



Microsoft удалила LSA Protection из настроек Windows, чтобы исправить баг

Microsoft удалила LSA Protection из настроек Windows, чтобы исправить баг

Microsoft удалила LSA Protection из настроек Windows, чтобы исправить баг

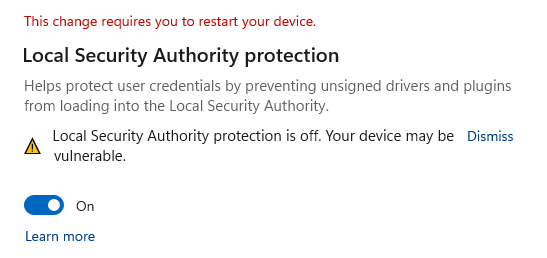
Microsoft устранила в Windows баг, вызывавший алерты Windows Security об отключении защиты Local Security Authority (LSA). Фикс получился интересный: корпорация просто удалила соответствующий пункт из настроек.

LSA Protection помогает защитить пользователей от кражи учётных данных и мешает вредоносному коду внедряться в процесс LSASS.exe. Как правило, дамп памяти именно этого процесса используется для извлечения важной информации.

Microsoft ранее признала наличие проблемы, вызывающей постоянные алерты и требующей перезапуска Windows для активации Local Security Authority. Даже если LSA Protection была включена, ОС всё равно утверждала, что пользователь уязвим.

Позже стало понятно, что проблема затрагивает версии Windows 11 21H2 и 22H2. а причиной всему — очередное обновление антивирусной платформы Microsoft Defender.


Сейчас корпорация утверждает, что баг удалось побороть:

«Мы устранили проблему с выходом апдейта KB5007651 для Microsoft Defender. Проверьте наличие обновлений, чтобы установить их вручную».

Сам способ разрешения проблемы, однако, вызывает ряд вопросов. Если соответствующая опция удалена из настроек Windows, то как теперь проверить, включена ли LSA Protection. Для этого придётся задействовать один из компонентов операционной системы — «Просмотр событий».

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru