



Тулкит Decoy Dog помогает злоумышленникам обходить репутационные фильтры

Тулкит Decoy Dog помогает злоумышленникам обходить репутационные фильтры

Тулкит Decoy Dog помогает злоумышленникам обходить репутационные фильтры

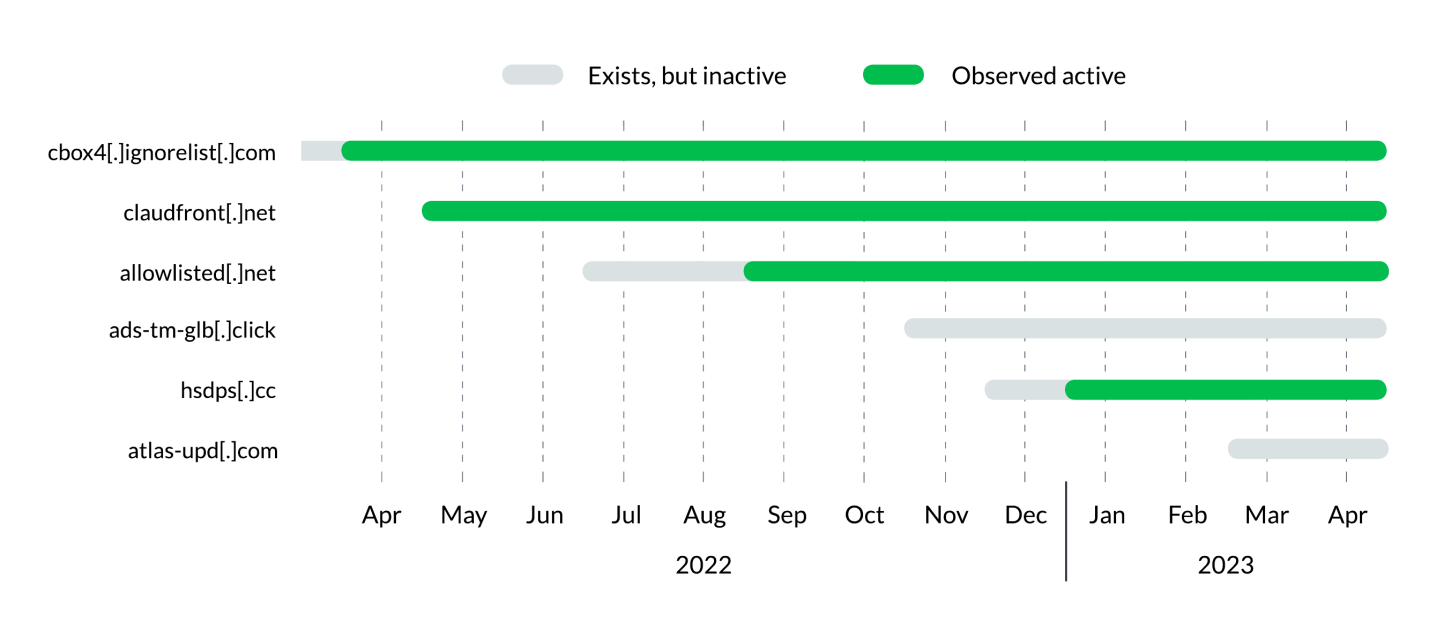
В ходе очередной проверки DNS-трафика на наличие подозрительных аномалий специалисты Infoblox обнаружили тулкит для развертывания инструмента удаленного администрирования Pupy. Как оказалось, вредонос, условно нареченный Decoy Dog, существует в интернете уже год, умело скрывая свои C2-домены.

Операторы зловреда берегут центры управления, искусственно состаривая домены (регистрация и отложенное использование), а также клонируя DNS-запросы. Для обмена с C2 выстраиваются DNS-туннели, при этом используются кастомные серверы, расположенные в России, либо бесплатные услуги DDNS.

Цифровой отпечаток (DNS-фингерпринт) Decoy Dog уникален, что упрощает идентификацию и отслеживание. Найдя один C2-домен зловреда, исследователи с легкостью обнаружили еще несколько. Примечательно также использование пинг-поддоменов; эти маячки, установленные во взломанных сетях, работают с разным интервалом генерации DNS-запросов.

Кросс-платформенный инструмент постэксплуатации Pupy — это проект с открытым исходным кодом, доступный на GitHub. Злоумышленники ценят его за скрытность (бесфайловый способ загрузки) и возможность шифрованных C2-коммуникаций.

В данном случае Pupy развертывается как DNS C2; подобная задача нетривиальна и требует определенных знаний и опыта. Выявленные индикаторы компрометации Decoy Dog приведены и в бюллетене Infoblox, и в репозитории ИБ-компании на GitHub.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru