



Тулкит Decoy Dog помогает злоумышленникам обходить репутационные фильтры

Тулкит Decoy Dog помогает злоумышленникам обходить репутационные фильтры

Тулкит Decoy Dog помогает злоумышленникам обходить репутационные фильтры

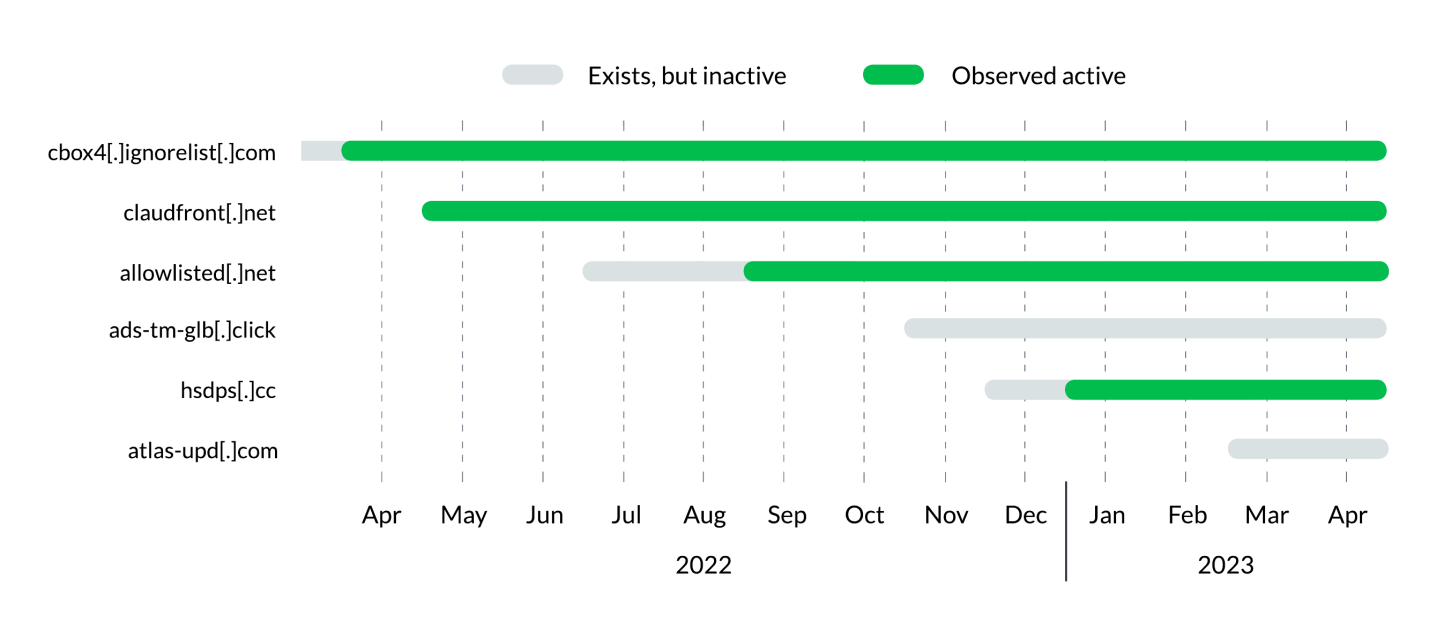
В ходе очередной проверки DNS-трафика на наличие подозрительных аномалий специалисты Infoblox обнаружили тулкит для развертывания инструмента удаленного администрирования Pupy. Как оказалось, вредонос, условно нареченный Decoy Dog, существует в интернете уже год, умело скрывая свои C2-домены.

Операторы зловреда берегут центры управления, искусственно состаривая домены (регистрация и отложенное использование), а также клонируя DNS-запросы. Для обмена с C2 выстраиваются DNS-туннели, при этом используются кастомные серверы, расположенные в России, либо бесплатные услуги DDNS.

Цифровой отпечаток (DNS-фингерпринт) Decoy Dog уникален, что упрощает идентификацию и отслеживание. Найдя один C2-домен зловреда, исследователи с легкостью обнаружили еще несколько. Примечательно также использование пинг-поддоменов; эти маячки, установленные во взломанных сетях, работают с разным интервалом генерации DNS-запросов.

Кросс-платформенный инструмент постэксплуатации Pupy — это проект с открытым исходным кодом, доступный на GitHub. Злоумышленники ценят его за скрытность (бесфайловый способ загрузки) и возможность шифрованных C2-коммуникаций.

В данном случае Pupy развертывается как DNS C2; подобная задача нетривиальна и требует определенных знаний и опыта. Выявленные индикаторы компрометации Decoy Dog приведены и в бюллетене Infoblox, и в репозитории ИБ-компании на GitHub.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru