



Уязвимость GhostToken позволяла пробэкдорить аккаунты Google

Уязвимость GhostToken позволяла пробэкдорить аккаунты Google

Уязвимость GhostToken позволяла пробэкдорить аккаунты Google

Google устранила уязвимость Cloud Platform (GCP), которая в той или иной степени затрагивала всех пользователей. С помощью это бреши злоумышленники могли пробэкдорить аккаунты через вредоносные OAuth-приложения.

Специалисты израильской компании Astrix Security назвали уязвимость GhostToken. Google узнала о проблеме в июне 2022 года, а патч вышел глобально лишь в этом месяце.

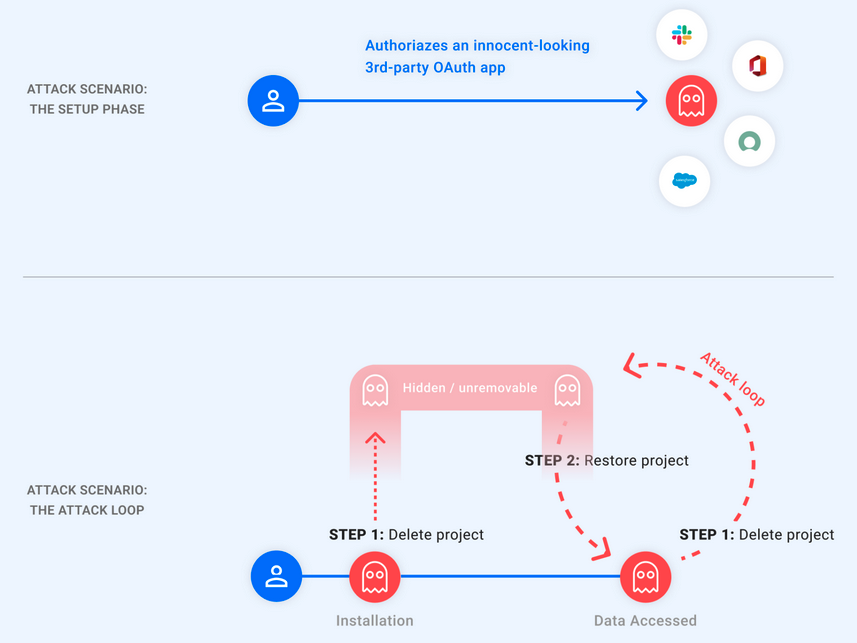
Смысл в том, что атакующие могут скрыть вредоносные приложения после аутентификации и привязки к токену OAuth, который даёт доступ к целевому аккаунту. Эксплуатация GhostToken позволяет убрать подключённые злонамеренные приложения со страницы управления Google-аккаунтом.

«Поскольку эта страница является единственным средством управления и просмотра подключённых приложений, после эксплуатации GhostToken целевой пользователь не сможет отзывать права и доступ», — пишут исследователи из Astrix Security.

«Атакующий же сможет, если захочет, открыть своё приложение, использовать токен для доступа к учётной записи жертвы, а затем быстро скрыть его. Другими словами, злоумышленник располагает своего рода призраком-токеном для входа в аккаунт жертвы».

Чтобы спрятать вредоносное приложение, атакующий должен был перевести его в состояние «ожидание удаления», отвязав соответствующий проект GCP. В этом случае после восстановления проекта злоумышленник получит новый токен, который можно использовать для доступа к учётной записи пользователя.

Как отметили эксперты, эти шаги можно повторять в цикле, скрывая от глаз жертвы злонамеренную активность.

Подпишитесь на новости

Алиса AI начала звонить за пользователей: что умеет новый режим

Яндекс начал тестировать телефонные поручения для «Алисы AI». Ассистент сможет звонить организациям и частным лицам: уточнять информацию, записывать на услуги и бронировать столики. Пользователю достаточно объяснить задачу, а разговор помощник возьмёт на себя.

О запуске тестирования рассказал «Ведомостям» менеджер по продукту «Алисы AI» Сергей Михайлов. Во время звонка нейросеть сможет задавать вопросы, выслушивать ответы и уточнять детали.

Получатель увидит подпись «Алиса, запрос от пользователя». После разговора в чат придёт расшифровка, а важные действия ассистент при необходимости попросит подтвердить.

На один номер помощник сможет позвонить не больше десяти раз за час. По словам представителя компании, ограничение должно препятствовать использованию функции для холодных и маркетинговых обзвонов. Общие лимиты звонков и поручений пока не раскрыты.

По условиям сервиса пользователь должен контролировать работу агента, проверять результаты и останавливать нежелательные действия. Яндекс не гарантирует безошибочную работу помощника.

Совершать юридически значимые действия полностью автономно, без участия человека, ассистент не сможет. Сначала доступ получат несколько тысяч активных пользователей платной подписки.

Массовый запуск намечен на конец 2026 года, тарифы компания определит позднее.

RSS: Новости на портале Anti-Malware.ru