



Уязвимость GhostToken позволяла пробэкдорить аккаунты Google

Уязвимость GhostToken позволяла пробэкдорить аккаунты Google

Уязвимость GhostToken позволяла пробэкдорить аккаунты Google

Google устранила уязвимость Cloud Platform (GCP), которая в той или иной степени затрагивала всех пользователей. С помощью это бреши злоумышленники могли пробэкдорить аккаунты через вредоносные OAuth-приложения.

Специалисты израильской компании Astrix Security назвали уязвимость GhostToken. Google узнала о проблеме в июне 2022 года, а патч вышел глобально лишь в этом месяце.

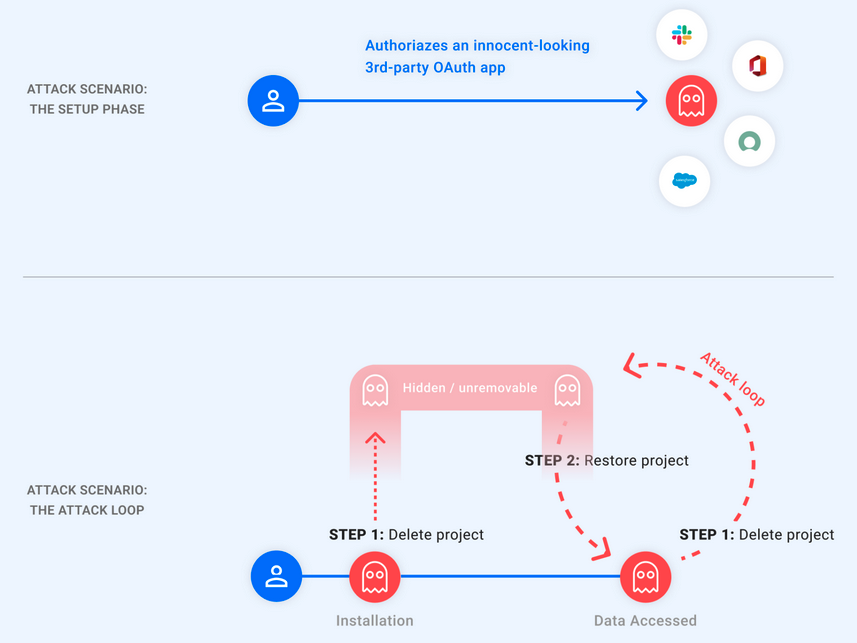
Смысл в том, что атакующие могут скрыть вредоносные приложения после аутентификации и привязки к токену OAuth, который даёт доступ к целевому аккаунту. Эксплуатация GhostToken позволяет убрать подключённые злонамеренные приложения со страницы управления Google-аккаунтом.

«Поскольку эта страница является единственным средством управления и просмотра подключённых приложений, после эксплуатации GhostToken целевой пользователь не сможет отзывать права и доступ», — пишут исследователи из Astrix Security.

«Атакующий же сможет, если захочет, открыть своё приложение, использовать токен для доступа к учётной записи жертвы, а затем быстро скрыть его. Другими словами, злоумышленник располагает своего рода призраком-токеном для входа в аккаунт жертвы».

Чтобы спрятать вредоносное приложение, атакующий должен был перевести его в состояние «ожидание удаления», отвязав соответствующий проект GCP. В этом случае после восстановления проекта злоумышленник получит новый токен, который можно использовать для доступа к учётной записи пользователя.

Как отметили эксперты, эти шаги можно повторять в цикле, скрывая от глаз жертвы злонамеренную активность.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru