



Вымогатели используют драйвер Process Explorer для отключения EDR-систем

Вымогатели используют драйвер Process Explorer для отключения EDR-систем

Вымогатели используют драйвер Process Explorer для отключения EDR-систем

Киберпреступники используют инструмент AuKill для отключения EDR-систем (Endpoint Detection & Response) на устройствах жертв. После этого атакующие могут свободно устанавливать бэкдоры и шифровальщики с помощью концепции «принеси собственный уязвимый драйвер» (Bring Your Own Vulnerable Driver — BYOVD).

В подобных атаках злоумышленники копируют в систему легитимный подписанный драйвер (обязательно с валидным сертификатом), способный работать с правами ядра. Высокие привилегии нужны для отключения защитных решений и получения контроля над ОС.

На вредонос AuKill обратили внимание исследователи из команды Sophos X-Ops. В ходе атак операторы сбрасывают на устройство системный драйвер Windows — procexp.sys, размещая его рядом с тем, который использует легитимная утилита Process Explorer v16.32.

Затем зловред проверяет наличие прав SYSTEM. Если их нет, он имитирует службу TrustedInstaller Windows Modules Installer для повышения привилегий. Чтобы отключить защитные продукты, AuKill стартует несколько потоков, задача которых — завершать работу определенных процессов и служб.

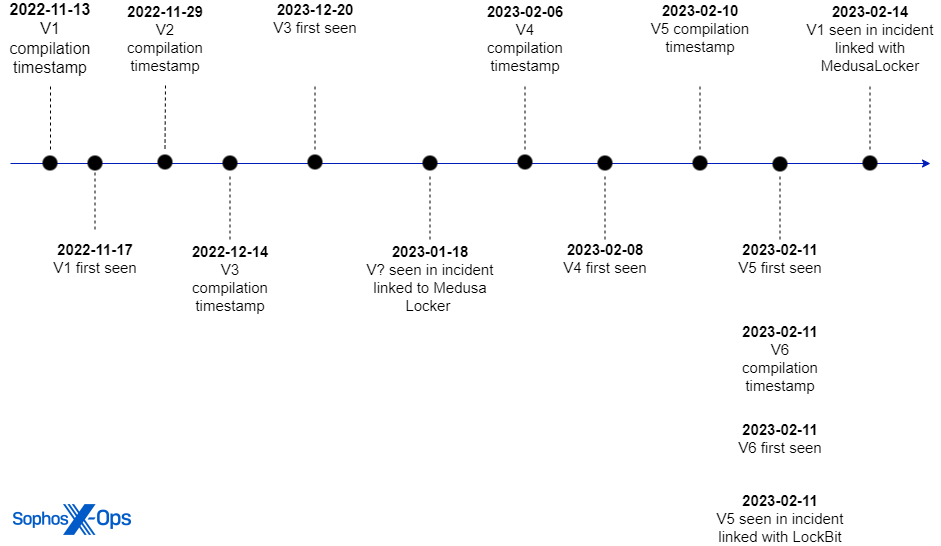
В реальных атаках участвуют сразу несколько версий AuKill. Некоторые из них фигурировали в кампаниях по распространению программ-вымогателей Medusa Locker и LockBit.

«С начала 2023 года обнаруженный инструмент использовался как минимум в трёх инцидентах с участием программ-вымогателей. В январе и феврале атакующие развернули Medusa Locker с помощью AuKill, также в феврале тулза использовалась в связке с Lockbit», — пишут исследователи.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru