



Вымогатели используют драйвер Process Explorer для отключения EDR-систем

Вымогатели используют драйвер Process Explorer для отключения EDR-систем

Вымогатели используют драйвер Process Explorer для отключения EDR-систем

Киберпреступники используют инструмент AuKill для отключения EDR-систем (Endpoint Detection & Response) на устройствах жертв. После этого атакующие могут свободно устанавливать бэкдоры и шифровальщики с помощью концепции «принеси собственный уязвимый драйвер» (Bring Your Own Vulnerable Driver — BYOVD).

В подобных атаках злоумышленники копируют в систему легитимный подписанный драйвер (обязательно с валидным сертификатом), способный работать с правами ядра. Высокие привилегии нужны для отключения защитных решений и получения контроля над ОС.

На вредонос AuKill обратили внимание исследователи из команды Sophos X-Ops. В ходе атак операторы сбрасывают на устройство системный драйвер Windows — procexp.sys, размещая его рядом с тем, который использует легитимная утилита Process Explorer v16.32.

Затем зловред проверяет наличие прав SYSTEM. Если их нет, он имитирует службу TrustedInstaller Windows Modules Installer для повышения привилегий. Чтобы отключить защитные продукты, AuKill стартует несколько потоков, задача которых — завершать работу определенных процессов и служб.

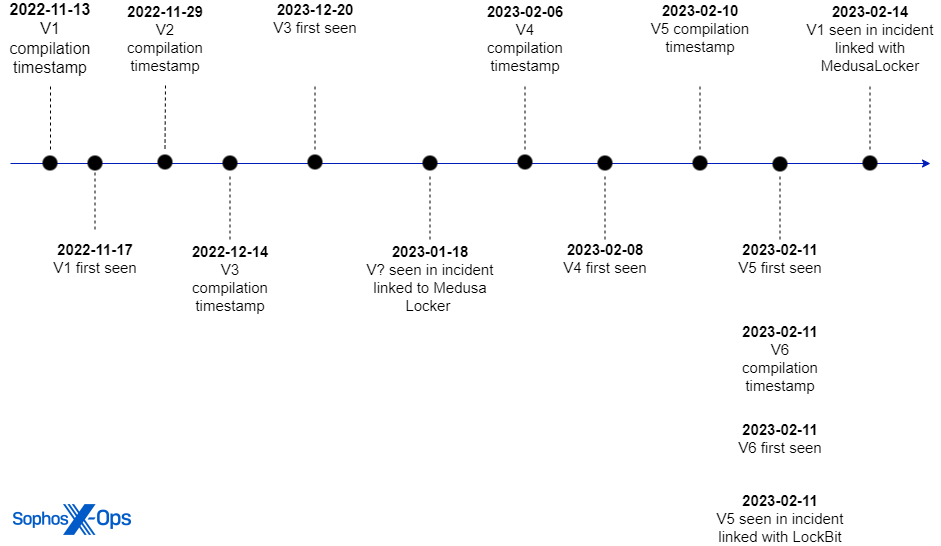
В реальных атаках участвуют сразу несколько версий AuKill. Некоторые из них фигурировали в кампаниях по распространению программ-вымогателей Medusa Locker и LockBit.

«С начала 2023 года обнаруженный инструмент использовался как минимум в трёх инцидентах с участием программ-вымогателей. В январе и феврале атакующие развернули Medusa Locker с помощью AuKill, также в феврале тулза использовалась в связке с Lockbit», — пишут исследователи.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru