



Индия вошла в тройку стран-лидеров по DDoS-трафику

Индия вошла в тройку стран-лидеров по DDoS-трафику

Индия вошла в тройку стран-лидеров по DDoS-трафику

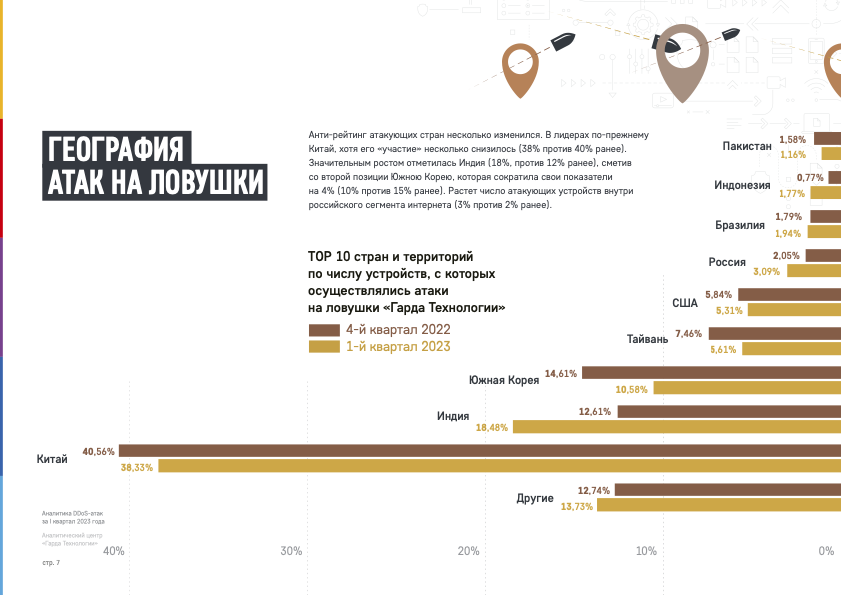
Эксперты фиксируют рост кибератак из Индии. По DDoS-трафику страна занимает второе место. В первую пятерку также вошли Китай, Южная Корея, Тайвань и США. Россия в этом антирейтинге на шестой позиции.

О том, что Индия поднялась на второе место в списке стран, откуда осуществляются DDoS-атаки, сообщают исследователи из “Гарда Технологии”.

Свежую аналитику собирали на “ловушки” для киберпреступников, установленные в десяти крупнейших странах. Результаты очистили от запросов поисковых роботов, интернет-сканеров и других легальных сервисов. Данные за первый квартал 2023 года сравнили с четвертым кварталом 2022-го.

За первые три месяца этого года доля Индии по DDoS-трафику выросла с 12 до 18%, пришли к выводу аналитики “Гарда Технологии”.

На первом месте по количеству DDoS-атак по-прежнему находится Китай, хотя его участие снизилось на 2% — до 38% против 40% в конце прошлого года. В первую пятерку также вошли Южная Корея (10,58%), Тайвань (5,61%) и США (5,31%).

DDoS-трафик из России находится на шестом месте. Его доля выросла с 2,05 до 3,09%, уточняют эксперты.


Добавим, в 2022 году Россия вошла в топ-5 стран, которые подвергались DDoS-атакам. На РФ пришлось 8,4% от общего количества DDoS-атак в мире.

Напомним, очередной всплеск DDoS-атак на российский коммерческий сектор был зафиксирован в феврале. В марте волна вредного трафика сошла на банки. Эксперты допускают, что в 2023 году общее количество кибератак на российские организации увеличится минимум на 50%.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru