



Индия вошла в тройку стран-лидеров по DDoS-трафику

Индия вошла в тройку стран-лидеров по DDoS-трафику

Индия вошла в тройку стран-лидеров по DDoS-трафику

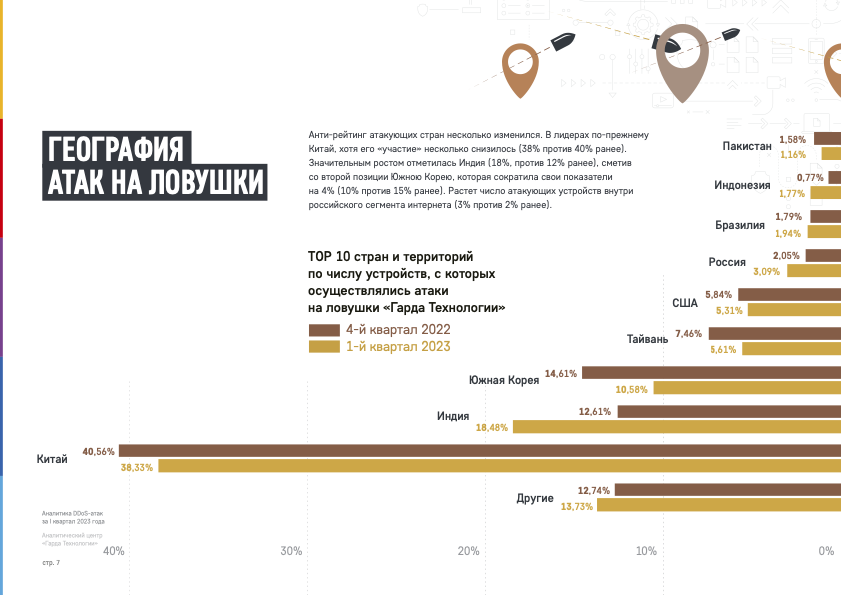
Эксперты фиксируют рост кибератак из Индии. По DDoS-трафику страна занимает второе место. В первую пятерку также вошли Китай, Южная Корея, Тайвань и США. Россия в этом антирейтинге на шестой позиции.

О том, что Индия поднялась на второе место в списке стран, откуда осуществляются DDoS-атаки, сообщают исследователи из “Гарда Технологии”.

Свежую аналитику собирали на “ловушки” для киберпреступников, установленные в десяти крупнейших странах. Результаты очистили от запросов поисковых роботов, интернет-сканеров и других легальных сервисов. Данные за первый квартал 2023 года сравнили с четвертым кварталом 2022-го.

За первые три месяца этого года доля Индии по DDoS-трафику выросла с 12 до 18%, пришли к выводу аналитики “Гарда Технологии”.

На первом месте по количеству DDoS-атак по-прежнему находится Китай, хотя его участие снизилось на 2% — до 38% против 40% в конце прошлого года. В первую пятерку также вошли Южная Корея (10,58%), Тайвань (5,61%) и США (5,31%).

DDoS-трафик из России находится на шестом месте. Его доля выросла с 2,05 до 3,09%, уточняют эксперты.


Добавим, в 2022 году Россия вошла в топ-5 стран, которые подвергались DDoS-атакам. На РФ пришлось 8,4% от общего количества DDoS-атак в мире.

Напомним, очередной всплеск DDoS-атак на российский коммерческий сектор был зафиксирован в феврале. В марте волна вредного трафика сошла на банки. Эксперты допускают, что в 2023 году общее количество кибератак на российские организации увеличится минимум на 50%.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru