



Новые имейл-атаки QBot используют PDF и WSF для доставки пейлоада

Новые имейл-атаки QBot используют PDF и WSF для доставки пейлоада

Новые имейл-атаки QBot используют PDF и WSF для доставки пейлоада

С начала апреля в «Лаборатории Касперского» фиксируют рост объемов спама, нацеленного на засев трояна QBot, он же QakBot, QuackBot и Pinkslipbot. Вредоносные сообщения имитируют деловую переписку и оформлены на разных языках.

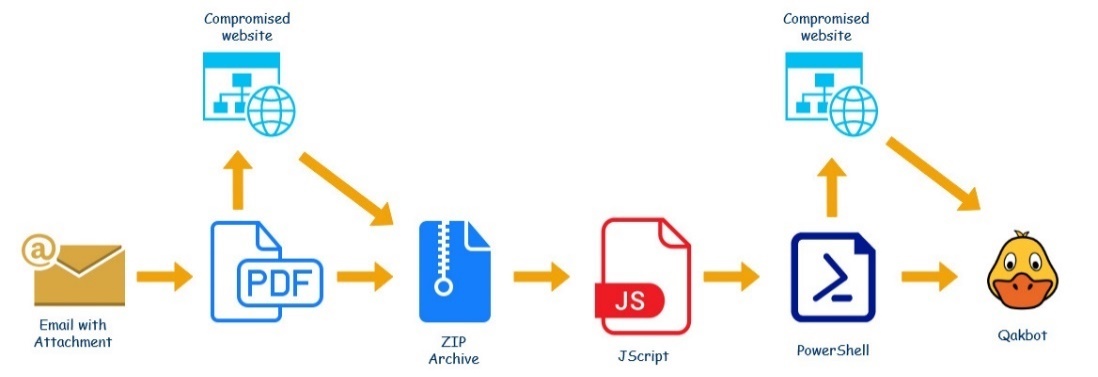
Единственная цель этих фейков — заставить получателя открыть прикрепленный PDF-файл, чтобы запустить цепочку заражения QBot. Потенциальную жертву могут попросить прислать всю документацию по приложенному заявлению или посчитать сумму контракта по смете расходов из вложения.

И контакт получателя, и имя отправителя злоумышленники берут из писем, ранее украденных зловредом, однако адрес отправителя фальшивки не всегда совпадает с адресом реального участника переписки.

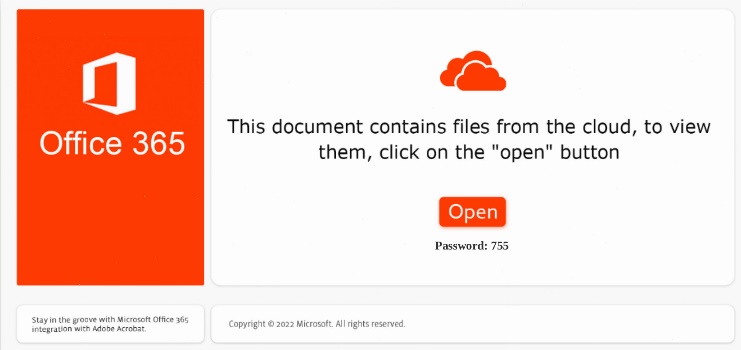
Содержимое вложенного документа имитирует уведомление Microsoft Office 365 или Microsoft Azure с предложением нажать кнопку Open для просмотра. Если получатель последует подсказке, на машину со стороннего сервера загрузится запароленный ZIP-архив.


В нем содержится файл WSF с обфусцированным сценарием на JScript (Microsoft-реализация стандарта ECMAScript). Этот файл запускает PowerShell-скрипт, загружающий целевую DLL (QBot) с удаленного сервера.

Имя библиотеки представлено случайной последовательностью букв и каждый раз изменяется. Ссылки для скачивания вшиты в код; вредонос поочередно перебирает их, проверяя размер загруженного файла. Если тот больше или равен 100 000 байт, QBot запускается на исполнение с помощью rundll32, в противном случае скрипт ждет четыре секунды и переходит по следующей ссылке.


Конфигурационные данные трояна включают список из более 100 IP-адресов, по которым можно подключиться к командному серверу. Большинство из них — это зараженные системы, работающие как прокси в пределах ботнета.

Функциональные возможности зловреда, по данным Kaspersky, за два года почти не изменились. Бот по-прежнему способен извлекать пароли и куки из браузеров, воровать письма из почтового ящика, перехватывать трафик, открывать удаленный доступ, быстро распространяться по сети, загружать дополнительные файлы, в том числе CobaltStrike и шифровальщиков.

Первые вредоносные письма в рамках выявленной имейл-кампании появились 4 апреля; в настоящее время активность злоумышленников снизилась, но не угасла. Чаще прочих от новых атак QBot страдают жители Германии (27,07% попыток заражения), Аргентины (12,48%) и Италии (8,94%). США и Россия по этому показателю пока занимают 6 и 7 место (3,19 и 3,09% соответственно).

Подпишитесь на новости

Российские браузеры набирают аудиторию на фоне проблем с сертификатами

Российские пользователи активнее осваивают отечественные приложения для доступа к интернету. В августе месячная аудитория приложения «Яндекс — с Алисой AI» выросла на 31% год к году. У Google Chrome показатель снизился на 3%, у Opera — на 19%.

По данным «Коммерсанта», в начале августа «Яндекс Браузер» также возглавил рейтинг скачиваний в российском Google Play.

Однако рост на 31% относится именно к приложению «Яндекс — с Алисой AI»: смешивать показатели двух продуктов не стоит.

Одной из причин перемен участники рынка называют проблемы с сертификатами безопасности. После перехода российских банков и корпораций на национальные сертификаты Минцифры и ГОСТ TLS зарубежные браузеры могут испытывать сложности с доступом к их сервисам.

Отечественные решения с поддержкой этих технологий избавляют пользователя от дополнительной настройки. Для обычного человека выбор прост: установить приложение и открыть сайт банка проще, чем разбираться, какие сертификаты нужно добавить в систему. Особенно когда задача — банально оплатить счёт.

Владельцы устройств Apple, по данным издания, чаще выбирают другой путь: переключаются на другое устройство или открывают мобильное приложение банка.

Получается, конкуренция браузеров всё сильнее зависит от совместимости с привычными сервисами. Красивый интерфейс — хорошо, но возможность зайти в интернет-банк без технического квеста оказывается убедительнее.

RSS: Новости на портале Anti-Malware.ru