



Группировка APT41 начала использовать инструмент для Red Team от Google

Группировка APT41 начала использовать инструмент для Red Team от Google

Группировка APT41 начала использовать инструмент для Red Team от Google

Китайская киберпреступная группировка APT41 начала использовать в атаках инструмент для ред тиминга от Google — GC2, который обеспечивает функциональность командного центра. Кампания злоумышленников нацелена на медиасферу Тайваня.

APT41 также называют HOODOO. Принято считать, что эта группа действует в интересах властей КНР и атакует целый спектр различных организаций, расположенных в США, Азии и Европе.

Отчёт исследователей из команды Threat Analysis Group (TAG) демонстрирует новый подход киберпреступников к операциям в цифровом пространстве. Например, участники APT41 начали использовать инструмент для ред тиминга — GC2.

GC2 расшифровывается как “Google Command and Control“. На деле это проект с открытым исходным кодом, написанный на Go и разработанный специально для специалистов, тестирующих организации на проникновение.

«Эта программа была создана для обеспечения специалистов Red Teaming командным центром, не требующим специальной настройка (кастомного домена, VPS, CDN и т. п.). Проект работает исключительно с доменами Google», — заявлено на странице GitHub.

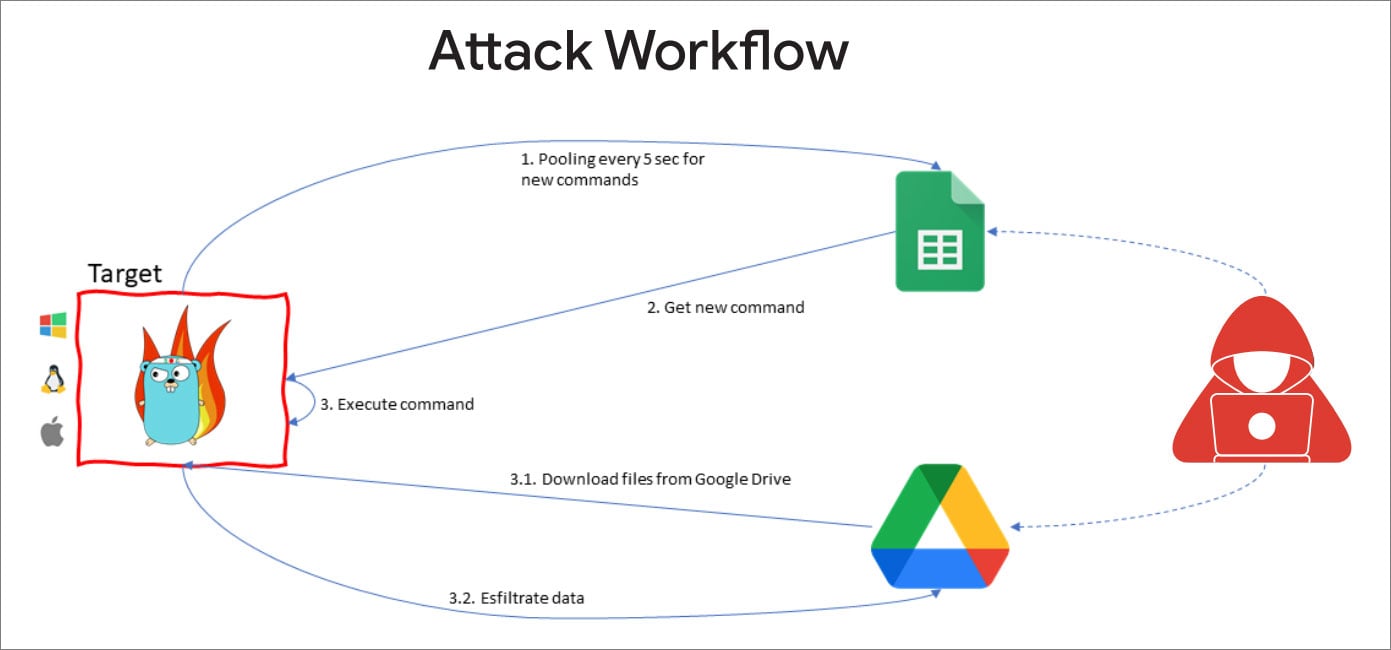
В состав GC2 входит агент, который устанавливается на скомпрометированное устройство. После инсталляции он подключается к URL в Google Таблицах для получения команд. Такие команды могут приказать агенту скачать дополнительные пейлоады с Google Диска или передать украденные данные в облачное хранилище.

По словам (PDF) специалистов, APT41 начинает свои атаки с фишинговых схем, нацеленных на тайваньские организации в медиасфере.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru