



В «Лаборатории Касперского» создали детектор дронов весом менее 5 кг

В «Лаборатории Касперского» создали детектор дронов весом менее 5 кг

В «Лаборатории Касперского» создали детектор дронов весом менее 5 кг

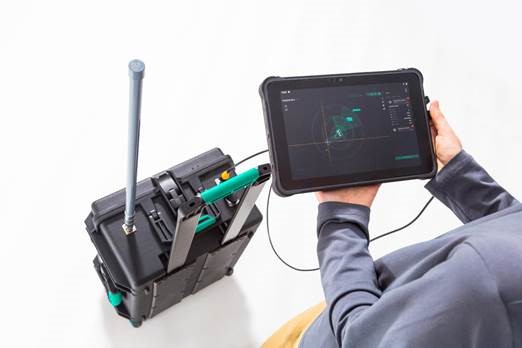
Решение Kaspersky Antidrone Portable представляет собой аппаратное устройство для обнаружения коммерческих беспилотников по радиосигналу. Новинка предназначена для использования на массовых мероприятиях, защиты частной собственности и транспортной инфраструктуры.

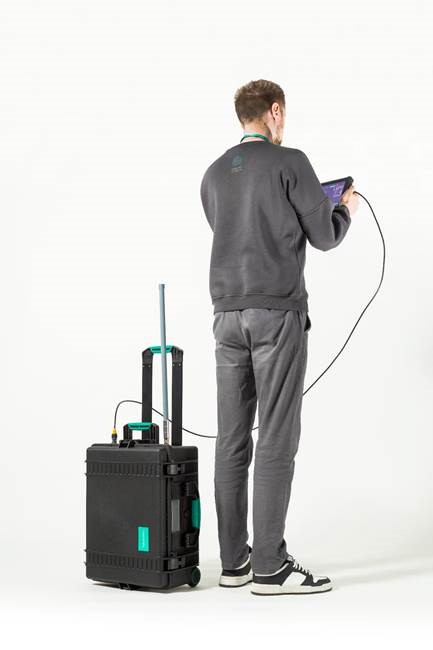
Компактный, размером с саквояж, радиочастотный детектор способен работать как самостоятельно, так и в составе более крупных систем, в том числе стационарных. Основная целевая аудитория — госструктуры и бизнес.

По словам авторов, новый продукт способен точно определять местоположение дронов ходовых моделей в радиусе до 1 км. В комплект входит влагозащищенный планшет с графическим интерфейсом, работающий на базе софта Kaspersky Antidrone.


По величине и весу Kaspersky Antidrone Portable выгодно отличается от стандартных аналогов: он умещается в кейс размером с саквояж и весит менее 5 кг. В автономном режиме устройство способно работать до двух часов; при обходе периметра охраняемой территории оператор может самостоятельно расширять радиус поиска.


На случай интеграции Antidrone Portable разработчики предусмотрели возможность совместной работы с детекторами других типов — к примеру, с оптическими и радиолокационными модулями в составе Kaspersky Antidrone. Его также можно использовать в связке с мобильным подавителем БПЛА.

«Обнаружение дронов — одна из самых сложных задач в работе любой автоматизированной системы защиты от БПЛА, — комментирует Владимир Туров, руководитель проекта Kaspersky Antidrone. — Если маленький дрон (около 160×290×55 мм) перемещается в толпе людей, плотной городской инфраструктуре или при сложных погодных условиях, без специального устройства его практически невозможно обнаружить даже на расстоянии 10 метров. Мы постоянно тестируем существующие аппаратные модули для интеграции в экосистему Kaspersky Antidrone. Основываясь на этом опыте, мы решили создать собственную линейку аппаратных устройств. Первым стало Kaspersky Antidrone Portable для обнаружения дронов».

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru