



XSS в плагине Limit Login Attempts грозит захватом 600 000 сайтов WordPress

XSS в плагине Limit Login Attempts грозит захватом 600 000 сайтов WordPress

XSS в плагине Limit Login Attempts грозит захватом 600 000 сайтов WordPress

В инструменте, призванном оградить админ-панель WordPress от несанкционированного доступа, объявилась уязвимость, позволяющая обойти такую защиту и захватить контроль над сайтом. Пользователей Limit Login Attempts призывают как можно скорее обновить плагин до версии 1.7.2.

Расширение Limit Login Attempts, как следует из названия, позволяет ограничить число попыток входа в админку (WordPress по умолчанию их не лимитирует). Плагин, способный защитить сайты от брутфорса и словарных атак, пользуется популярностью: на его счету более 600 тыс. активных установок.

Уязвимость межсайтового скриптинга в Limit Login Attempts (CVE-2023-1912, хранимая XSS) обнаружили исследователи из Wordfence. Согласно описанию, причиной появления проблемы являются неадекватная санация пользовательского ввода и отсутствие экранирования выходных данных.

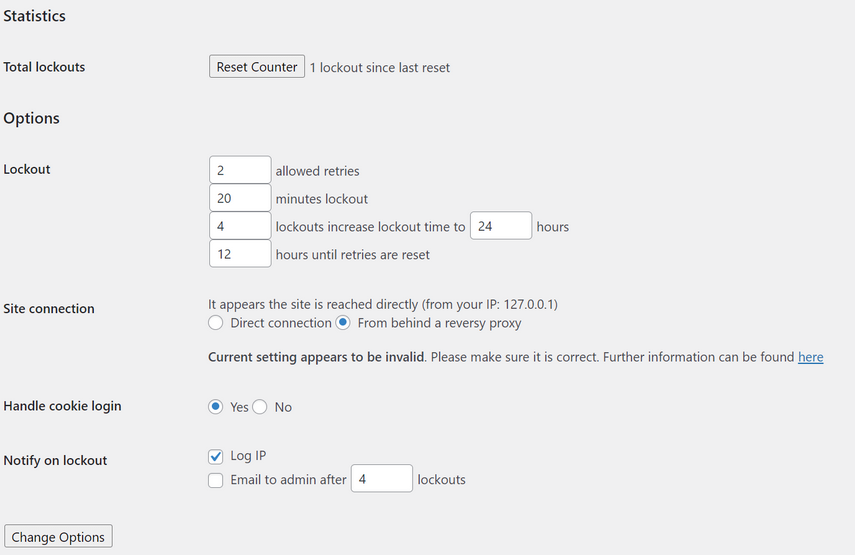
Эксплойт осуществляется посредством подачи на сервер вредоносного запроса, не требует аутентификации, но возможен лишь при определенных настройках: когда разрешено подключение через обратный прокси и ведется регистрация блокируемых IP-адресов.


Степень опасности угрозы Wordfence оценила в 7,2 балла CVSS (как высокую). Уязвимости подвержены все прежние выпуски плагина, заплатка включена в состав сборки 1.7.2, вышедшей 4 апреля.

Во избежание эксплойта администраторам сайтов советуют не пренебрегать обновлением и патчингом наличного софта, использовать режим автообновления WordPress, а также спецзащиту — файрволы для веб-приложений (WAF).

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru