



Wi-Fi-точки H3C, Huawei, Xiaomi допускают угон трафика через ICMP-редирект

Wi-Fi-точки H3C, Huawei, Xiaomi допускают угон трафика через ICMP-редирект

Wi-Fi-точки H3C, Huawei, Xiaomi допускают угон трафика через ICMP-редирект

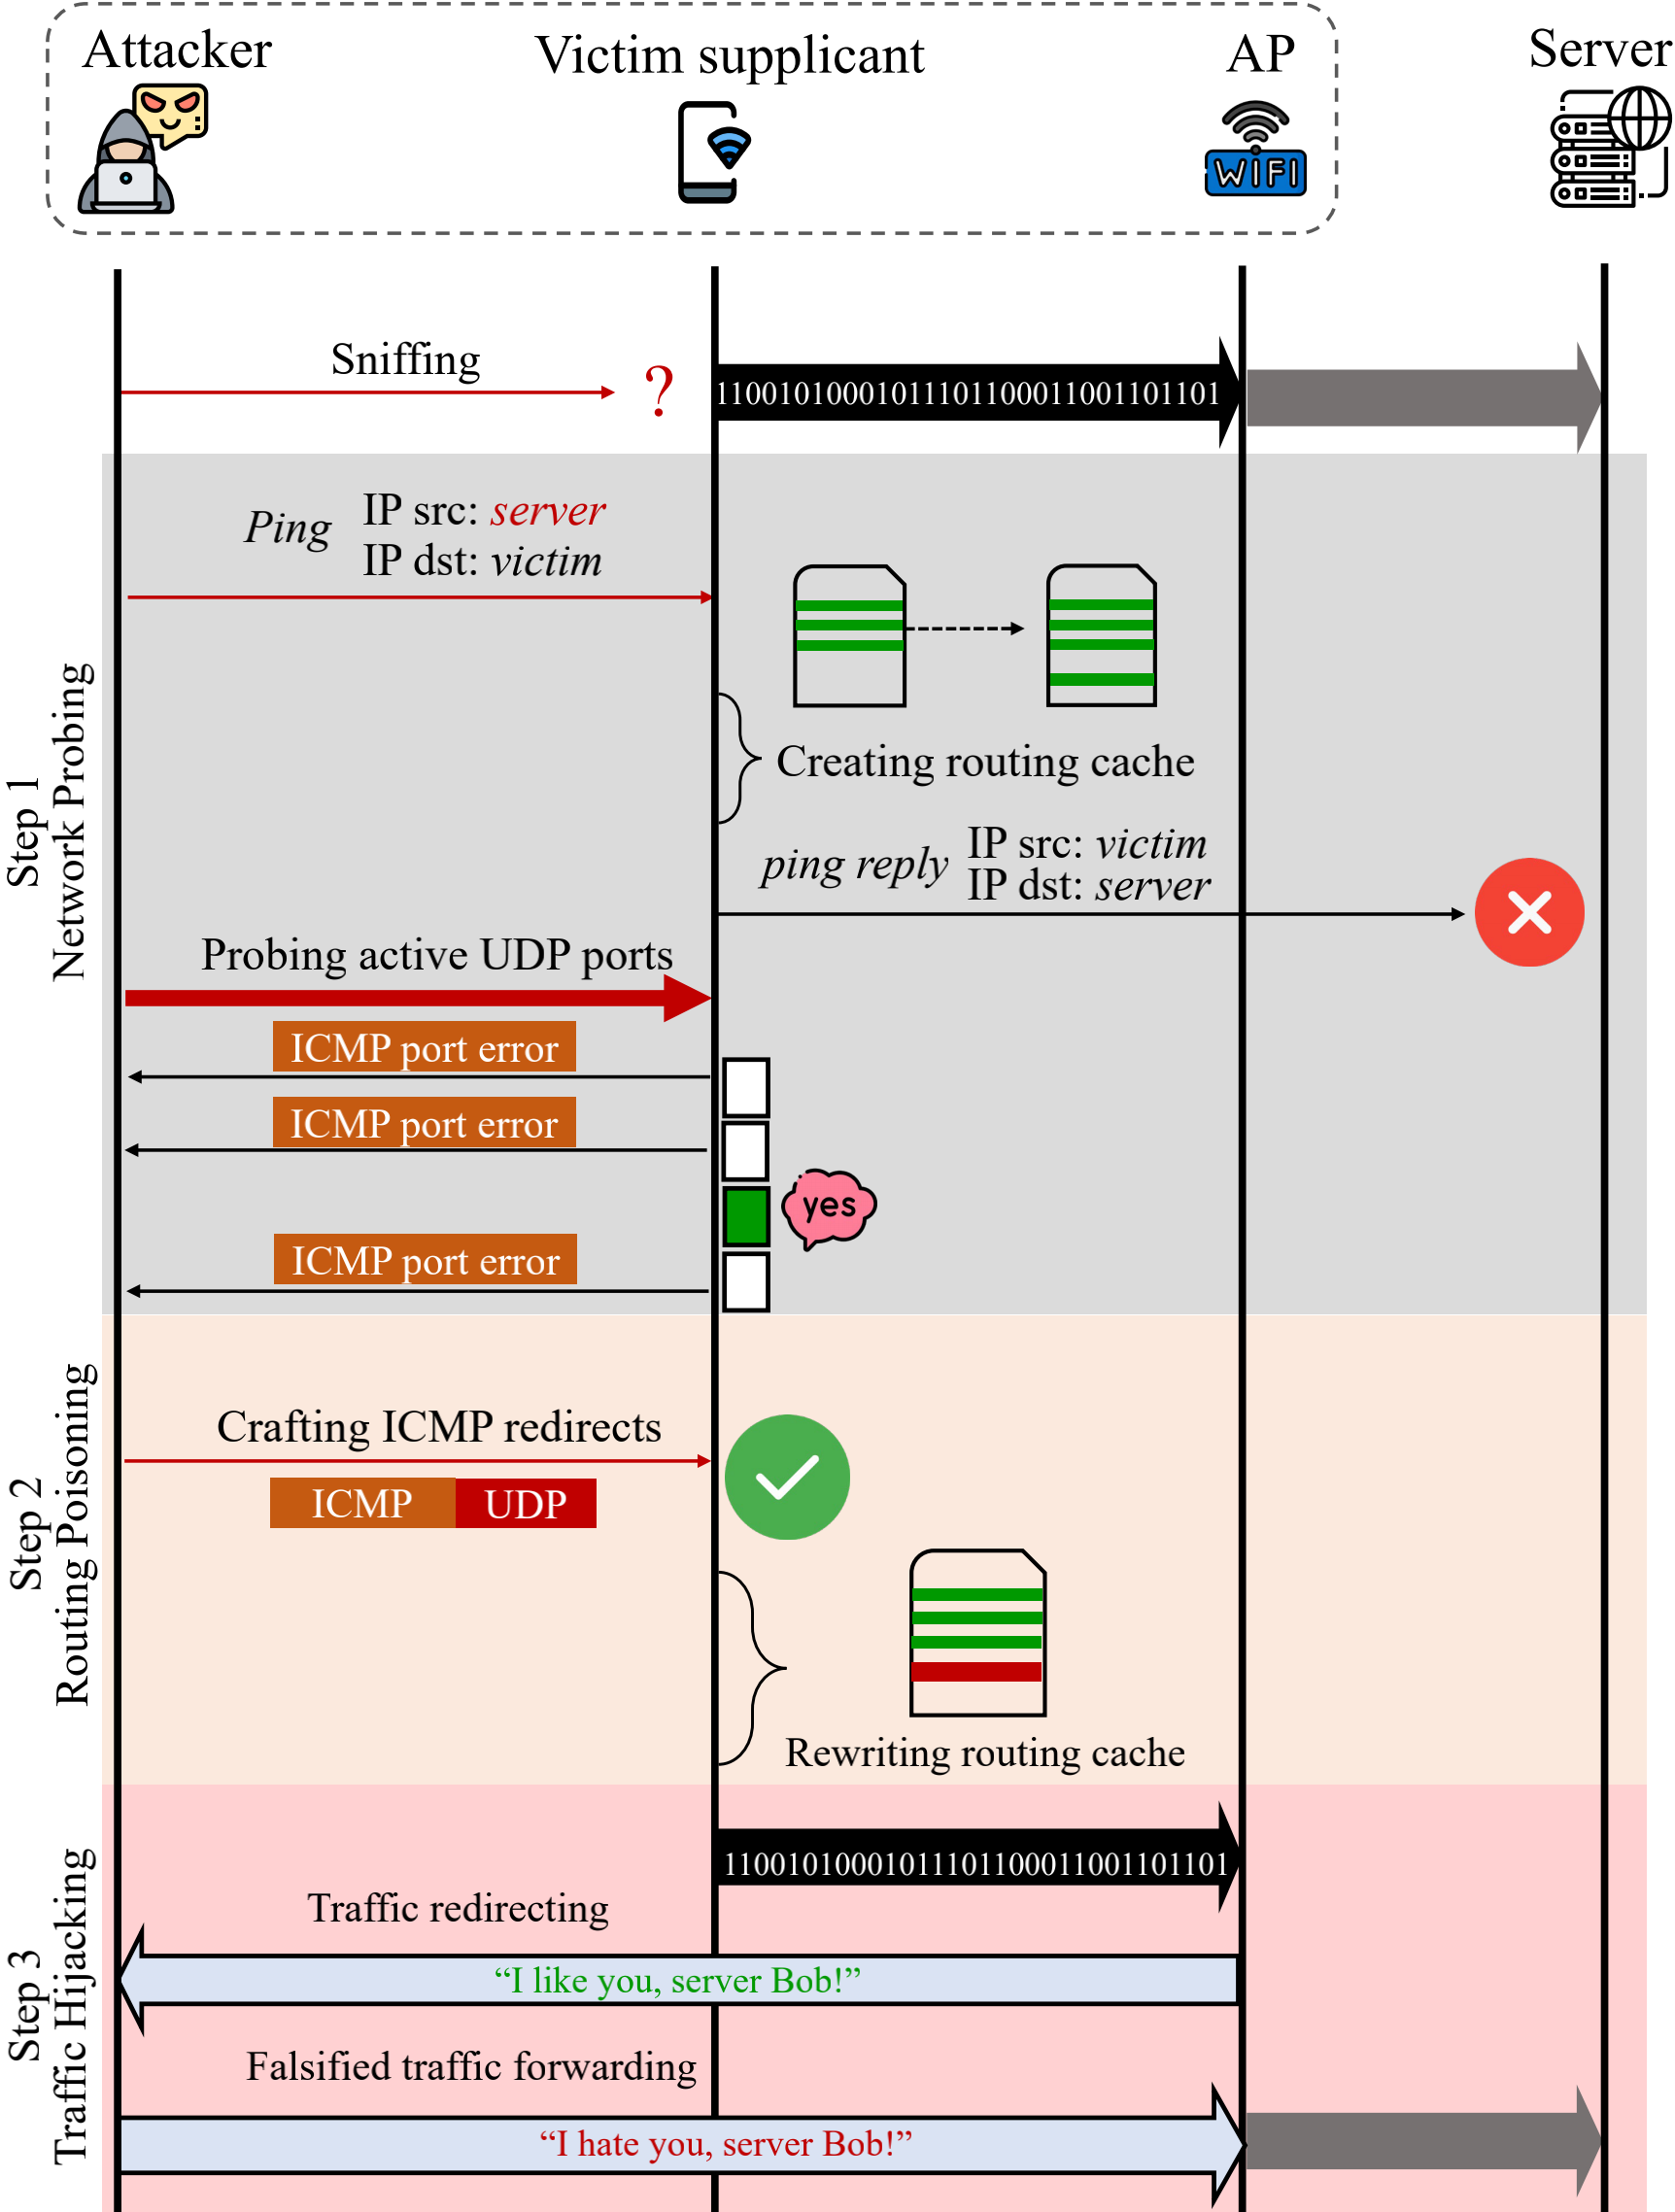
Университетские исследователи из Китая и США разработали многоступенчатую атаку, позволяющую обойти WPA-защиту и шпионить за пользователями беспроводных сетей. Метод использует уязвимость точек беспроводного доступа (AP) на чипах Qualcomm и HiSilicon и предполагает отправку поддельного редирект-сообщения ICMP.

Виновником появления проблемы раскрытия информации CVE-2022-25667 в чипсетах названных производителей является сетевой процессор: он некорректно обрабатывает ICMP-запросы, используемые для диагностики сетей связи. В результате такое служебное сообщение можно подменить редиректором в рамках MitM-атаки, и уязвимый роутер не заблокирует его, а передаст на целевое устройство.

Подобная уловка, как выяснили (PDF) исследователи, также позволяет обойти WPA-защиту. Проведение атаки в данном случае возможно, если злоумышленник находится в одной сети с жертвой, знает ее IP-адрес, имеет возможность связаться с ее устройством напрямую и нашел на нем открытый порт UDP. Использование HTTPS, SSH либо TLS в дополнение к WPA способно значительно затруднить расшифровку угнанного трафика.


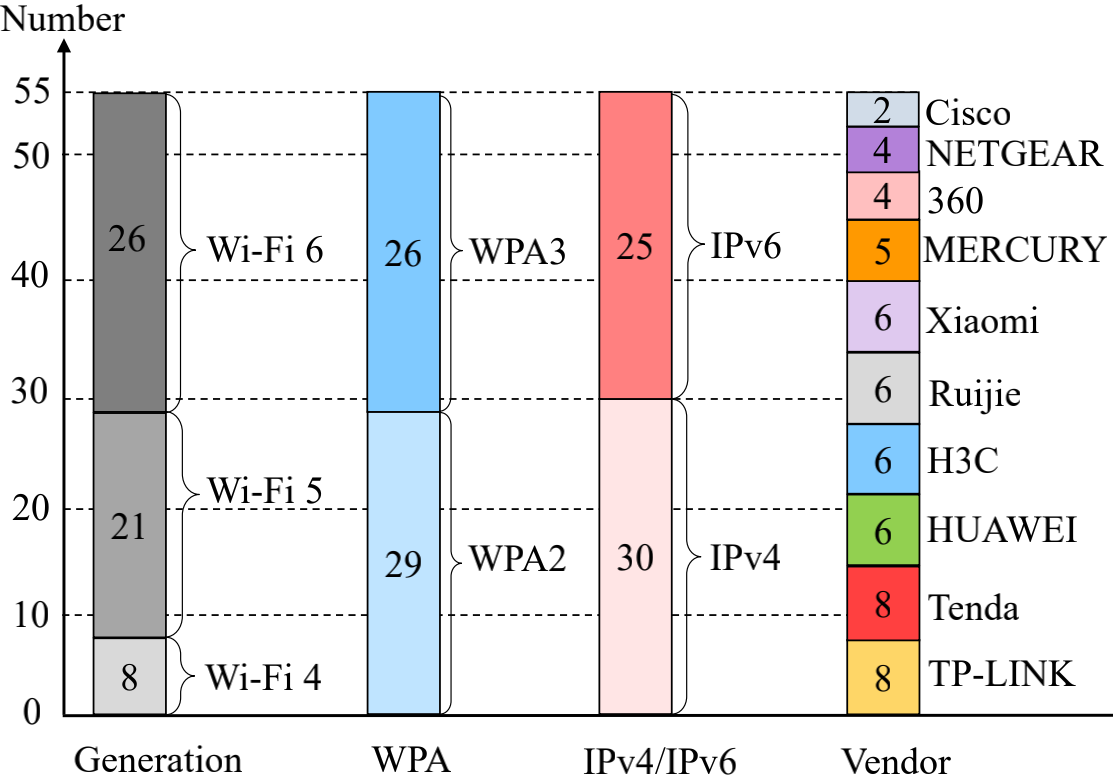
В рамках исследования были протестированы 55 моделей роутеров режима AP десяти вендоров; все продукты не смогли заблокировать поддельное ICMP-сообщение. Исследователи также проверили 122 сети Wi-Fi, в том числе с защитой WPA2 и WPA3; 109 из них (89%) оказались уязвимыми к показанной выше MitM-атаке.


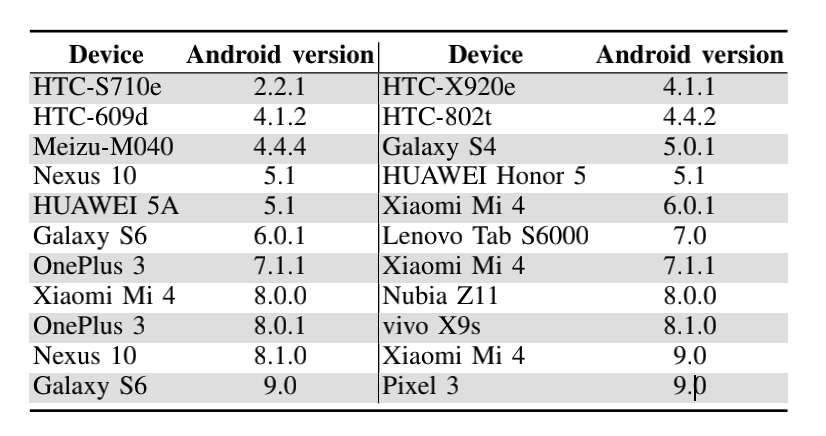
Список потенциальных жертв включает устройства, использующие Linux 2.6.39 и выше, FreeBSD 6.0 и выше, macOS 10.0.4∼10.10.5, iOS 1∼8 и Android с версиями ядра ниже 10.0, — при условии, что ICMP-редиректы включены по умолчанию.


Заинтересованные стороны проинформированы о новой угрозе. В Qualcomm опубликовали бюллетень, а затем выпустили патчи. Компания HiSilicon (собственность Huawei) и шесть из десяти AP-вендоров признали наличие проблемы. Большинство операторов уязвимых WiFi-сетей планируют исправить ситуацию.

Соответствующие уведомления отправлены в сообщества Linux и FreeBSD, а также Google и партнерам – производителям Android-устройств. От Google получен ответ с подтверждением проблемы.

Кроме патчинга, авторы исследования предлагают для защиты ввести дополнительные проверки межсетевого взаимодействия на разных уровнях. К примеру, можно более тщательно проверять входящие ICMP-сообщения на стороне запрашивающего устройства или разрешить AP в беспроводных сетях блокировать подозрительные послания по этому протоколу.

Подобные фильтры усложнят задачу атакующим без поражения в ICMP-функциональности. Исследователи создали прототип такого механизма на базе Linux 4.18 и удостоверились в его эффективности. Они также опубликовали видеролик с демонстрацией своей атаки и собираются сделать доклад на майской конференции IEEE по безопасности и приватности.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru