



Wi-Fi-точки H3C, Huawei, Xiaomi допускают угон трафика через ICMP-редирект

Wi-Fi-точки H3C, Huawei, Xiaomi допускают угон трафика через ICMP-редирект

Wi-Fi-точки H3C, Huawei, Xiaomi допускают угон трафика через ICMP-редирект

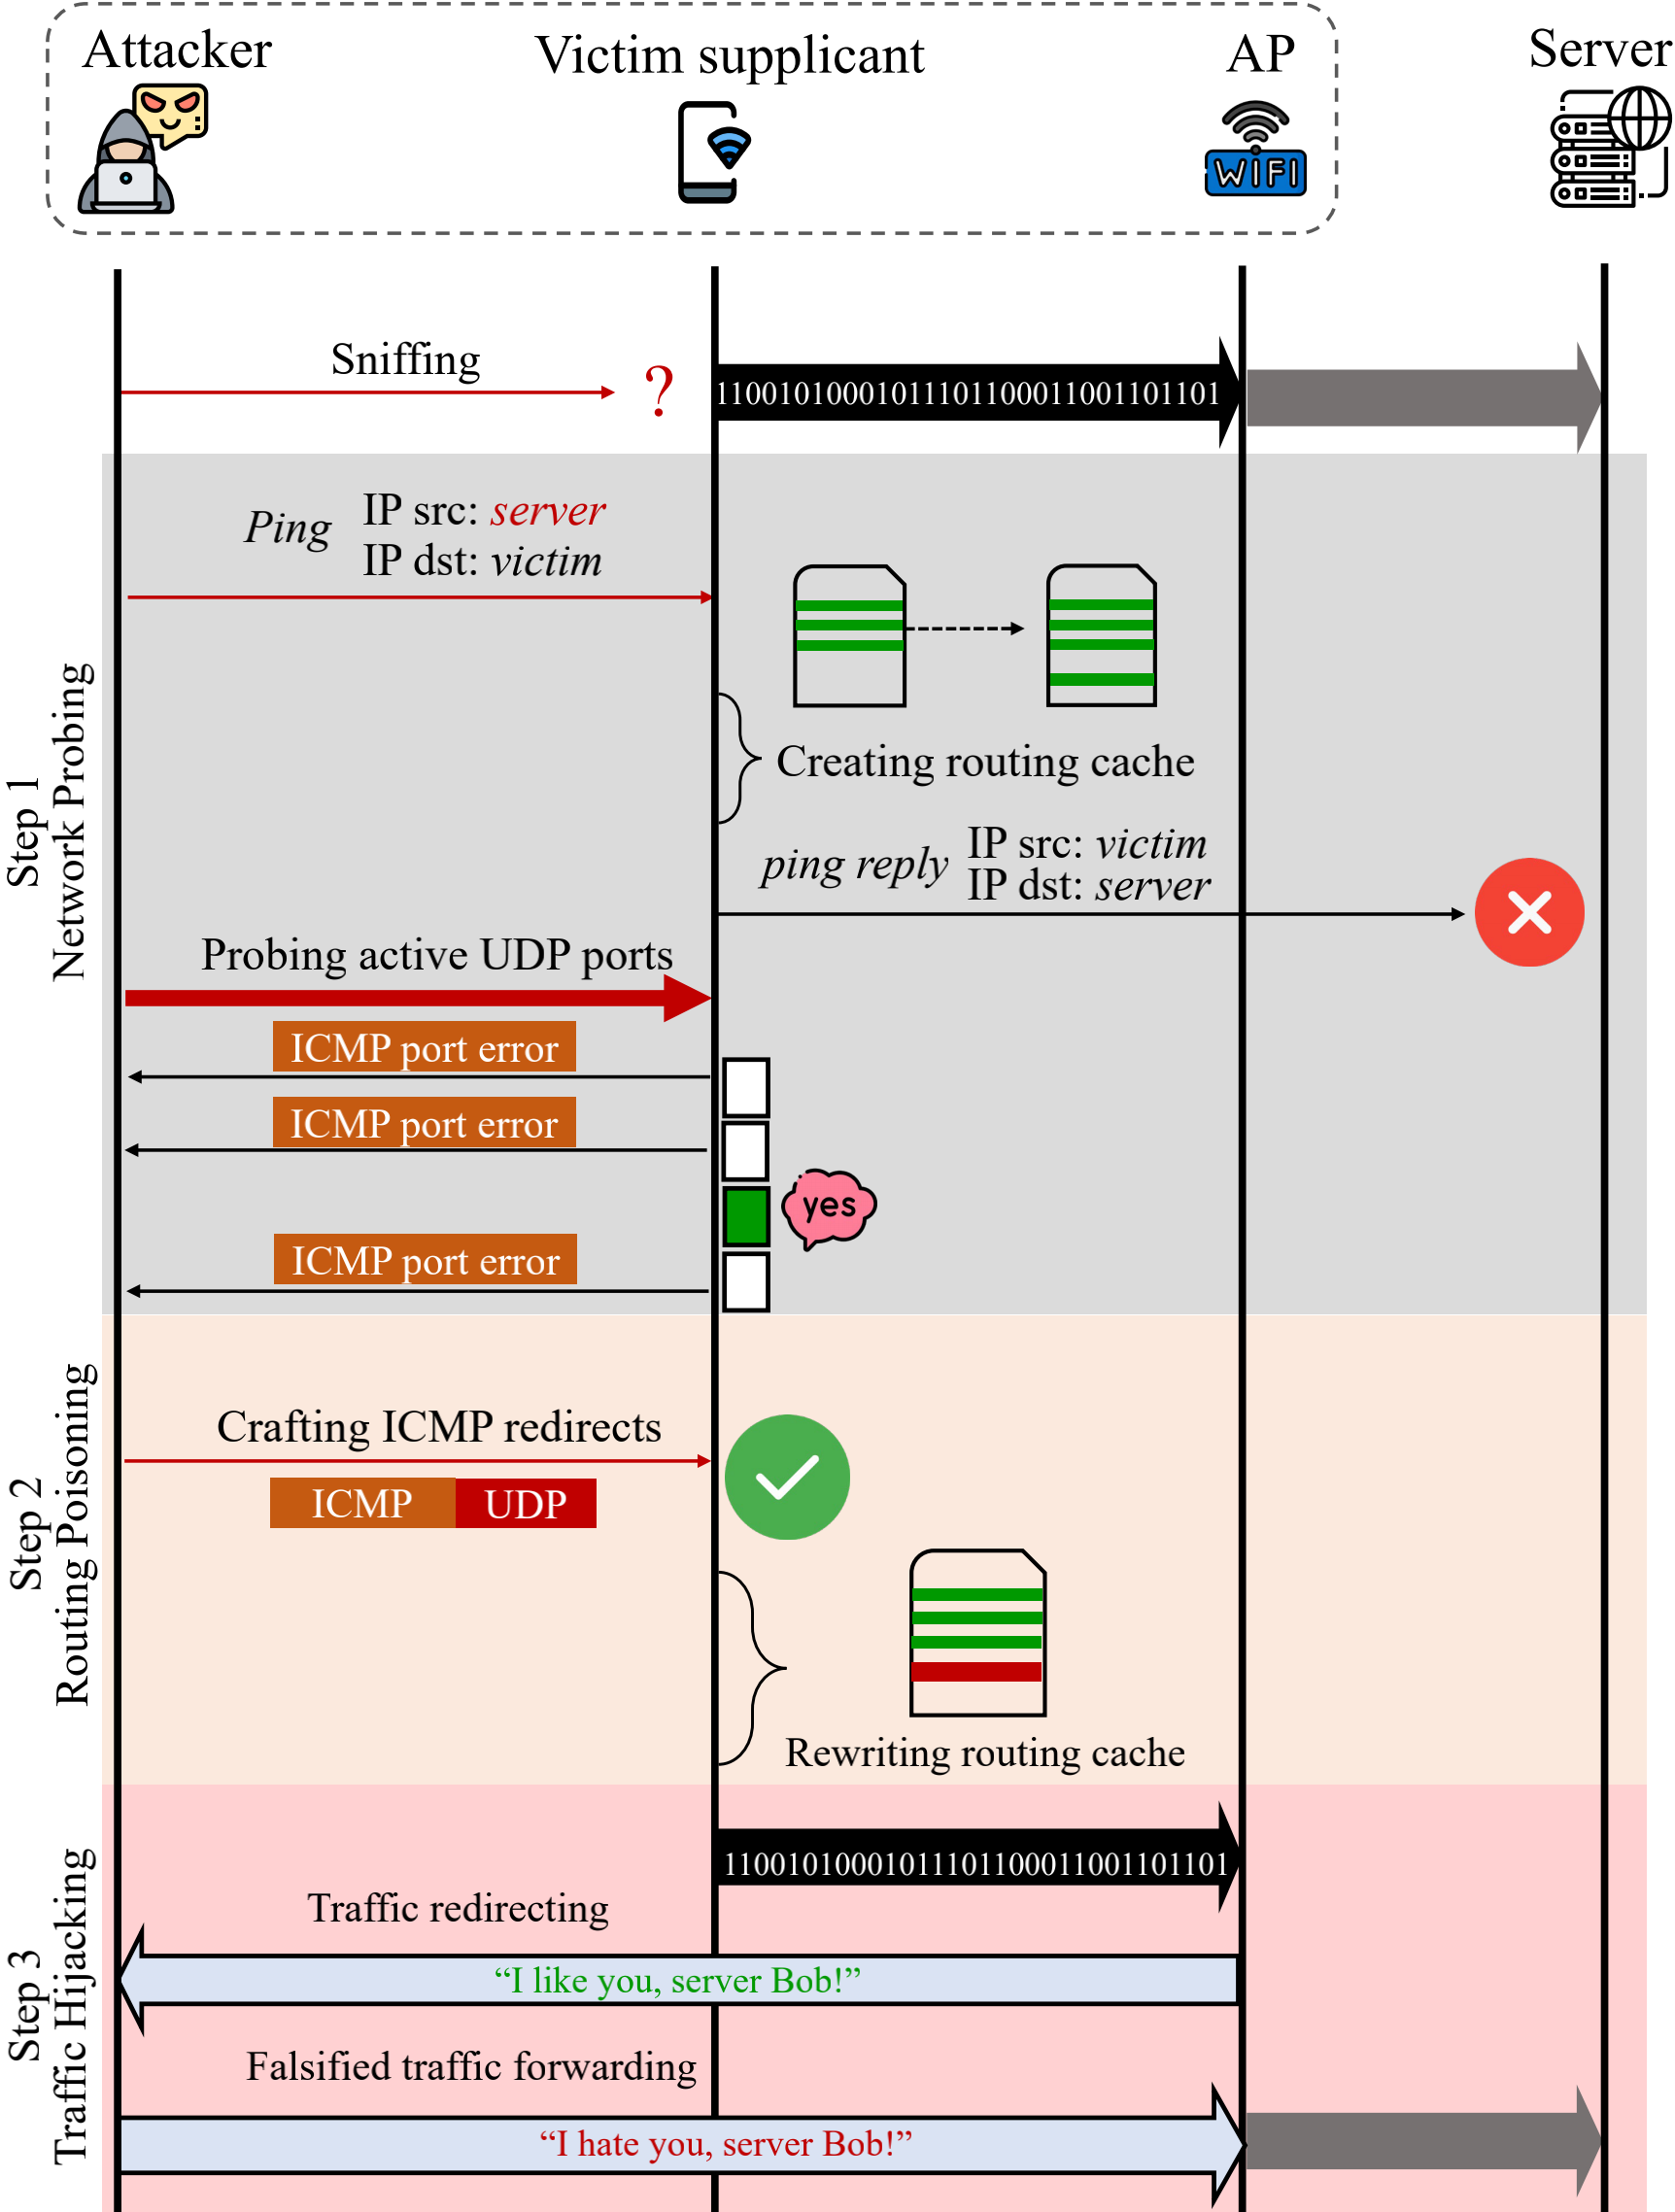
Университетские исследователи из Китая и США разработали многоступенчатую атаку, позволяющую обойти WPA-защиту и шпионить за пользователями беспроводных сетей. Метод использует уязвимость точек беспроводного доступа (AP) на чипах Qualcomm и HiSilicon и предполагает отправку поддельного редирект-сообщения ICMP.

Виновником появления проблемы раскрытия информации CVE-2022-25667 в чипсетах названных производителей является сетевой процессор: он некорректно обрабатывает ICMP-запросы, используемые для диагностики сетей связи. В результате такое служебное сообщение можно подменить редиректором в рамках MitM-атаки, и уязвимый роутер не заблокирует его, а передаст на целевое устройство.

Подобная уловка, как выяснили (PDF) исследователи, также позволяет обойти WPA-защиту. Проведение атаки в данном случае возможно, если злоумышленник находится в одной сети с жертвой, знает ее IP-адрес, имеет возможность связаться с ее устройством напрямую и нашел на нем открытый порт UDP. Использование HTTPS, SSH либо TLS в дополнение к WPA способно значительно затруднить расшифровку угнанного трафика.


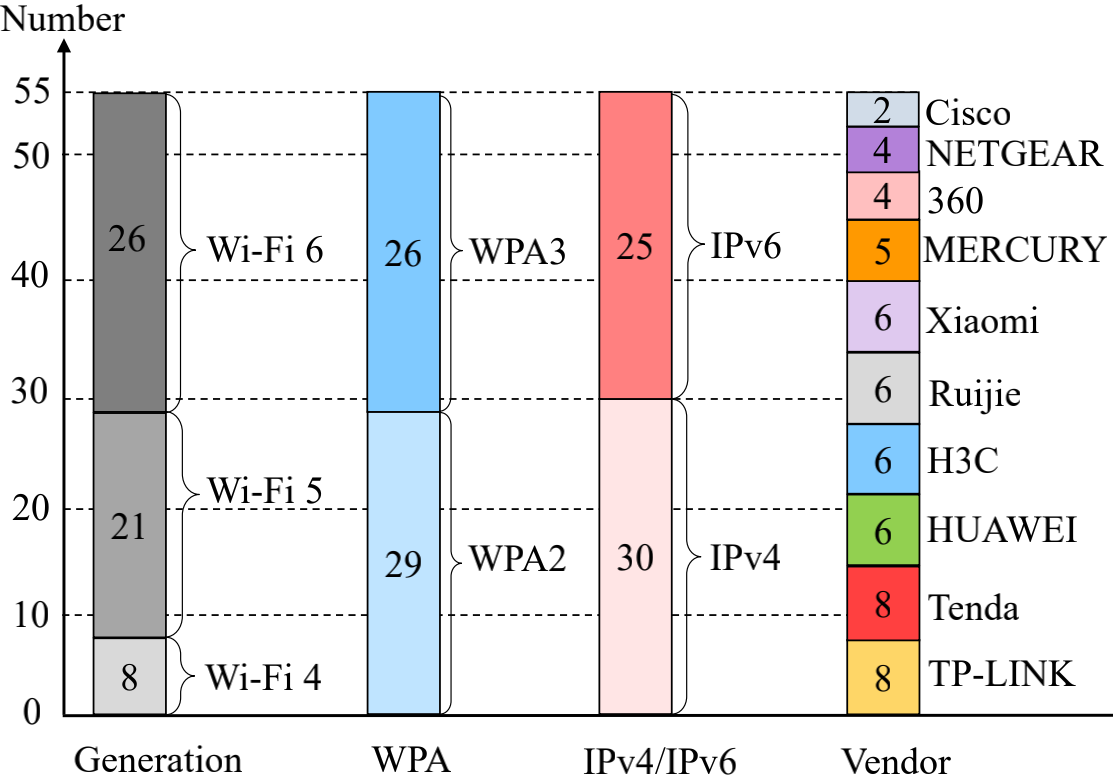
В рамках исследования были протестированы 55 моделей роутеров режима AP десяти вендоров; все продукты не смогли заблокировать поддельное ICMP-сообщение. Исследователи также проверили 122 сети Wi-Fi, в том числе с защитой WPA2 и WPA3; 109 из них (89%) оказались уязвимыми к показанной выше MitM-атаке.


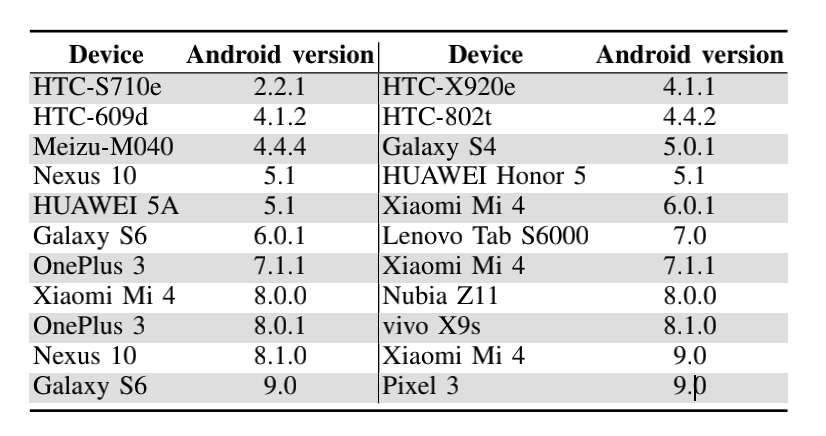
Список потенциальных жертв включает устройства, использующие Linux 2.6.39 и выше, FreeBSD 6.0 и выше, macOS 10.0.4∼10.10.5, iOS 1∼8 и Android с версиями ядра ниже 10.0, — при условии, что ICMP-редиректы включены по умолчанию.


Заинтересованные стороны проинформированы о новой угрозе. В Qualcomm опубликовали бюллетень, а затем выпустили патчи. Компания HiSilicon (собственность Huawei) и шесть из десяти AP-вендоров признали наличие проблемы. Большинство операторов уязвимых WiFi-сетей планируют исправить ситуацию.

Соответствующие уведомления отправлены в сообщества Linux и FreeBSD, а также Google и партнерам – производителям Android-устройств. От Google получен ответ с подтверждением проблемы.

Кроме патчинга, авторы исследования предлагают для защиты ввести дополнительные проверки межсетевого взаимодействия на разных уровнях. К примеру, можно более тщательно проверять входящие ICMP-сообщения на стороне запрашивающего устройства или разрешить AP в беспроводных сетях блокировать подозрительные послания по этому протоколу.

Подобные фильтры усложнят задачу атакующим без поражения в ICMP-функциональности. Исследователи создали прототип такого механизма на базе Linux 4.18 и удостоверились в его эффективности. Они также опубликовали видеролик с демонстрацией своей атаки и собираются сделать доклад на майской конференции IEEE по безопасности и приватности.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru