



Вредонос Rilide атакует Chromium-браузеры под видом аддона Google Drive

Вредонос Rilide атакует Chromium-браузеры под видом аддона Google Drive

Вредонос Rilide атакует Chromium-браузеры под видом аддона Google Drive

Новая вредоносная программа Rilide атакует основанные на Chromium браузеры. Зловред маскируется под безопасные с виду расширения и пытается вытащить конфиденциальные данные и криптовалюту жертвы.

Об активности Rilide рассказали исследователи из команды Trustwave SpiderLabs Research. В отчёте специалистов говорится следующее:

«Авторы Rilide маскируют его под аддон Google Drive, после проникновения в систему вредонос может осуществлять целый спектр вредоносных действий: мониторинг, просмотр истории браузера, снятие скриншотов и внедрение вредоносных скриптов для кражи криптовалюты».

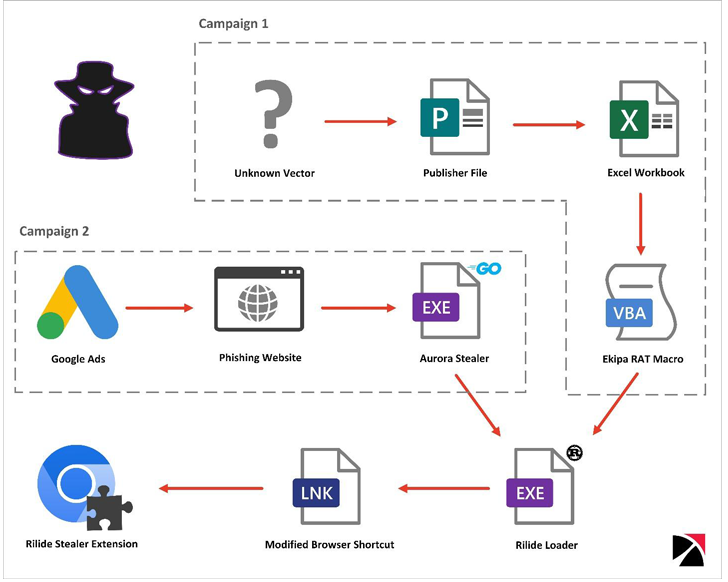
Более того, Rilide может отображать фейковые диалоги, чтобы заставить пользователя ввести код двухфакторной аутентификации. По словам Trustwave, в настоящее время фиксируются две кампании по распространению Rilide: в одной участвует троян Ekipa, в другой — инфостилер Aurora.


Точное происхождение Rilide пока неизвестно, однако специалисты Trustwave нашли пост на одном из киберпреступных форумов, который датируется мартом 2022 года. В нём один из участников продаёт ботнет со схожей функциональностью. Из-за некоего конфликта часть исходного кода утекла в Сеть.

Адрес командного сервера (C2) Rilide позволил экспертам выйти на несколько GitHub-репозиториев, принадлежащих пользователю с ником gulantin. В этих репозиториях содержатся загрузчики вредоносного расширения.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru