



Вредонос Rilide атакует Chromium-браузеры под видом аддона Google Drive

Вредонос Rilide атакует Chromium-браузеры под видом аддона Google Drive

Вредонос Rilide атакует Chromium-браузеры под видом аддона Google Drive

Новая вредоносная программа Rilide атакует основанные на Chromium браузеры. Зловред маскируется под безопасные с виду расширения и пытается вытащить конфиденциальные данные и криптовалюту жертвы.

Об активности Rilide рассказали исследователи из команды Trustwave SpiderLabs Research. В отчёте специалистов говорится следующее:

«Авторы Rilide маскируют его под аддон Google Drive, после проникновения в систему вредонос может осуществлять целый спектр вредоносных действий: мониторинг, просмотр истории браузера, снятие скриншотов и внедрение вредоносных скриптов для кражи криптовалюты».

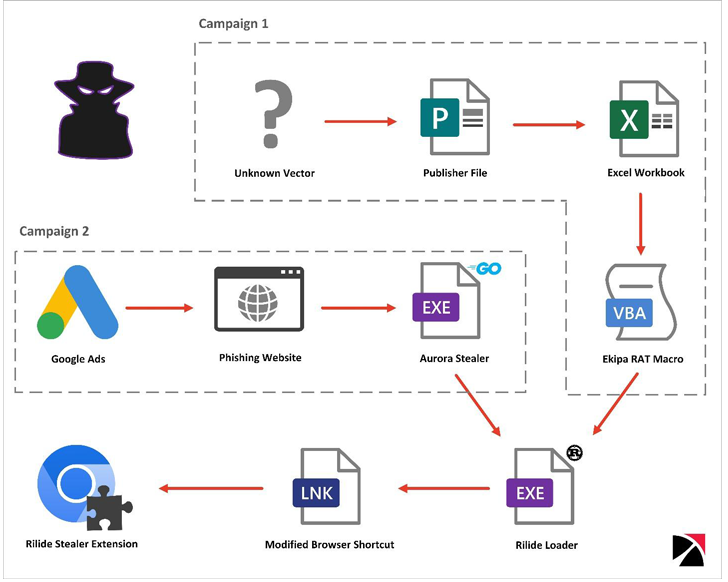
Более того, Rilide может отображать фейковые диалоги, чтобы заставить пользователя ввести код двухфакторной аутентификации. По словам Trustwave, в настоящее время фиксируются две кампании по распространению Rilide: в одной участвует троян Ekipa, в другой — инфостилер Aurora.


Точное происхождение Rilide пока неизвестно, однако специалисты Trustwave нашли пост на одном из киберпреступных форумов, который датируется мартом 2022 года. В нём один из участников продаёт ботнет со схожей функциональностью. Из-за некоего конфликта часть исходного кода утекла в Сеть.

Адрес командного сервера (C2) Rilide позволил экспертам выйти на несколько GitHub-репозиториев, принадлежащих пользователю с ником gulantin. В этих репозиториях содержатся загрузчики вредоносного расширения.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru