



Нормативки на тему ИБ стало на 25% больше

Нормативки на тему ИБ стало на 25% больше

Нормативки на тему ИБ стало на 25% больше

Нормативных актов в сфере ИБ стало на четверть больше. Хотя в целом за год бюрократии в области кибербезопасности стало меньше почти на 12%. Не довели до ума в 2022 законопроект об оборотных штрафах за утечки.

В 2022 году власти выпустили 257 нормативных правовых актов, регулирующих сферы ИБ, ИТ и цифровую экономику. Это на 11,6% меньше в сравнении с предыдущим годом, говорится в исследовании экспертно-аналитического центра ГК InfoWatch.

Эксперты описывают законотворческую деятельность в прошлом году как “экстремальное законодательство”, когда интенсивный рост кибератак заставил государство пересмотреть свое отношение к информационной безопасности.

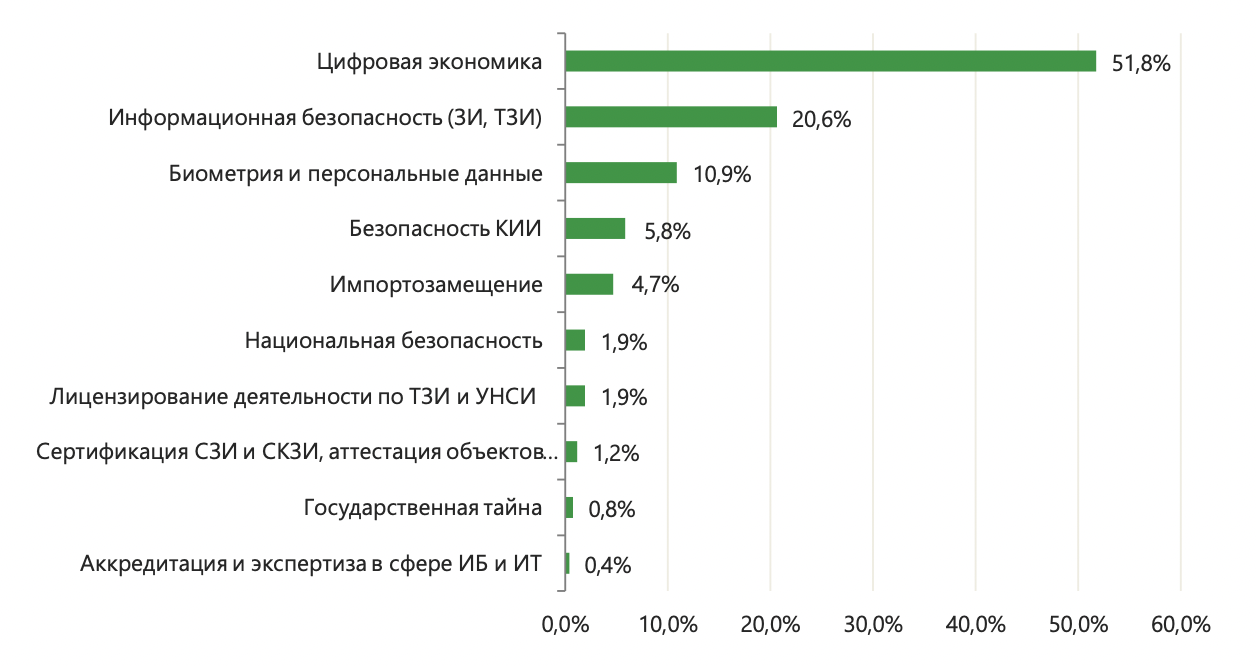
Большая часть нововведений касалась цифровой экономики, нормативная база которой менялась более чем в половине случаев (51,8%). Информационная безопасность по активности законодателей оказалась на втором месте с долей в 20,6%. Замыкает тройку лидеров категория “Биометрия и персональные данные” (10,9%). Заметные доли в 2022 году также получила безопасность КИИ (5,8%), и импортозамещение – 4,7%. В “хвосте” — аккредитация и экспертиза в сфере ИБ и ИТ.

Принятые нормативные правовые акты в области информационной безопасности и цифровой экономики, по направлениям


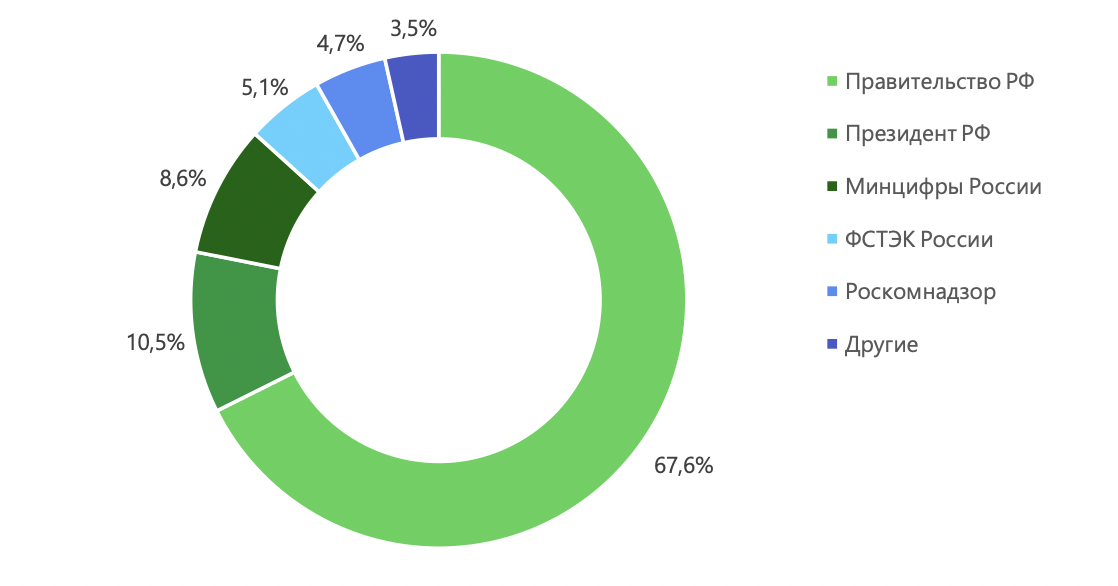
Большинство законодательных актов (67,7%) в 2022 году исходили от Правительства РФ, на долю Президента России и Минцифры пришлось 10,5% и 8,6% документов соответственно. ФСТЭК России и Роскомнадзор приняли примерно по 5% от всех документов.


Среди самых значимых инициатив в области ИБ специалисты выделяют:

  • президентский указ от 17 января 2022, по которому Минобороны наделяется полномочиями по определению политики в области международной информационной безопасности;
  • список информации, которая может быть использована иностранными организациями против безопасности Российской Федерации. Перечень расширило ФСБ России – теперь в него входят сведения об объектах КИИ.

В части безопасность КИИ и импортозамещения в исследовании отмечаются указы Президента:

  • Указ от 30 марта 2022 № 166 “О мерах по обеспечению технологической независимости и безопасности критической информационной инфраструктуры Российской Федерации”. Документ запрещает закупку иностранного ПО для использования на значимых объектах КИИ РФ без согласования с уполномоченным органом.
  • Указ от 1 мая 2022 № 250 “О дополнительных мерах по обеспечению информационной безопасности Российской Федерации”. Он обязывает организации сформировать отдельные структурные подразделения, отвечающие за соблюдение ИБ. Также с 1 января 2025 года запрещается использование средств защиты информации, странами происхождения которых являются недружественные иностранные государства.

Важные изменения коснулись и действий с персональными и биометрическими данными:

  • Госдума приняла поправки о запрете принудительного сбора персональных данных в закон “О защите прав потребителей”.
  • 14 июля был подписан закон №325-ФЗ “О внесении изменений в статьи 14 и 14-1 Федерального закона “Об информации, информационных технологиях и о защите информации” и статью 5 Федерального закона "О внесении изменений в отдельные законодательные акты Российской Федерации”. Он обязывает организации передавать все получаемые биометрические данные в единую биометрическую систему. Ее создание и функционирование было также регламентировано в постановлениях Правительства РФ от 16 июня №1089 и №1066 и № 1067 от 15 июня.

По технологиям искусственного интеллекта эксперты отмечают рост поддержки компаниям, разрабатывающих системы ИИ. Минцифры вместе с Минэкономразвития России планируют создать программу их внедрения в важнейшие отрасли экономики. В конце прошлого года поручения Правительству относительно развития сферы ИИ на 2023 год дал президент.

Аналитический список ключевых документов, принятых в 2022 году, заканчивается законодательными актами о “суперреестрах”:

  • Согласно указу Президента РФ №854 “О государственном информационном ресурсе, содержащем сведения о гражданах, необходимые для актуализации документов воинского учета”, в единой базе будут содержаться персональные данные о гражданах, состоящих на воинском учете, включая информацию об их имуществе, состоянии здоровья, месте работы и т.д.
  • С 1 января 2023 года персональные данные Единого федерального информационного регистра стали доступны органам власти через систему межведомственного взаимодействия.

Больше всего инициатив в 2022 году было предложено на тему регулирования цифровой экономики (34%), на втором месте расположились биометрия и персональные данные с долей в 21,1%, на третьем – законодательные акты в сфере импортозамещения (15% от общего количества).

В числе инициатив аналитики отмечают:

  • Проект приказа ФСТЭК “О внесении изменений в Требования к созданию систем безопасности значимых объектов критической информационной инфраструктуры Российской Федерации и обеспечению их функционирования, утвержденные приказом Федеральной службы по техническому и экспортному контролю от 21 декабря 2017 г. № 235”.
  • Проект основ государственной политики в области обеспечения безопасности критической информационной инфраструктуры Российской Федерации.
  • Подготовка законопроекта о введении оборотных штрафов за утечки персональных данных клиентов, подразумевающий увеличение штрафа за инцидент с 1% от её годового оборота до 3%. Его подготовка вызывает споры на рынке и тянется с мая прошлого года. В середине марта документ был наконец отправлен в Госдуму.
  • Минцифры России предложило проекты постановлений, регулирующих трансграничную передачу персональных данных во исполнение 266-ФЗ от 14.07.2022. Теперь компании будут обязаны уведомить Роскомнадзор о планах на отправку информации через границу, а ведомство сможет ограничивать передачу данных при достаточном обосновании от Минобороны, ФСБ России, МИД России и других органов власти.
  • Предложены требования по оценке ущерба субъектам персональных данных, которую будет проводить оператор ПДн (инициатива была принята 29 ноября 2022 года).
  • В Госдуму внесен законопроект, регламентирующий условия использования цифровых криптовалют, что позволит государству получать налоги с их оборота.

В рамках исследования эксперты InfoWatch изучили 20 тыс. нормативных правовых актов и их проектов. В итоге за период 2021-2022 было отобрано более 1 тыс. актов, которые относятся к области информационной безопасности, обеспечения безопасности персональных данных, импортозамещения в сфере ИТ и цифровой экономики в целом.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) поделился кейсом, как презентация стратегии топ-менеджеру вызвала агрессию, и посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru