



Самораспаковывающиеся WinRAR-архивы незаметно запускают PowerShell в атаках

Самораспаковывающиеся WinRAR-архивы незаметно запускают PowerShell в атаках

Самораспаковывающиеся WinRAR-архивы незаметно запускают PowerShell в атаках

Киберпреступники начали добавлять вредоносную функциональность к самораспаковывающимся архивам WinRAR. Как правило, такие архивы содержат безобидные файлы, выступающие в качестве приманки, что позволяет атакующим обойти защитные системы.

Самораспаковывающиеся архивы (SFX), создаваемые с помощью софта вроде WinRAR или 7-Zip, в целом представляют собой исполняемые файлы. Они содержат архивированные данные вместе со встроенным кодом для их распаковки.

Чтобы предотвратить несанкционированный доступ к таким файлам, их можно защитить паролем. Основное назначение SFX-файлов — упростить передачу архивированных данных тем пользователям, у которых нет утилиты для декомпрессии.

В ходе расследования одного из недавних инцидентов специалисты компании CrowdStrike наткнулись на использование самораспаковывающихся архивов в киберпреступных целях. Анализ показал, что за атакой стояла группировка, задействовавшая скомпрометированные учётные данные для использования utilman.exe в злонамеренных целях.

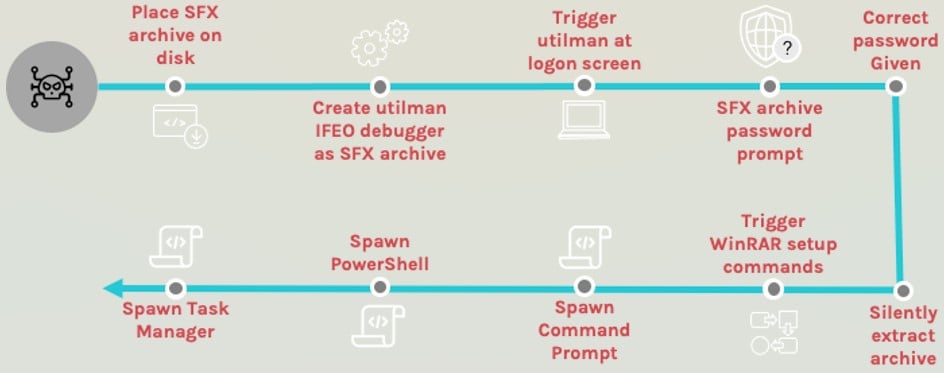
Utilman — это приложение, которое можно запустить до того, как пользователь вошёл в систему. Зачастую злоумышленники используют его для обхода аутентификации в ОС. В описанном CrowdStrike случае утилита применялась для запуска запароленного SFX-файла, предварительно помещённого в систему жертвы.

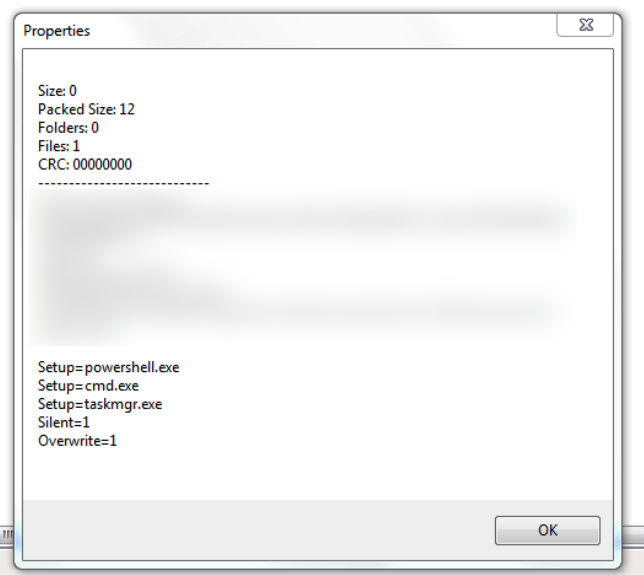
В защищённом паролем архиве содержался тестовый файл, выступающий в качестве приманки. Настоящая же задача этого SFX заключалась в использовании настроек WinRAR для запуска PowerShell, командной строки Windows (cmd.exe) и Диспетчера задач с правами ОС.

Как только жертва распаковывала текстовый файл, запускался целый ряд команд. Тем не менее классической вредоносной программы в архиве не было. Киберпреступники добавили несколько команд, открывающих бэкдор в системе.


Всё дело в том, что возможности WinRAR позволяют установить особые настройки SFX и добавить список исполняемых файлов, которые будут запускаться до и после процесса. Специалисты Crowdstrike считают, что такой подход к атакам позволит обойти среднестатистические антивирусы.

Подпишитесь на новости

Смартфон — 250 рублей, ноутбук — 500: Минпромторг раскрыл ставки техсбора

Минпромторг предложил ставки технологического сбора для смартфонов, ноутбуков и телефонных аппаратов. Платить за новую электронику придётся с 1 декабря 2026 года, но итоговая сумма будет зависеть от того, знает ли государственная система конкретную марку и модель устройства.

Согласно проекту нормативного акта, базовая ставка для ноутбука составит 746 рублей. Если сведения о товаре внесены в систему маркировки, сбор снизится до 500 рублей, а если устройства там нет — вырастет до 992 рублей.

Со смартфонами арифметика похожая: 373 рубля по базовой ставке, 250 рублей за зарегистрированную модель и 496 рублей за гаджет, которого система не признала.

Иными словами, маркировка даёт скидку в 33%, а отсутствие устройства в ГИС — такую же наценку.

Для проводных телефонов с беспроводной трубкой сбор составит от 100 до 198 рублей, для обычных сотовых телефонов — от 50 до 100 рублей, а для прочих телефонных аппаратов — от 25 до 49 рублей. Базовые ставки установлены на уровне 149, 75 и 37 рублей соответственно.

Размеры рассчитали с учётом медианной таможенной стоимости импортированной в 2025 году техники и целевой инфляции в 4%. Сам технологический сбор должны перечислять производители и импортёры, однако сложно поверить, что эти расходы героически не доберутся до ценников.

RSS: Новости на портале Anti-Malware.ru