



Китайского ИТ-гиганта подозревают в создании вредоносного Android-софта

Китайского ИТ-гиганта подозревают в создании вредоносного Android-софта

Китайского ИТ-гиганта подозревают в создании вредоносного Android-софта

Android-приложения, подписанные третьей по величине китайской компанией сферы электронной коммерции, использовали уязвимость нулевого дня для получения контроля над миллионами мобильных устройств, кражи персональных данных и установки вредоносных программ.

На злонамеренные версии приложения Pinduoduo обратили внимание исследователи из компании Lookout. Эти образцы распространялись через сторонние магазины приложений, а вот в официальном Google Play Store их найти не удалось.

Вредоносные копии Pinduoduo берут в оборот уязвимость под идентификатором CVE-2023-20963. Две недели назад Google выпустила обновления, закрывающие эту дыру.

В случае успешной эксплуатации брешь позволяет повысить права в системе. К сожалению, злоумышленники начали использовать CVE-2023-20963 до того, как Google подготовила патч. Полученные привилегии применялись для загрузки кода с сайта разработчика.

В легитимных целях приложение Pinduoduo используется для связи покупателей и продавцов. В настоящее время программой ежемесячно пользуются около 751 млн человек. Pinduoduo уступает лишь двум другим китайским гигантам — Alibaba и JD.com.

Компания PDD Holdings, занимающаяся разработкой Pinduoduo, отрицает свою связь с вредоносными версиями приложения. Тем не менее Google ранее удалила софт из Play Store.

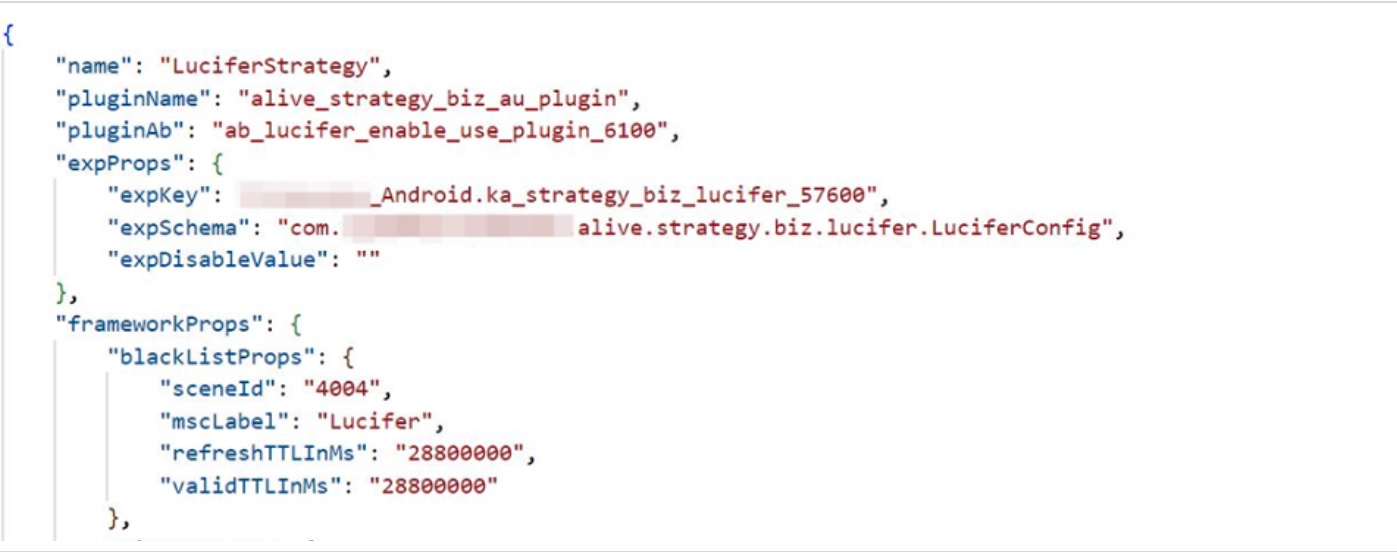
GitHub-юзер под ником davinci1012 опубликовал разбор злонамеренной активности, скрытой в коде Pinduoduo. Специалист озаглавил свой пост «Бэкдор Pinduoduo». К слову, сейчас пошла тенденция «выявления» вредоносной функциональности в китайских приложениях. Тот же TikTok вызывает много споров, а некоторые даже называют его китайским «троянским конем».

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru