



Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Проведенный в AhnLab разбор новых атак DDoS-бота показал, что злоумышленники внедряют его на Linux-серверы, используя слабость парольной защиты SSH.

Написанный на Perl вредонос ShellBot, известный также как PerlBot, объявился в интернете лет пять назад. Предназначенный для проведения DDoS-атак зловред обладает также функциями бэкдора и легко поддается кастомизации. Для связи ботов с C2 используется протокол IRC.

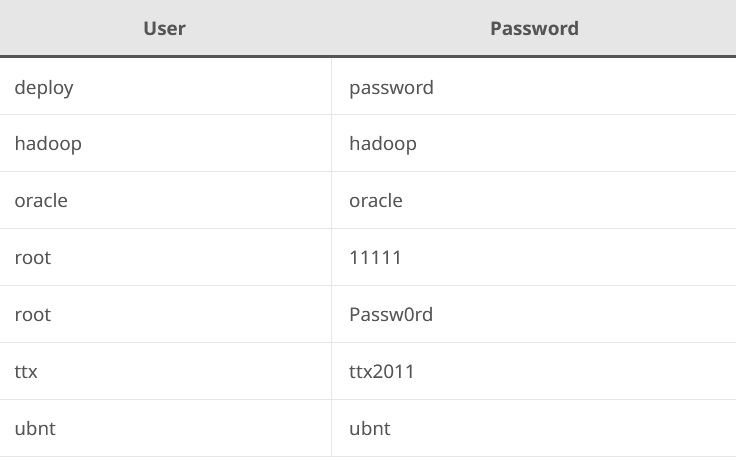
В ходе текущих атак операторы ShellBot вначале проводят сканирование интернета в поисках открытых портов 22/TCP (по умолчанию используется SSH-службой). Обнаружив доступную мишень, злоумышленники пытаются подобрать логин и пароль перебором по списку ходовых вариантов, в топе которого числятся следующие:


После взлома в Linux устанавливается ShellBot. В настоящее время в атаках, по данным экспертов, используются три версии зловреда — кастомные LiGhT's Modded perlbot v2, DDoS PBot v2.0 и PowerBots (C) GohacK.

Два первых варианта поддерживают множество команд на проведение DDoS-атак с использованием протоколов HTTP, TCP и UDP. Из бэкдор-функций в наборы включены обратный шелл, удаление логов, загрузка файлов и порт-сканы.

Вариант на основе PowerBots намного проще и работает в основном как бэкдор: по команде открывает бэкконнект-доступ, удаляет файлы по указанному пути, загружает файлы с удаленного сервера, проводит сканирование портов. Из техник DDoS он владеет только UDP flood.

В начале года корейские исследователи выявили киберкампанию, в ходе которой на серверы Linux SSH устанавливался шелл-загрузчик, доставляющий ShellBot и криптомайнер. Для защиты Linux-серверов от брутфорса и словарных атак админам советуют использовать сильные пароли и периодически их менять. Эксперты также рекомендуют поддерживать софт в актуальном состоянии и использовать файрволы.

Спрос на российское Wi-Fi-оборудование вырос на 22%

Российские точки доступа и другое Wi-Fi-оборудование стали покупать заметно активнее. В первом полугодии 2026 года число закупок увеличилось на 22%, сообщила эксперт проекта «Контур.Закупки» Евгения Сергиенко. Особенно бодро закупался госсектор.

По данным сервиса, которые передают «Ведомости», объём государственных закупок Wi-Fi-оборудования за год вырос на 23% и достиг 4,64 млрд рублей.

При этом заказчики не бросились за самыми дорогими и навороченными моделями: спрос смещается в сторону более доступных решений.

Реестровое оборудование также оказалось в фаворе. Количество запросов на российскую технику, включённую в реестр телекоммуникационного оборудования отечественного происхождения Минпромторга, примерно втрое превысило число запросов на нереестровые решения, рассказал глава WowNet Никита Иванов.

Судя по всему, импортозамещение перестаёт быть презентацией на двадцать слайдов и превращается в обычную закупочную практику. В проектах с государственным участием российское происхождение оборудования становится важным условием, а заказчики одновременно пытаются не раздувать бюджет.

С технической частью ситуация тоже постепенно выравнивается. По словам эксперта по беспроводным технологиям «К2Теха» Виктора Беляева, по базовым характеристикам российские Wi-Fi-решения уже приблизились к иностранным аналогам.

Полностью зарубежное оборудование рынок, конечно, не забыл: в инфраструктуре продолжают работать решения Cisco, Aruba и Huawei. Среди заметных российских производителей корпоративного сегмента аналитики называют Eltex, WowNet и Quantum.

RSS: Новости на портале Anti-Malware.ru