


Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Обновленный ShellBot приходит на Linux-серверы через брутфорс SSH

Проведенный в AhnLab разбор новых атак DDoS-бота показал, что злоумышленники внедряют его на Linux-серверы, используя слабость парольной защиты SSH.

Написанный на Perl вредонос ShellBot, известный также как PerlBot, объявился в интернете лет пять назад. Предназначенный для проведения DDoS-атак зловред обладает также функциями бэкдора и легко поддается кастомизации. Для связи ботов с C2 используется протокол IRC.

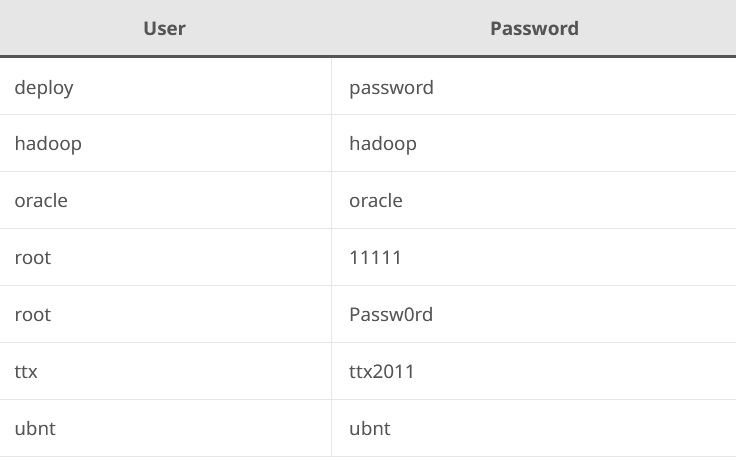
В ходе текущих атак операторы ShellBot вначале проводят сканирование интернета в поисках открытых портов 22/TCP (по умолчанию используется SSH-службой). Обнаружив доступную мишень, злоумышленники пытаются подобрать логин и пароль перебором по списку ходовых вариантов, в топе которого числятся следующие:


После взлома в Linux устанавливается ShellBot. В настоящее время в атаках, по данным экспертов, используются три версии зловреда — кастомные LiGhT's Modded perlbot v2, DDoS PBot v2.0 и PowerBots (C) GohacK.

Два первых варианта поддерживают множество команд на проведение DDoS-атак с использованием протоколов HTTP, TCP и UDP. Из бэкдор-функций в наборы включены обратный шелл, удаление логов, загрузка файлов и порт-сканы.

Вариант на основе PowerBots намного проще и работает в основном как бэкдор: по команде открывает бэкконнект-доступ, удаляет файлы по указанному пути, загружает файлы с удаленного сервера, проводит сканирование портов. Из техник DDoS он владеет только UDP flood.

В начале года корейские исследователи выявили киберкампанию, в ходе которой на серверы Linux SSH устанавливался шелл-загрузчик, доставляющий ShellBot и криптомайнер. Для защиты Linux-серверов от брутфорса и словарных атак админам советуют использовать сильные пароли и периодически их менять. Эксперты также рекомендуют поддерживать софт в актуальном состоянии и использовать файрволы.

Российским микросхемам хотят заранее найти покупателей

Минпромторг и участники рынка готовят новую стратегию развития российской микроэлектроники. Её главная идея — перестать считать готовый НИОКР конечной победой и наконец доводить разработки до серийного выпуска и продаж. Одним из ключевых инструментов могут стать офтейк-контракты.

Заказчик заранее обязуется выкупить первые партии компонента, которого ещё нет в массовом производстве, сообщает «Коммерсантъ». Для разработчика это означает гарантированный спрос после завершения НИОКР.

Также обсуждается компонентная квота в регулируемых закупках. Производителей электроники могут обязать использовать определённую долю российских микросхем, чтобы устройство считалось локализованным и получало государственные преференции. Таким образом, отечественный компонент хотят продвигать не только субсидией, но и местом внутри конечного продукта.

В проект стратегии входят льготный лизинг и кредитование, налоговые вычеты, субсидии потребителям, новые способы финансирования НИР и НИОКР, пересмотр классификации продукции в государственных реестрах и дополнительные требования к КИИ предприятий микроэлектроники. Пока это меню предложений, а не утверждённый набор мер.

Документ может лечь в основу работы будущей Объединённой микроэлектронной компании. Она должна собрать производственные мощности отрасли в комплекс полного цикла. Стратегию ОМК планируют утвердить до конца 2026 года.

Амбиции у государства внушительные: к 2030 году выручка электронной промышленности должна достигнуть 5,22 трлн рублей, а доля отечественной продукции — 87,9%.

Реальность пока скромнее. В 2025 году рынок электронных компонентов сократился на 25%, до 288 млрд рублей, а российская продукция заняла только 26% — около 74,9 млрд.

Новая стратегия пытается закрыть очевидную дыру: разработку профинансировали, опытный образец показали, а серии и заказов нет.

RSS: Новости на портале Anti-Malware.ru