



Android-троян FakeCalls научился по-новому прятаться на смартфонах жертв

Android-троян FakeCalls научился по-новому прятаться на смартфонах жертв

Android-троян FakeCalls научился по-новому прятаться на смартфонах жертв

Android-вредонос FakeCalls опять дал о себе знать: троян имитирует телефонные вызовы более чем от 20 финансовых организаций в надежде выудить у клиентов банков данные их карт и другую важную информацию.

FakeCalls нельзя назвать новичком на ландшафте киберугроз. В апреле прошлого года мы писали, что этот зловред перехватывает звонки жертвы в техподдержку банка. Авторы маскировали его под одно из банковских приложений, отображая официальный логотип.

Теперь специалисты Check Point сообщают о новых образцах FakeCalls, в которых появилось несколько новых функциональных возможностей, позволяющих уходить от защитных решений.

«Мы обнаружили более 2500 семплов этого вредоноса, каждый из которых использовал маскировку под разные финансовые организации. Кроме того, эта версия FakeCalls задействует техники антианализа», — пишет Check Point в отчёте.

«Авторы трояна уделили особое внимание защите своего детища и имплементировали ряд уникальных функций, которые ранее нам не встречались».

FakeCalls попадает на устройство жертвы с помощью фишинга или вредоносного сайта. Одна из новых функций трояна — «multi-disk» — манипулирует данными ZIP-заголовка файла APK. Именно так зловред устанавливает высокие значения EOCD-записи, чтобы запутать защитные решения.

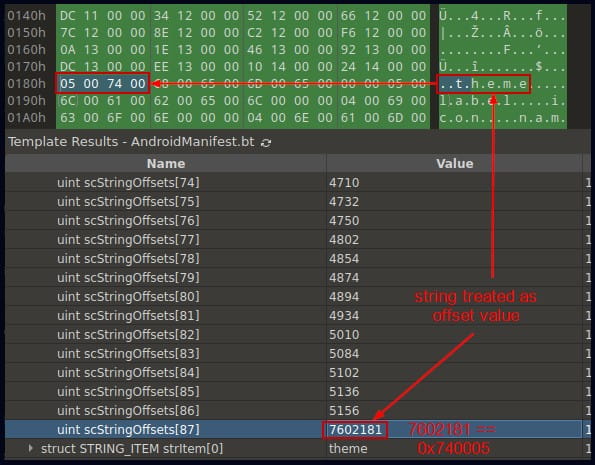
Ещё один механизм реализует манипуляцию файлом AndroidManifest.xml, что помогает спрятать имя изначального создателя файла.


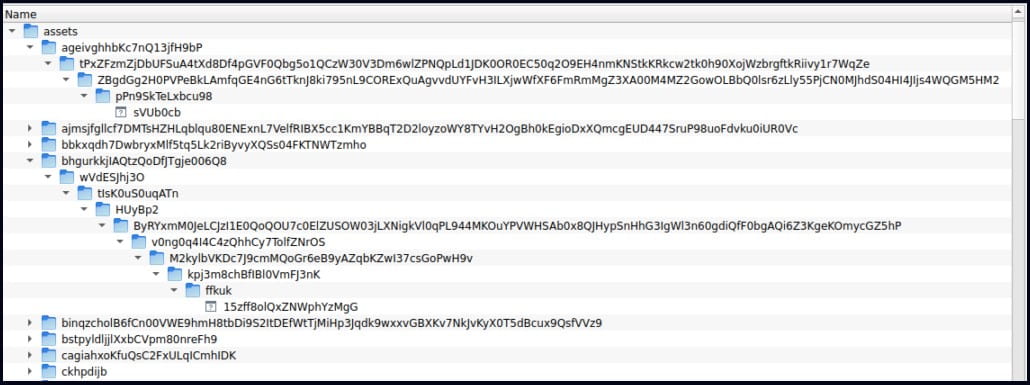
Последний один новый приём FakeCalls — добавить множество файлов внутрь директорий в APK, в результате чего имена файлов и пути превышают 300 символов. По словам Check Point, это также может затруднять детектирование трояна.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru