



Техподдержка Microsoft использовала кряк для активации Windows клиента

Техподдержка Microsoft использовала кряк для активации Windows клиента

Техподдержка Microsoft использовала кряк для активации Windows клиента

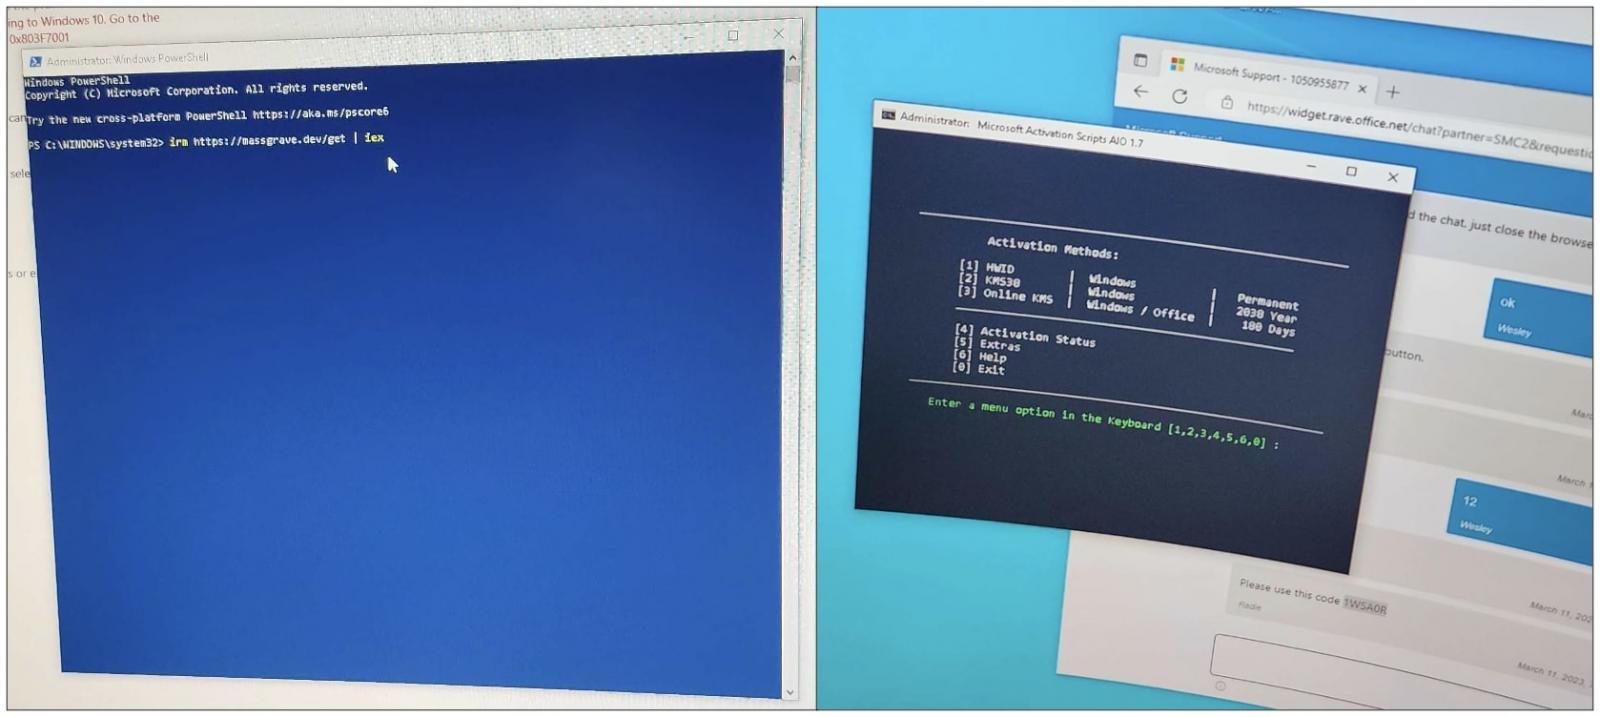
Интересный случай произошёл с техподдержкой Microsoft: один из специалистов запустил на компьютере пользователя «кряк» для активации Windows. Проблема была в том, что подлинная копия операционной системы не смогла активироваться нормальным способом.

Есть мнение, что это не первый подобный случай, когда работающие в техподдержке Microsoft специалисты прибегают к крякам и взлому, поскольку им нужно своевременно закрыть запросы пользователей.

Недавний инцидент коснулся фрилансера из Южной Африки. Специалист заплатил 200 долларов за подлинную копию Windows 10 и был крайне удивлён, что сотрудник Microsoft «взломал» ОС с помощью неофициальных инструментов, которые обходят процесс активации Windows.

Сам фрилансер описал эту ситуацию в Twitter:

«Не могу поверить в это. Мой официальный ключ для Windows 10 Pro, приобретённой в Microsoft Store, отказался активировать систему. Служба поддержки вчера не смогла мне помочь. Сегодня же техподдержка вошла в систему с помощью Quick Assist и запустила команду для активации Windows. Это оказался кряк».


«Очевидно, Windows проще взломать, чем заплатить за операционную систему», — подытожил пользователь.

Различные кряки и неофициальные активаторы часто используются в пиратской среде, поэтому удивление фрилансера из Южной Африки легко понять. Тем не менее стоит всегда помнить, что пиратский софт представляет определённую опасность.

Летом прошлого года стало известно, что российские пользователи стали чаще пиратить Windows, поскольку Linux слишком сложный. Уже в этом году на Ozon, Wildberries и “Авито” появилось специализированное корпоративное ПО. Чаще всего речь идет о пиратских версиях софта Autodesk и Adobe.

Подпишитесь на новости

Шереметьево прорабатывает посадку на самолет через мессенджер МАКС

Аэропорт Шереметьево вместе с Минтрансом и разработчиками мессенджера МАКС прорабатывает возможность использовать приложение при посадке пассажиров на самолет. Об этом на Транспортной неделе рассказал заместитель генерального директора аэропорта по информационным технологиям Дмитрий Ильин.

Его слова приводит NEWS.ru. Проект пока находится на стадии обсуждения, сроков Ильин не назвал.

В долгосрочных планах аэропорта применение МАКСА на международных рейсах.

«С точки зрения долгосрочных перспектив, конечно, в далеких планах это и пограничный контроль, то есть международные перевозки, и применение мессенджера МАКС», — сказал Ильин.

Идею использовать МАКС для посадки раньше озвучивал Андрей Никитин. В июне, на старте эксперимента с посадкой по биометрии в Шереметьево, он как глава Минтранса говорил, что в перспективе проходить на борт можно будет через МАКС по QR-коду.

Осенью Никитин сообщил, что Минтранс рассматривает цифровое удостоверение личности Max ID для посадки на самолеты и поезда.

Эксперимент с посадкой по биометрии продлится до 1 апреля 2027 года. Сейчас он работает на рейсах «Аэрофлота» между Москвой и Санкт-Петербургом. Пассажиры, которые не хотят пользоваться биометрией, по-прежнему проходят на борт по документам.

RSS: Новости на портале Anti-Malware.ru