



Вышел бесплатный дешифратор для пострадавших от модифицированного Conti

Вышел бесплатный дешифратор для пострадавших от модифицированного Conti

Вышел бесплатный дешифратор для пострадавших от модифицированного Conti

Есть такой шифровальщик, представляющий собой модифицированную версию знаменитого вредоноса Conti и управляемый группой MeowCorp. Так вот, теперь жертвы MeowCorp могут не платить злоумышленникам, поскольку специалисты «Лаборатории Касперского» выпустили бесплатный дешифратор.

Утилита, позволяющая вернуть пострадавшие файлы в прежнее состояние, работает с теми образцами программы-вымогателя, которые появились после слива исходного кода Conti (в марте 2022 года). Примерно тогда же группа NB65 адаптировала код Conti для атак на Россию.

Исследователи из Kaspersky обнаружили интересный пост на форуме киберпреступников, где те выложили кеш, состоящий из 258 закрытых ключей. Оказалось, что это ключи от модифицированной версии шифровальщика Conti.

За последний год этот вариант вредоносной программы использовался в атаках на частные и общественные организации и управлялся группой, которую назвали MeowCorp. В Kaspersky проанализировали ключи и выяснили, что они подходят к одному из вариантов Conti от декабря 2022 года.

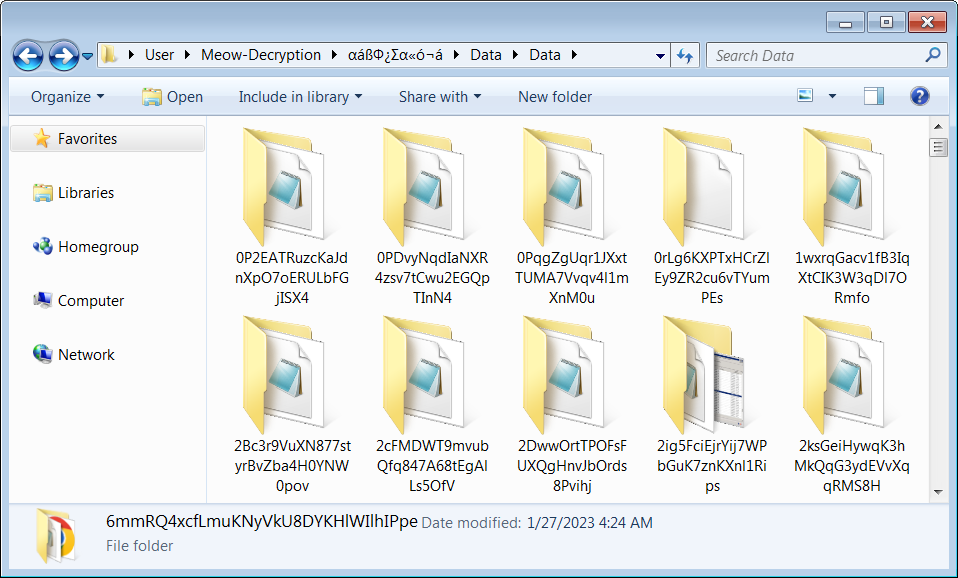
«Слитые закрытые ключи хранились в 257 директориях. Лиль одна из таких папок содержала два ключа», — гласит пресс-релиз «Лаборатории Касперского».


В результате Kaspersky добавила 258 ключей в свой дешифратор — RakhniDecryptor. По словам специалистов, декриптор теперь может расшифровать модифицированный вариант Conti, добавляющий следующие расширения к файлам:

  • <file_name>.KREMLIN
  • <file_name>.RUSSIA
  • <file_name>.PUTIN
Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru