


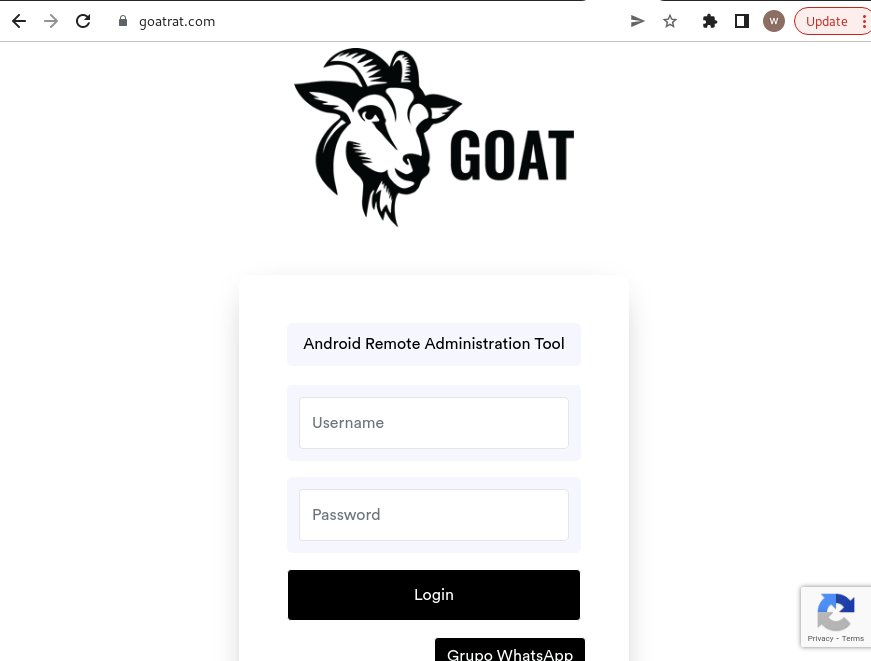

Android-троян GoatRAT использует автоматизированную платежную систему

Android-троян GoatRAT использует автоматизированную платежную систему

Android-троян GoatRAT использует автоматизированную платежную систему

В строю банковских Android-троянов прибыло: новый экземпляр GoatRAT может совершать несанкционированные мгновенные переводы, опустошая счета клиентов кредитных организаций. Троян нацелен преимущественно на бразильские банки и использует новую автоматизированную платежную систему в Латинской Америке.

Первое, что GoatRAT делает, попав на устройство жертвы, — крадёт ключ Pix мобильного девайса. Именно с помощью этого ключа вредонос может совершать мгновенные платежи.

Как отметили исследователи из компании Cyble в своём блоге, скомпрометированный ключ злоумышленники используют для доступа к платежной платформе Pix, которую в своё время создал Центральный банк Бразилии.

Упомянутая платформа позволяет клиентам разных кредитных организаций совершать мгновенные мобильные платежи в Латинской Америке. До этого ту же схему использовали другие Android-вредоносы: BraxDex, Senomorphy и PixPirate.

Проводить автоматические платежи — основная задача GoatRAT, выяснили в Cyble. Примечательно, что у трояна нет функциональности, которая бы позволяла красть коды двухфакторной аутентификации (2FA) из входящих СМС-сообщений.

«Эта вредоносная программа продолжает наметившуюся у киберпреступников тенденцию: за последние полгода авторы зловредов стали создавать всё более сложные банковские трояны. Выходящие из под пера злоумышленников вредоносы используют фреймворк системы автоматического перевода (ATS)», — пишут специалисты.

«GoatRAT в очередной раз подчёркивает, что для пользователей возрастают риски кибератак троянов, не требующих множественных разрешений в системе или богатой функциональности».

Подпишитесь на новости

Поддельные инструменты для запуска игр PS5 заражают компьютер вредоносом

На GitHub обнаружили поддельные репозитории, выдающие себя за инструменты запуска игр PlayStation 5 на компьютерах. Вместо игрового эксперимента пользователю предлагают многоступенчатое заражение с отключением части антивирусной проверки.

О кампании специалисты NordVPN рассказали Tom’s Hardware, передав изданию результаты исследования. Злоумышленники используют названия AnyPS5 и Kyttyps5.

Посетителю предлагают ZIP-архив с исполняемым файлом Windows. После запуска загрузчик проверяет окружение: объём памяти, признаки виртуальной машины или облачного сервера, наличие физической видеокарты. При подозрении на исследовательскую среду он прекращает работу.

На подходящем компьютере программа добавляет исключения в Microsoft Defender, затем расшифровывает и запускает основную нагрузку. Исследователи предполагают, что это инфостилер для кражи паролей и других конфиденциальных данных. Точное семейство не названо.

В цепочке также обнаружен скрипт удаления файлов, срабатывающий примерно через две минуты. Но удаление компонентов не означает, что заражение невозможно обнаружить.

Перед запуском подобных утилит стоит проверять владельца репозитория и происхождение загрузок. Если подозрительный файл уже запускался, исследователи рекомендуют отключить компьютер от сети, проверить его антивирусом и сменить пароли с другого устройства.

RSS: Новости на портале Anti-Malware.ru