


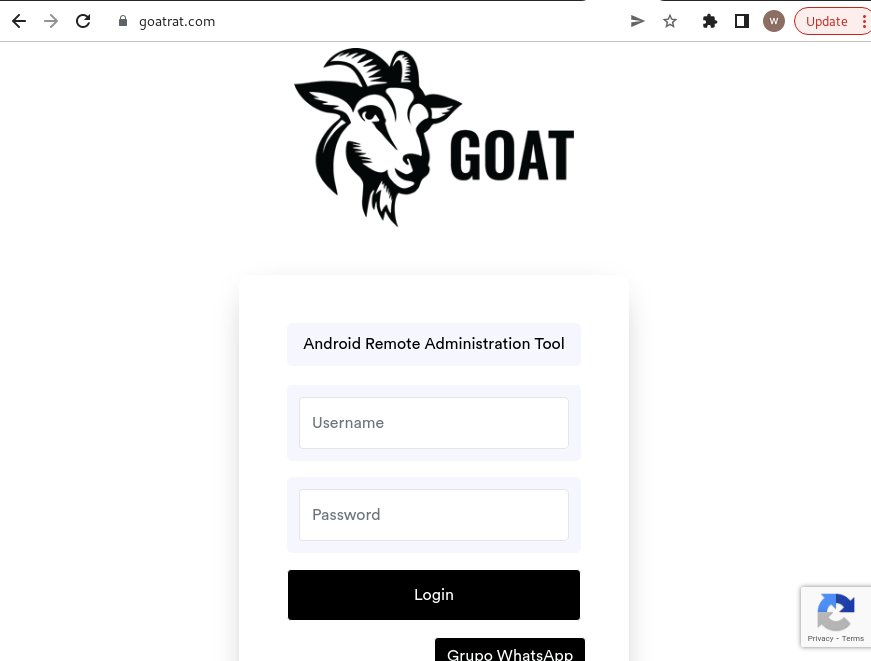

Android-троян GoatRAT использует автоматизированную платежную систему

Android-троян GoatRAT использует автоматизированную платежную систему

Android-троян GoatRAT использует автоматизированную платежную систему

В строю банковских Android-троянов прибыло: новый экземпляр GoatRAT может совершать несанкционированные мгновенные переводы, опустошая счета клиентов кредитных организаций. Троян нацелен преимущественно на бразильские банки и использует новую автоматизированную платежную систему в Латинской Америке.

Первое, что GoatRAT делает, попав на устройство жертвы, — крадёт ключ Pix мобильного девайса. Именно с помощью этого ключа вредонос может совершать мгновенные платежи.

Как отметили исследователи из компании Cyble в своём блоге, скомпрометированный ключ злоумышленники используют для доступа к платежной платформе Pix, которую в своё время создал Центральный банк Бразилии.

Упомянутая платформа позволяет клиентам разных кредитных организаций совершать мгновенные мобильные платежи в Латинской Америке. До этого ту же схему использовали другие Android-вредоносы: BraxDex, Senomorphy и PixPirate.

Проводить автоматические платежи — основная задача GoatRAT, выяснили в Cyble. Примечательно, что у трояна нет функциональности, которая бы позволяла красть коды двухфакторной аутентификации (2FA) из входящих СМС-сообщений.

«Эта вредоносная программа продолжает наметившуюся у киберпреступников тенденцию: за последние полгода авторы зловредов стали создавать всё более сложные банковские трояны. Выходящие из под пера злоумышленников вредоносы используют фреймворк системы автоматического перевода (ATS)», — пишут специалисты.

«GoatRAT в очередной раз подчёркивает, что для пользователей возрастают риски кибератак троянов, не требующих множественных разрешений в системе или богатой функциональности».

Подпишитесь на новости

После бана мошенника в МАКС предлагают блокировать все его сим-карты

Блокировка мошеннического аккаунта в МАКС может получить продолжение на уровне мобильной связи. Глава Минцифры Максут Шадаев предложил рассмотреть отключение не только номера, использованного в мессенджере, но и остальных сим-карт того же владельца.

Заявление министра приводит ТАСС. По его словам, одного запрета на работу аккаунта недостаточно: противодействие должно продолжаться и у операторов связи.

Дополнительно обсуждается период охлаждения, в течение которого человек не сможет оформить новые номера. Идея — усложнить возвращение к мошенническим действиям после блокировки.

Продолжительность ограничений, порядок передачи сведений операторам и процедура обжалования в приведённом заявлении не раскрыты.

Особенно важен вопрос, как будут устанавливать владельца и его причастность к мошенничеству. Номер может использоваться человеком, на которого он не оформлен, либо оказаться скомпрометированным. От точности этой проверки зависит, кого затронут ограничения.

Заявление также не означает, что любой бан за нарушение правил МАКС автоматически приведёт к отключению мобильной связи, министр говорил именно о противодействии мошенникам.

RSS: Новости на портале Anti-Malware.ru