


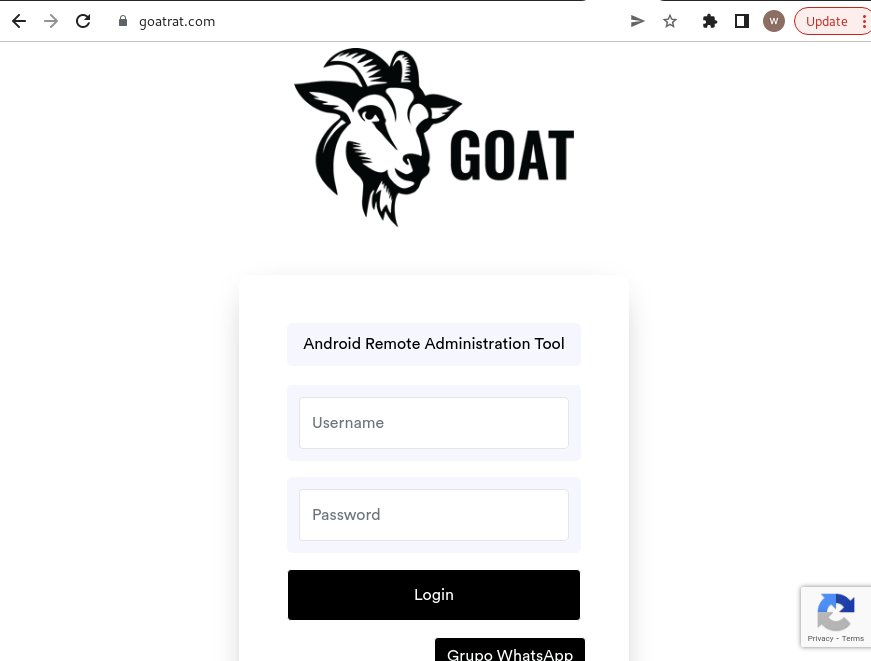

Android-троян GoatRAT использует автоматизированную платежную систему

Android-троян GoatRAT использует автоматизированную платежную систему

Android-троян GoatRAT использует автоматизированную платежную систему

В строю банковских Android-троянов прибыло: новый экземпляр GoatRAT может совершать несанкционированные мгновенные переводы, опустошая счета клиентов кредитных организаций. Троян нацелен преимущественно на бразильские банки и использует новую автоматизированную платежную систему в Латинской Америке.

Первое, что GoatRAT делает, попав на устройство жертвы, — крадёт ключ Pix мобильного девайса. Именно с помощью этого ключа вредонос может совершать мгновенные платежи.

Как отметили исследователи из компании Cyble в своём блоге, скомпрометированный ключ злоумышленники используют для доступа к платежной платформе Pix, которую в своё время создал Центральный банк Бразилии.

Упомянутая платформа позволяет клиентам разных кредитных организаций совершать мгновенные мобильные платежи в Латинской Америке. До этого ту же схему использовали другие Android-вредоносы: BraxDex, Senomorphy и PixPirate.

Проводить автоматические платежи — основная задача GoatRAT, выяснили в Cyble. Примечательно, что у трояна нет функциональности, которая бы позволяла красть коды двухфакторной аутентификации (2FA) из входящих СМС-сообщений.

«Эта вредоносная программа продолжает наметившуюся у киберпреступников тенденцию: за последние полгода авторы зловредов стали создавать всё более сложные банковские трояны. Выходящие из под пера злоумышленников вредоносы используют фреймворк системы автоматического перевода (ATS)», — пишут специалисты.

«GoatRAT в очередной раз подчёркивает, что для пользователей возрастают риски кибератак троянов, не требующих множественных разрешений в системе или богатой функциональности».

Подпишитесь на новости

Mail.ru отменяет подаренный навсегда терабайт и оставляет лишь 8 ГБ

У некоторых старых пользователей «Облака Mail» заканчивается место: бесплатный терабайт, полученный по акции 2013-2014 годов, сокращают до стандартных 8 ГБ. Файлы сверх нового лимита предлагают скачать или сохранить, оплатив дополнительное место.

Как выяснил «Код.ру», пользователи получают уведомления с индивидуальными сроками. В одном письме сокращение назначено на 30 октября, а удаление лишних файлов — на 30 января 2027 года. Другому пользователю указали дату удаления 3 февраля.

Поэтому ориентироваться стоит на собственное уведомление: единого дня, когда у всех исчезнут данные, на сегодняшний день нет.

В Mail.ru сообщили изданию, что изменения затронули менее 0,5% пользователей Облака. Базовые функции и стандартная бесплатная квота сохраняются.

По справке сервиса, при превышении 8 ГБ ограничиваются загрузка, редактирование и отправка файлов. На скачивание данных или покупку места дают три месяца. Затем часть файлов перемещается в корзину, откуда через 14 дней удаляется окончательно.

Терабайт раздавали за установку приложения с 20 декабря 2013-го по 20 января 2014 года. В ответ на вопрос об изменении условий поддержка сослалась на лицензионное соглашение.

С бесплатными вечными 100 ГБ сервис уже поступал похожим образом в 2024 году. Теперь очередь дошла до терабайта.

RSS: Новости на портале Anti-Malware.ru