



Offensive Security запустила новый проект Kali Purple для синих команд

Offensive Security запустила новый проект Kali Purple для синих команд

Offensive Security запустила новый проект Kali Purple для синих команд

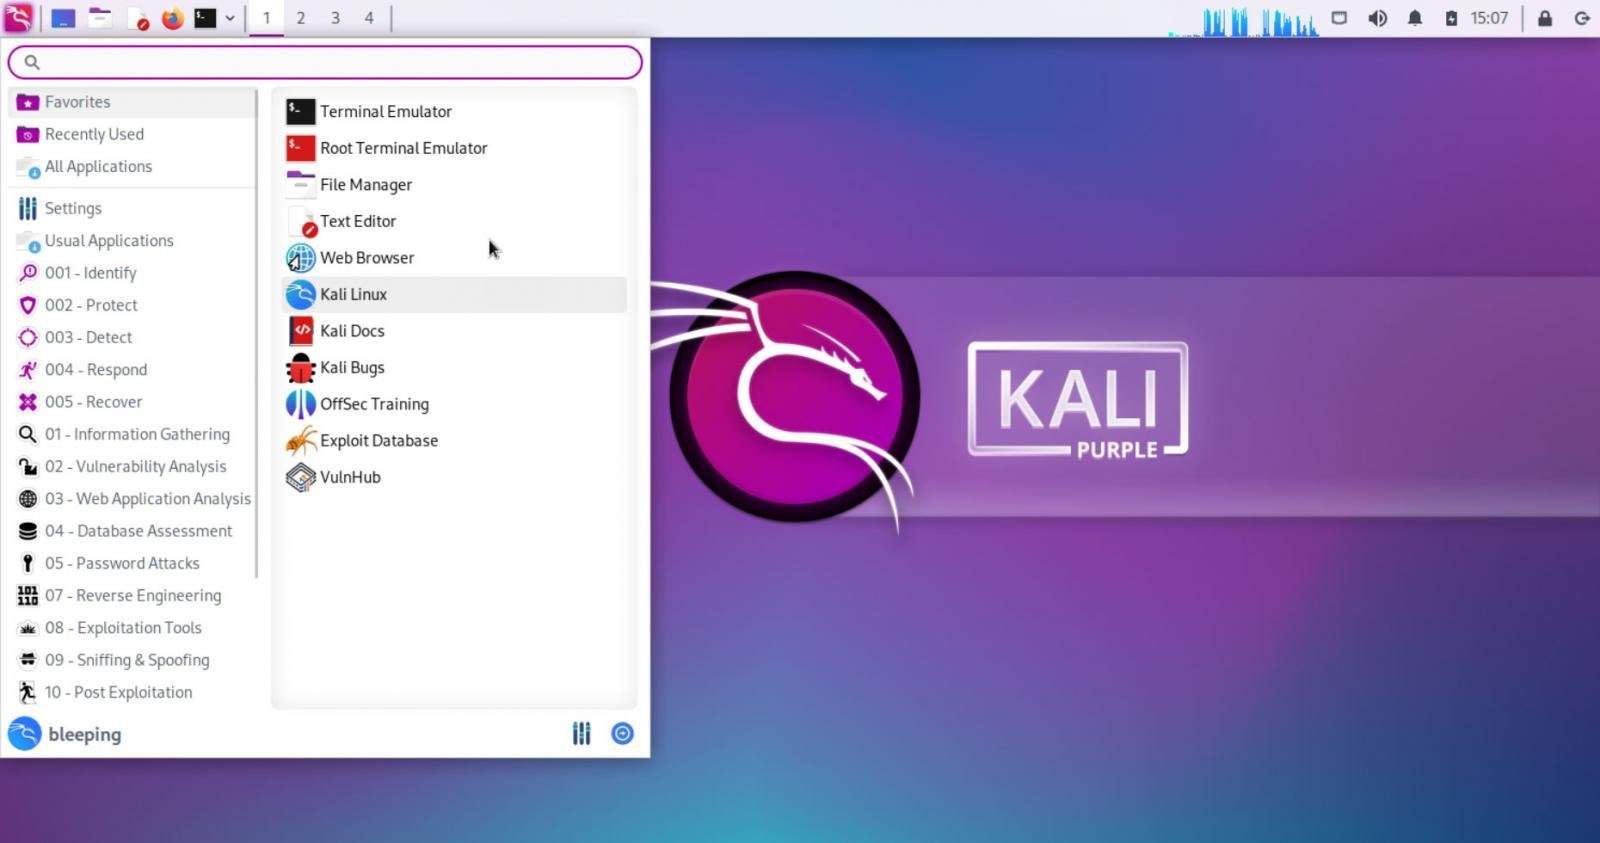
Offensive Security выпустила первый серьёзный релиз Kali Linux в 2023 году, получивший номер 2023.1. В честь 10-летия дистрибутива разработчики запустили проект «Kali Purple», предназначенный для синих и фиолетовых команд (Blue и Purple Team).

Помимо Kali Purple, можно отметить ещё три важных нововведения, которые разработчики реализовали в честь юбилея:

  • Восемь новых инструментов.
  • Предупреждения об изменениях Python.
  • Обновлённые темы Kali.

Новый проект Kali Purple специально готовился под специалистов в области кибербезопасности, занимающихся защитой систем от потенциальных атак. Сами разработчики пишут по этому поводу следующее:

«На протяжении многих лет мы совершенствовали так называемую наступательную безопасность. Но теперь мы входим в новую эру защиты. На данный момент “Kali Purple“ находится на начальном этапе разработки, потребуется время, чтобы полностью сформировать этот проект».

«Тем не менее вы уже можете наблюдать, в каком направлении движется Kali. Более того, вы можете принять участие в нашем развитии».

Kali Purple уже включает в себя более 100 инструментов, среди которых есть Malcolm, Surricata, Arkime, TheHive и Zeek. Посвящённая дистрибутиву Wiki-страница поможет всем заинтересованным специалистам начать работать с Kali Purple.


Вы можете скачать Kali Purple в виде ISO-образа по этой ссылке.

Пройдёмся также по новым инструментам, которые представили в Kali 2023.1:

  • Arkime — инструмент с открытым исходным кодом для поиска и захвата пакетов.
  • CyberChef — позволяет анализировать, расшифровывать, деобфусцировать и декодировать данные (онлайн-версию можно найти здесь).
  • DefectDojo — тулза, обеспечивающая оркестрацию и управление уязвимостями в приложениях.
  • Dscan — вариация Nmap, позволяющая проводить перечисление распределенной сети.
  • Kubernetes-Helm — платформа с открытым исходным кодом для управления пакетом Kubernetes.
  • PACK2 — утилита для анализа и взлома паролей.
  • Redeye — помогает управлять данными в процессе тестирования на проникновение (пентест).
  • Unicrypto — унифицированный интерфейс для некоторых криптоалгоритмов.
Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru