



Offensive Security запустила новый проект Kali Purple для синих команд

Offensive Security запустила новый проект Kali Purple для синих команд

Offensive Security запустила новый проект Kali Purple для синих команд

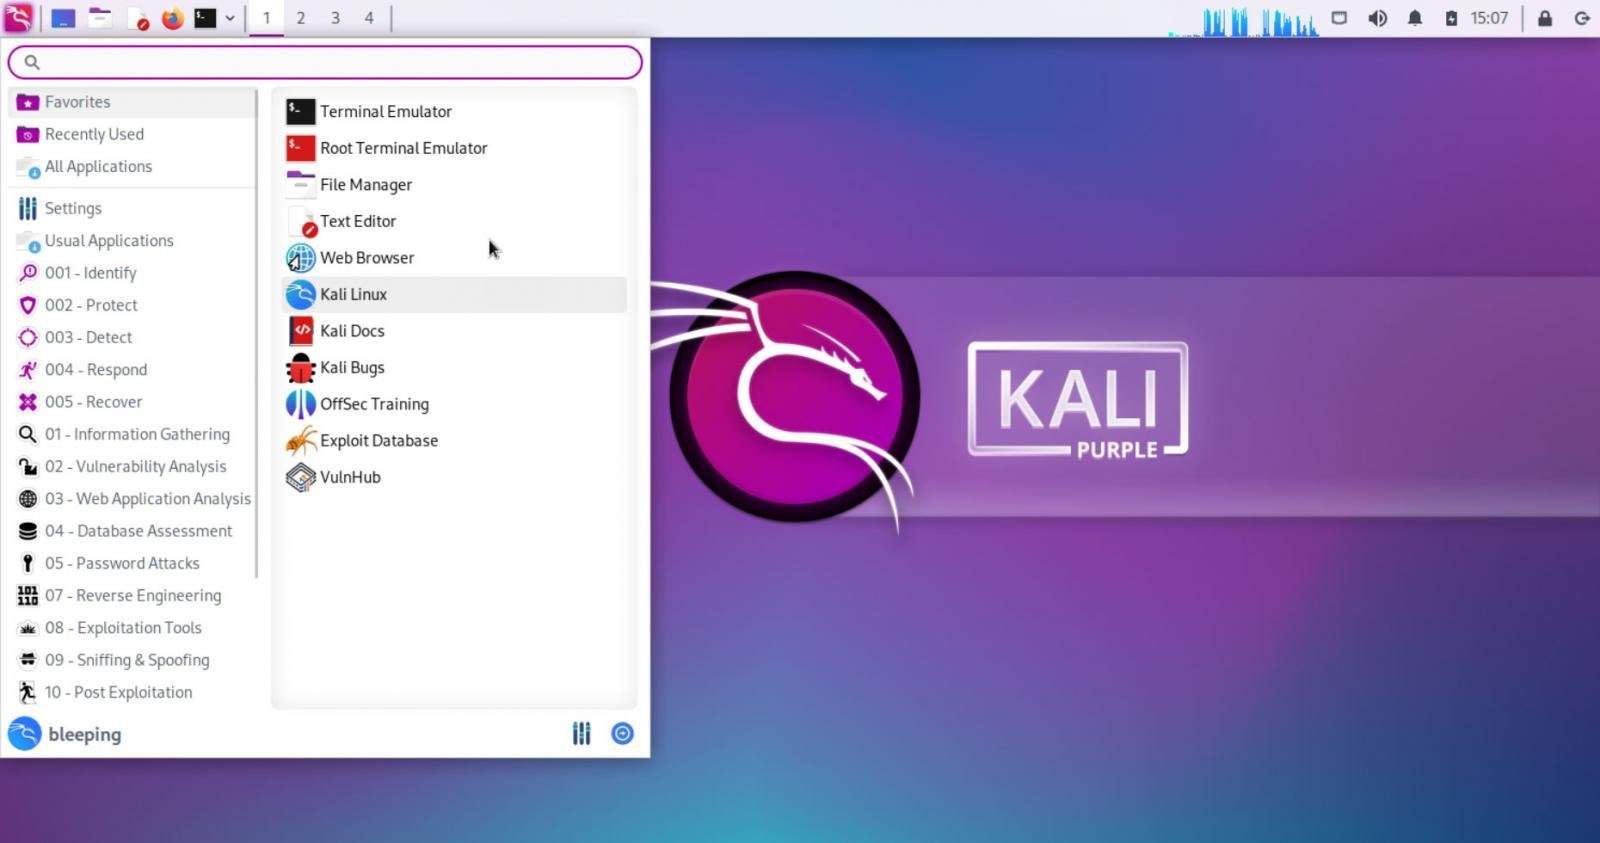
Offensive Security выпустила первый серьёзный релиз Kali Linux в 2023 году, получивший номер 2023.1. В честь 10-летия дистрибутива разработчики запустили проект «Kali Purple», предназначенный для синих и фиолетовых команд (Blue и Purple Team).

Помимо Kali Purple, можно отметить ещё три важных нововведения, которые разработчики реализовали в честь юбилея:

  • Восемь новых инструментов.
  • Предупреждения об изменениях Python.
  • Обновлённые темы Kali.

Новый проект Kali Purple специально готовился под специалистов в области кибербезопасности, занимающихся защитой систем от потенциальных атак. Сами разработчики пишут по этому поводу следующее:

«На протяжении многих лет мы совершенствовали так называемую наступательную безопасность. Но теперь мы входим в новую эру защиты. На данный момент “Kali Purple“ находится на начальном этапе разработки, потребуется время, чтобы полностью сформировать этот проект».

«Тем не менее вы уже можете наблюдать, в каком направлении движется Kali. Более того, вы можете принять участие в нашем развитии».

Kali Purple уже включает в себя более 100 инструментов, среди которых есть Malcolm, Surricata, Arkime, TheHive и Zeek. Посвящённая дистрибутиву Wiki-страница поможет всем заинтересованным специалистам начать работать с Kali Purple.


Вы можете скачать Kali Purple в виде ISO-образа по этой ссылке.

Пройдёмся также по новым инструментам, которые представили в Kali 2023.1:

  • Arkime — инструмент с открытым исходным кодом для поиска и захвата пакетов.
  • CyberChef — позволяет анализировать, расшифровывать, деобфусцировать и декодировать данные (онлайн-версию можно найти здесь).
  • DefectDojo — тулза, обеспечивающая оркестрацию и управление уязвимостями в приложениях.
  • Dscan — вариация Nmap, позволяющая проводить перечисление распределенной сети.
  • Kubernetes-Helm — платформа с открытым исходным кодом для управления пакетом Kubernetes.
  • PACK2 — утилита для анализа и взлома паролей.
  • Redeye — помогает управлять данными в процессе тестирования на проникновение (пентест).
  • Unicrypto — унифицированный интерфейс для некоторых криптоалгоритмов.
Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru