



Группа Iron Tiger разработала Linux-версию вредоноса SysUpdate

Группа Iron Tiger разработала Linux-версию вредоноса SysUpdate

Группа Iron Tiger разработала Linux-версию вредоноса SysUpdate

Киберпреступная группировка APT27, известная под именем Iron Tiger, разработала Linux-версию кастомного вредоноса SysUpdate. Теперь группа, чьи корни находятся якобы в Китае, способна атаковать больше корпоративных сервисов.

Согласно отчёту компании Trend Micro, злоумышленники начали тестировать Linux-версию зловреда в июле 2022 года. Только в октябре ряд пейлоадов попал в «дикую природу». Новый образец трояна написан на  C++ с использованием библиотеки Asio.

Функциональность семплов очень близка к тому, что демонстрирует Windows-версия SysUpdate. Не стоит также забывать, что APT27 прошлым летом уже проводила атаки на системы Linux и macOS с помощью бэкдора rshell.

В новых кампаниях по распространению SysUpdate, на которые обратили внимание специалисты Trend Micro, атакующие разворачивали не только Linux-, но и Windows-версию трояна. Точный вектор неизвестен, однако эксперты предполагают, что злоумышленники используют мессенджеры для введения жертв в заблуждение.

SysUpdate способен осуществлять следующие действия в заражённой системе:

  • Запускать, останавливать и удалять службы;
  • Снимать скриншоты;
  • Просматривать и завершать процессы;
  • Находить, удалять, переименовывать, загружать и скачивать файлы;
  • Запускать команды.

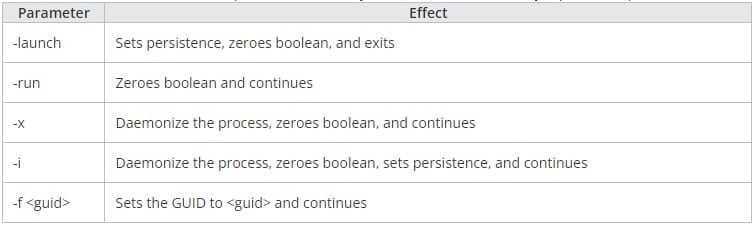
Linux-версия SysUpdate представляет собой исполняемый файл в формате ELF и использует те же ключи сетевого шифрования, что и его Windows-собрат. Бинарник поддерживает пять параметров, определяющих, что вредонос будет делать следующим шагом: настраивать GUID (Globally Unique Identifier), укрепляться в системе и т. п.


Троян копирует скрипт в директорию /usr/lib/systemd/system/, на что требуются права root. Linux-вариант также использует DNS-туннелирование, соответствующую информацию он берёт из /etc/resolv.conf.

Подпишитесь на новости

Хаусфишинг: продавцы жилья теперь приукрашивают фото с помощью ИИ

В Великобритании распространяется хаусфишинг: продавцы недвижимости редактируют фотографии объектов нейросетями или полностью заменяют их сгенерированными снимками. Название придумали по аналогии с кетфишингом, когда человек выдает себя в интернете за другого.

Об этом сообщает BBC (ресурс заблокирован на территории России). С подменой столкнулась Оливия Николь, которая искала жилье на Rightmove, крупнейшей платформе недвижимости в стране.

На просмотре выяснилось, что комнаты и окна заметно меньше, чем на фотографиях, а за диваном есть выступ стены, которого на снимках не было.

«Комнаты оказались гораздо меньше, чем на фотографиях, а обстановка совершенно другой», — рассказала она.

Блогер и специалист по недвижимости Джек Бушрод заметил, что за последние полгода объявлений с обработанными нейросетью фото стало заметно больше, и в большинстве из них об обработке не сказано.

По его словам, был случай, когда ИИ убрал из дома колонну и добавил окно. На других снимках нейросеть скрывает пятна на коврах и трещины на плитке.

Специалисты считают допустимым убирать с помощью ИИ лишние предметы или расставлять мебель в пустой комнате. Такие фото, по их мнению, должны сопровождаться пометкой об изменениях.

RSS: Новости на портале Anti-Malware.ru