



Группа Iron Tiger разработала Linux-версию вредоноса SysUpdate

Группа Iron Tiger разработала Linux-версию вредоноса SysUpdate

Группа Iron Tiger разработала Linux-версию вредоноса SysUpdate

Киберпреступная группировка APT27, известная под именем Iron Tiger, разработала Linux-версию кастомного вредоноса SysUpdate. Теперь группа, чьи корни находятся якобы в Китае, способна атаковать больше корпоративных сервисов.

Согласно отчёту компании Trend Micro, злоумышленники начали тестировать Linux-версию зловреда в июле 2022 года. Только в октябре ряд пейлоадов попал в «дикую природу». Новый образец трояна написан на  C++ с использованием библиотеки Asio.

Функциональность семплов очень близка к тому, что демонстрирует Windows-версия SysUpdate. Не стоит также забывать, что APT27 прошлым летом уже проводила атаки на системы Linux и macOS с помощью бэкдора rshell.

В новых кампаниях по распространению SysUpdate, на которые обратили внимание специалисты Trend Micro, атакующие разворачивали не только Linux-, но и Windows-версию трояна. Точный вектор неизвестен, однако эксперты предполагают, что злоумышленники используют мессенджеры для введения жертв в заблуждение.

SysUpdate способен осуществлять следующие действия в заражённой системе:

  • Запускать, останавливать и удалять службы;
  • Снимать скриншоты;
  • Просматривать и завершать процессы;
  • Находить, удалять, переименовывать, загружать и скачивать файлы;
  • Запускать команды.

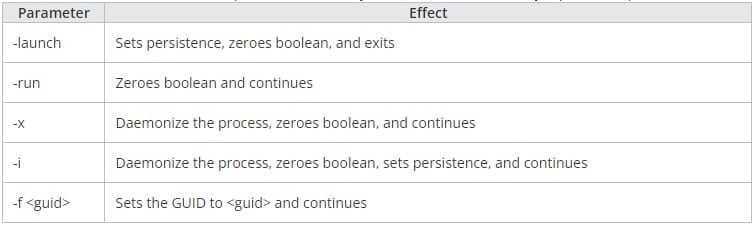
Linux-версия SysUpdate представляет собой исполняемый файл в формате ELF и использует те же ключи сетевого шифрования, что и его Windows-собрат. Бинарник поддерживает пять параметров, определяющих, что вредонос будет делать следующим шагом: настраивать GUID (Globally Unique Identifier), укрепляться в системе и т. п.


Троян копирует скрипт в директорию /usr/lib/systemd/system/, на что требуются права root. Linux-вариант также использует DNS-туннелирование, соответствующую информацию он берёт из /etc/resolv.conf.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru