



Группа Iron Tiger разработала Linux-версию вредоноса SysUpdate

Группа Iron Tiger разработала Linux-версию вредоноса SysUpdate

Группа Iron Tiger разработала Linux-версию вредоноса SysUpdate

Киберпреступная группировка APT27, известная под именем Iron Tiger, разработала Linux-версию кастомного вредоноса SysUpdate. Теперь группа, чьи корни находятся якобы в Китае, способна атаковать больше корпоративных сервисов.

Согласно отчёту компании Trend Micro, злоумышленники начали тестировать Linux-версию зловреда в июле 2022 года. Только в октябре ряд пейлоадов попал в «дикую природу». Новый образец трояна написан на  C++ с использованием библиотеки Asio.

Функциональность семплов очень близка к тому, что демонстрирует Windows-версия SysUpdate. Не стоит также забывать, что APT27 прошлым летом уже проводила атаки на системы Linux и macOS с помощью бэкдора rshell.

В новых кампаниях по распространению SysUpdate, на которые обратили внимание специалисты Trend Micro, атакующие разворачивали не только Linux-, но и Windows-версию трояна. Точный вектор неизвестен, однако эксперты предполагают, что злоумышленники используют мессенджеры для введения жертв в заблуждение.

SysUpdate способен осуществлять следующие действия в заражённой системе:

  • Запускать, останавливать и удалять службы;
  • Снимать скриншоты;
  • Просматривать и завершать процессы;
  • Находить, удалять, переименовывать, загружать и скачивать файлы;
  • Запускать команды.

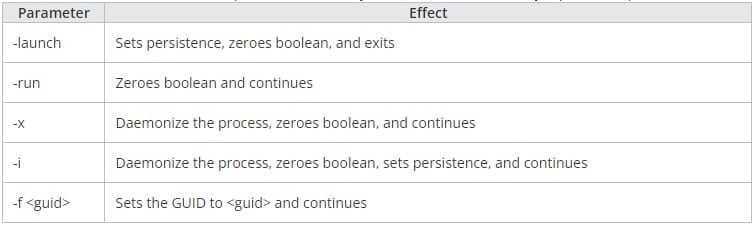
Linux-версия SysUpdate представляет собой исполняемый файл в формате ELF и использует те же ключи сетевого шифрования, что и его Windows-собрат. Бинарник поддерживает пять параметров, определяющих, что вредонос будет делать следующим шагом: настраивать GUID (Globally Unique Identifier), укрепляться в системе и т. п.


Троян копирует скрипт в директорию /usr/lib/systemd/system/, на что требуются права root. Linux-вариант также использует DNS-туннелирование, соответствующую информацию он берёт из /etc/resolv.conf.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru