



BlackLotus стал первым UEFI-буткитом, обходящим Secure Boot в Windows 11

BlackLotus стал первым UEFI-буткитом, обходящим Secure Boot в Windows 11

BlackLotus стал первым UEFI-буткитом, обходящим Secure Boot в Windows 11

Исследователи предупреждают о серьёзной киберугрозе — UEFI-бутките BlackLotus. Этот вредонос стал первым в своём классе, способным обойти защитный барьер операционной системы Windows 11 — Secure Boot.

На интересные функциональные возможности BlackLotus обратили внимание эксперты антивирусной компании ESET. В своём отчёте исследователи описывают угрозу так:

«Этот буткит может работать даже на полностью пропатченных системах Windows 11 с включённым UEFI Secure Boot».

Как известно, UEFI-буткиты разворачиваются в прошивке и позволяют киберпреступникам получить полный контроль над операционной системой и её процессами загрузки. Другими словами, у таких зловредов есть возможность отключать защитные механизмы на уровне ОС, а также устанавливать дополнительные пейлоады с высокими правами.

Авторы BlackLotus предлагают его за 5000 долларов (плюс $200 за каждую новую версию). Буткит написан на Assembly и C, а его размер укладывается в 80 килобайтов. В коде BlackLotus учтены геозоны, запрещающие ему атаковать цели в Армении, Белоруссии, Казахстане, Молдове, Румынии, России и Украине.

Впервые о бутките стало известно в октябре 2022 года, когда о нём предупреждал аналитик «Лаборатории Касперского» Сергей Ложкин. Зловред эксплуатирует уязвимость под идентификатором CVE-2022-21894 для обхода защиты UEFI Secure Boot. Microsoft пропатчила эту брешь в январе 2022 года.

Эксплуатация CVE-2022-21894 позволяет атакующим выполнить произвольный код на начальном этапе загрузки устройства.


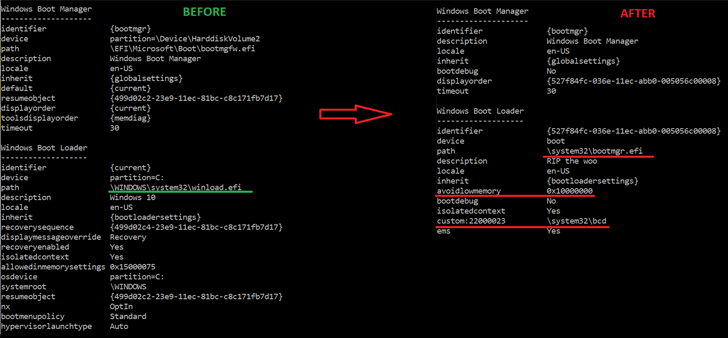
Подробности атак операторов BlackLotus пока неизвестны, но всё начинается с компонента установщика, записывающего файлы в системный раздел EFI, отключающего HVCI и BitLocker, а в конце — перезагружающего систему.

После рестарта начинается эксплуатация CVE-2022-21894, установка буткита и драйвера уровня ядра.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru