



Вышел бесплатный дешифратор файлов, пострадавших от MortalKombat

Вышел бесплатный дешифратор файлов, пострадавших от MortalKombat

Вышел бесплатный дешифратор файлов, пострадавших от MortalKombat

Румынская компания Bitdefender выпустила дешифратор, способный вернуть в прежнее состояние файлы, пострадавшие от программы-вымогателя MortalKombat. MortalKombat — относительно новый шифровальщик, появившийся на ландшафте киберугроз в январе 2023 года.

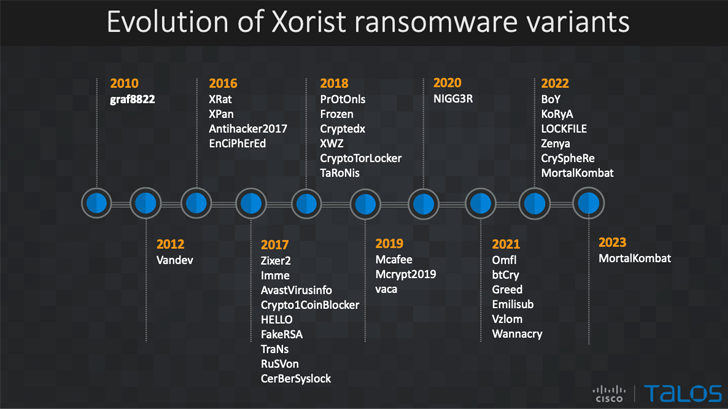
Это семейство вредоносов основано на Xorist, который впервые был зафиксирован в 2010 году. Злоумышленники могли использовать Xorist в качестве билдера шифровальщиков, создавая с его помощью собственные версии зловреда.

Атакующие могли кастомизировать записку с требованиями выкупа, добавляемые расширения и имена файлов, а также обои, которые используются в качестве заставки.

Одна из киберпреступных группировок использует MortalKombat в ходе фишинговых кампаний, нацеленных на организации самых разных сфер.

«MortalKombat шифрует ряд файлов на устройстве жертвы, включая удалённые хранилища. Под удар также попадают базы данных и резервные копии», — писали исследователи из Cisco Talos.


Шифровальщик недотягивает до функциональности вайпера, однако вредонос всё равно повреждает Проводник Windows, отключает окно запуска команд — Run и удаляет все приложения и директории из автозапуска ОС. Закрепиться в системе MortalKombat помогает модификация реестра Windows.

Скачать бесплатный дешифратор от Bitdefender можно по этой ссылке.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru