



Троян PlugX использует легитимный Windows-отладчик x64dbg для маскировки

Троян PlugX использует легитимный Windows-отладчик x64dbg для маскировки

Троян PlugX использует легитимный Windows-отладчик x64dbg для маскировки

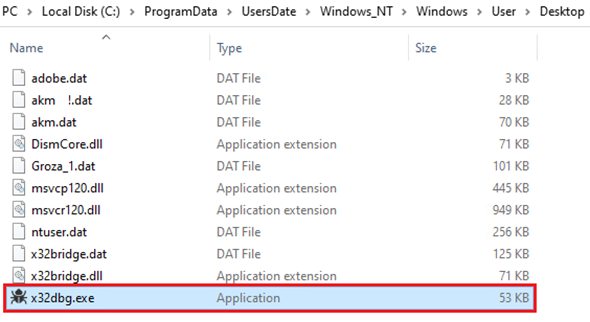
Троян PlugX, открывающий удалённый доступ к заражённому устройству, маскируется под отладчик с открытым исходным кодом для Windows — x64dbg. Метод DLL side-loading позволяет ему обходить защитные системы.

Об активности вредоноса рассказали специалисты Trend Micro. В своём отчёте они пишут следующее:

«Сам файл представляет собой легитимный дебаггер для Windows, который используется в основном для анализа кода на уровне пользователя и ядра. С его помощью эксперты могут снять дампы при сбоях в работе софта или отследить активность CPU».

PlugX также известен под именем Korplug, о котором специалисты предупреждали ещё в 2012 году. Вредонос представляет собой модульный инструмент, который злоумышленники используют после первоначальной компрометации системы.

PlugX всегда располагал богатой функциональностью, позволяющей операторам качественно извлекать данные жертвы и использовать заражённый компьютер в своих целях.

Одна из основных техник, которой пользуется PlugX, — DLL side-loading (загрузка вредоносной DLL-библиотеки в составе легитимного софтового пакета). Поскольку отладчик x64dbg (x32dbg.exe) подписан известным разработчиком, защитные программы с большой долей вероятности пропустят запуск модифицированной версии дебаггера.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru