



На хакерском форуме опубликовали данные якобы сотрудников Activision

На хакерском форуме опубликовали данные якобы сотрудников Activision

На хакерском форуме опубликовали данные якобы сотрудников Activision

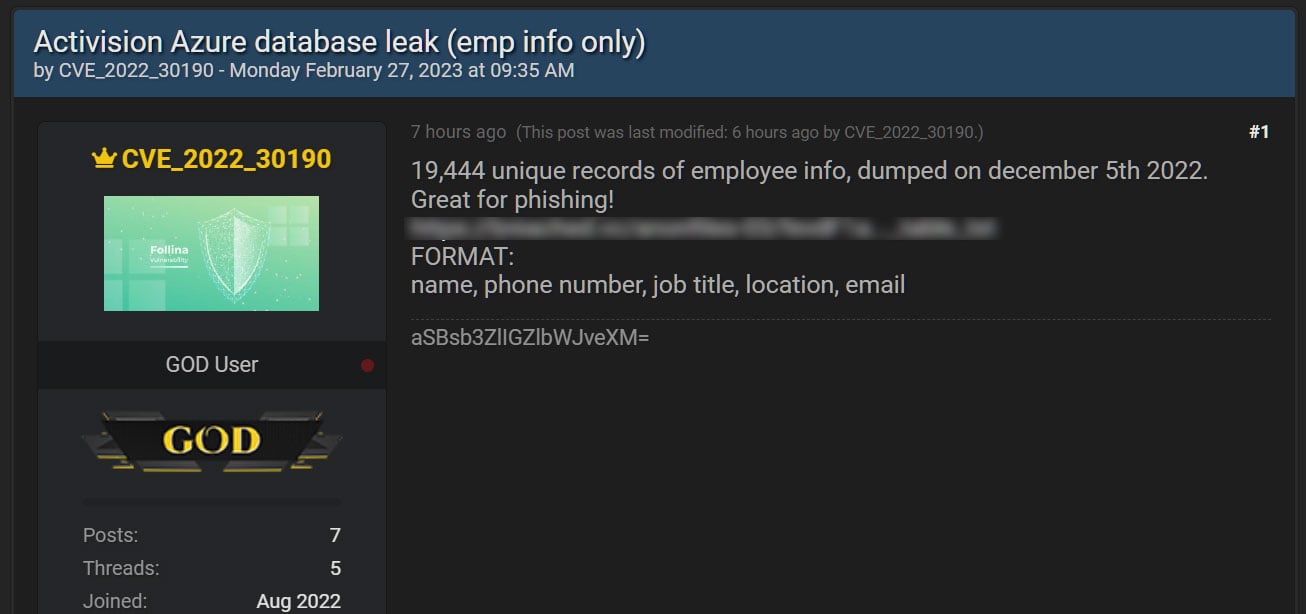
Один из участников форума для киберпреступников опубликовал архив с данными, якобы украденными у компании Activision, занимающейся разработкой и изданием видеоигр. Инцидент с кражей внутренней информации произошёл в декабре 2022 года.

Сведения о сотрудниках Activision всплыли на форуме Breached. Эту площадку злоумышленники используют для продажи и публикации слитых данных. В этом случае пользователь с ником CVE_2022_30190 опубликовал информацию, якобы взятую из БД Azure, принадлежащей Activision.

В размещённом архиве содержатся 19 444 уникальные строки с полными именами, телефонными номерами, должностями, имейлами и локациями. Дамп опубликован в виде текстового файла и доступен всем зарегистрированным участникам форума.


Пост на площадке Breached попался на глаза исследователям из FalconFeedsio. Они же первыми сообщили об утечке в Twitter. 21 февраля 2023 года Activision признала, что в декабре неизвестные киберпреступники обманули сотрудника кадрового отдела с помощью смишинга (СМС-фишинга) и заставили его выдать свои учёные данные.

В компании также отметили, что в ходе инцидента не были затронуты сведения об игроках и исходный код игровых проектов.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru