



Пиратская Final Cut Pro заражает пользователей macOS вредоносным майнером

Пиратская Final Cut Pro заражает пользователей macOS вредоносным майнером

Пиратская Final Cut Pro заражает пользователей macOS вредоносным майнером

Исследователи наткнулись на вредоносную криптомайнинговую кампанию, нацеленную на пользователей macOS. В качестве приманки злоумышленники используют вредоносную версию популярного видеоредактора Final Cut Pro, которую большинство антивирусов пока не детектирует.

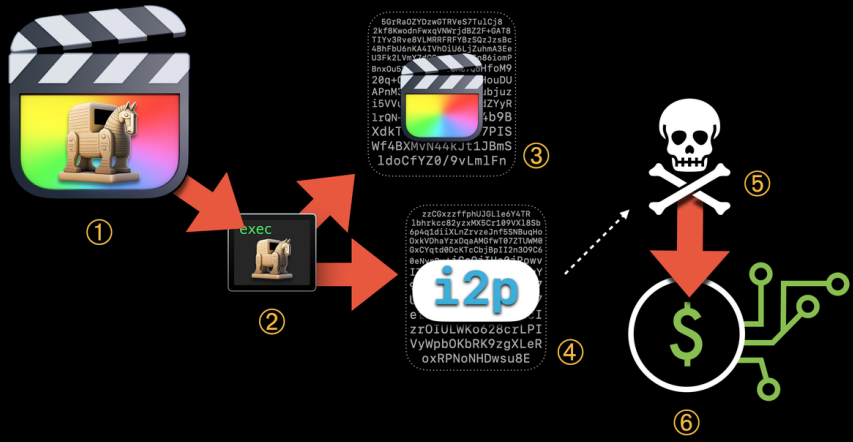
Установить себе скрытый вредонос можно через «крякнутые» версии Final Cut Pro, распространяемые на торрент-сайтах. В установочный пакет вшит майнер XMRig, добывающий для оператора цифровую валюту Monero.

По словам команды Jamf Threat Labs, такие «подарки» можно встретить на площадке The Pirate Bay. Их выложил пользователь с ником wtfisthat34698409672. Кроме Final Cut Pro, этот юзер публиковал Adobe Photoshop и Logic Pro X — они тоже содержат майнер в довесок.

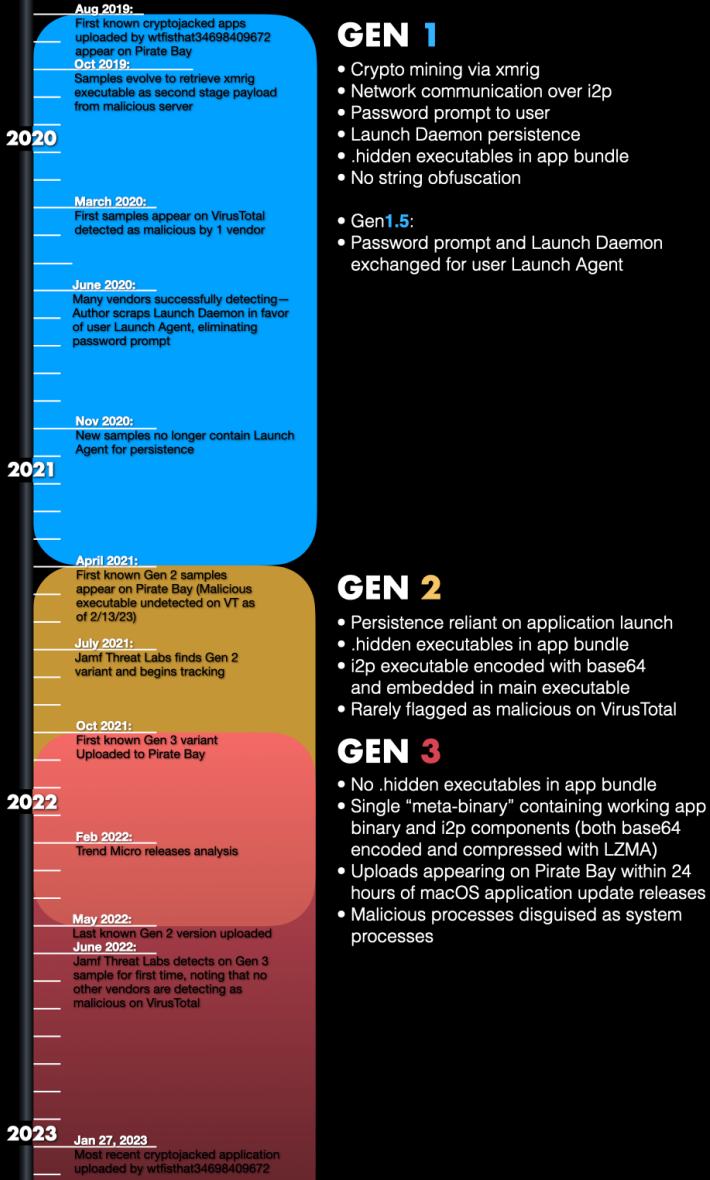
Подробный анализ показал исследователям, что фигурирующий в кампании вредонос прошёл три стадии разработки, на каждой из которых авторы добавляли более совершенные техники обхода защитных решений.


На сегодняшний день антивирусы детектируют только первое поколение зловреда, которое киберпреступники не используют с апреля 2021 года. Для анонимизации трафика при общении с командным сервером майнер использует сетевой уровень i2p (Invisible Internet Project).


Второе поколение вредоноса, появившееся между апрелем и октябрём 2021-го, использует base 64 для шифрования исполняемых файлов. Третье поколение стало основным с мая 2022 года, оно примечательно умением маскировать собственные процессы под системные.

Более того, последняя итерация зловреда постоянно отслеживает запуск Мониторинга системы и завершает свои процессы, чтобы оставаться незамеченной.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru