



Шифровальщик HardBit предлагает переложить выкуп на плечи страховщиков

Шифровальщик HardBit предлагает переложить выкуп на плечи страховщиков

Шифровальщик HardBit предлагает переложить выкуп на плечи страховщиков

С появлением версии 2.0 зловреда его операторы получили возможность оговаривать выкуп, который якобы должна покрыть страховка атакованной компании. Вымогатели пытаются убедить жертву, что раскрытие деталей договора о страховании на случай кибератаки в ее интересах, и гарантируют анонимность.

Первую версию HardBit аналитики из Varonis обнаружили в октябре прошлого года; вторая вышла в конце ноября и актуальна до сих пор. У шифровальщика нет своего сайта утечек, хотя авторы атак уверяют, что данные жертвы украдены и будут опубликованы или проданы, если та не уплатит выкуп.

Во избежание запуска в песочнице вредонос вначале собирает информацию о зараженном хосте. Если все устраивает, он сбрасывает свою иконку (hrdb.ico) в папку Users\\Documents и создает ключи реестра, чтобы связать с ней расширение .hardbit, присваиваемое зашифрованным файлам. Эта изображение временно заменяет обои рабочего стола — до тех пор, пока на экране не отобразится требование выкупа.

Чтобы избежать обнаружения, HardBit 2.0 пытается средствами системного реестра отключить ряд функций Microsoft Defender — в основном защиту реального времени. Он также умеет прибивать процессы некоторых сторонних антивирусов и программ, в которых могут быть открыты файлы, подлежащие шифрованию (список на 86 позиций представлен в блог-записи Varonis).

Зловред также удаляет теневые копии Windows, чтобы затруднить восстановление данных, и прописывается в системе на автозапуск под видом легитимного процесса svchost.exe.

Примечательно, что при выполнении шифрования HardBit не копирует файлы, чтобы записать туда преобразованные данные, а затем удалить оригинал. Вместо этого он открывает нужный файл и перезаписывает содержимое зашифрованными данными. Это слегка ускоряет процесс шифрования и усложняет экспертам задачу по восстановлению.

Имена зашифрованных файлов заменяются произвольной последовательностью символов, к которой добавляются контактный адрес имейл и расширение .hardbit2 в качестве идентификатора. Создаваемые зловредом файлы с требованием выкупа и инструкциями (How To Restore Your Files.txt и Help_me_for_Decrypt.hta) записываются в корень диска и во все папки с зашифрованными данными.


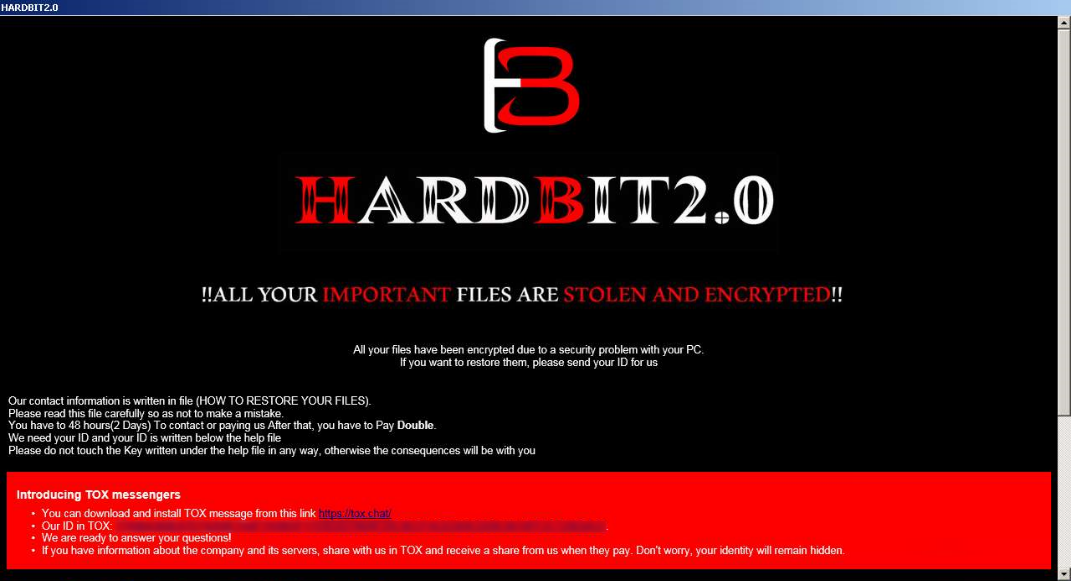
По окончании шифрования вредонос сохраняет на рабочем столе файл изображения (HARDBIT.jpg), которое регистрируется в реестре как обои. В этом сообщении, как и в других записках шифровальщика, сумма выкупа не указана; для ее определения жертве предлагают в течение двух суток отправить письмо на указанный имейл-адрес или сообщение в Tox.

Тем, у кого есть страховка, злоумышленники рекомендуют в приватной беседе раскрыть условия договора, чтобы страховщик не смог вмешаться в переговоры и выступить с встречным предложением. Жертву уверяют, что такие посредники никогда не действуют в интересах клиентов и в итоге могут вообще отказать в компенсации.

Как бы то ни было, следует помнить, что конечной целью вымогателей является получение денег, и они могут сказать все, что угодно, чтобы добиться искомого. Единственно правильное решение в таких случаях — не платить выкуп и поставить в известность правоохранительные органы. Не помешает также заранее сделать бэкап, он поможет быстрее справиться с последствиями атак шифровальщиков.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru