



Не пенсионер: в ЦБ нарисовали портрет типичной жертвы банковских мошенников

Не пенсионер: в ЦБ нарисовали портрет типичной жертвы банковских мошенников

Не пенсионер: в ЦБ нарисовали портрет типичной жертвы банковских мошенников

Работающий мужчина 25-44 лет, со средним заработком и банковскими онлайн-сервисами в телефоне. Банк России составил портрет типичной жертвы финансовых аферистов. И это далеко не пенсионеры.

Пострадать от действий мошенников может любой человек, независимо от возраста и статуса, говорится в сообщении Банка России.

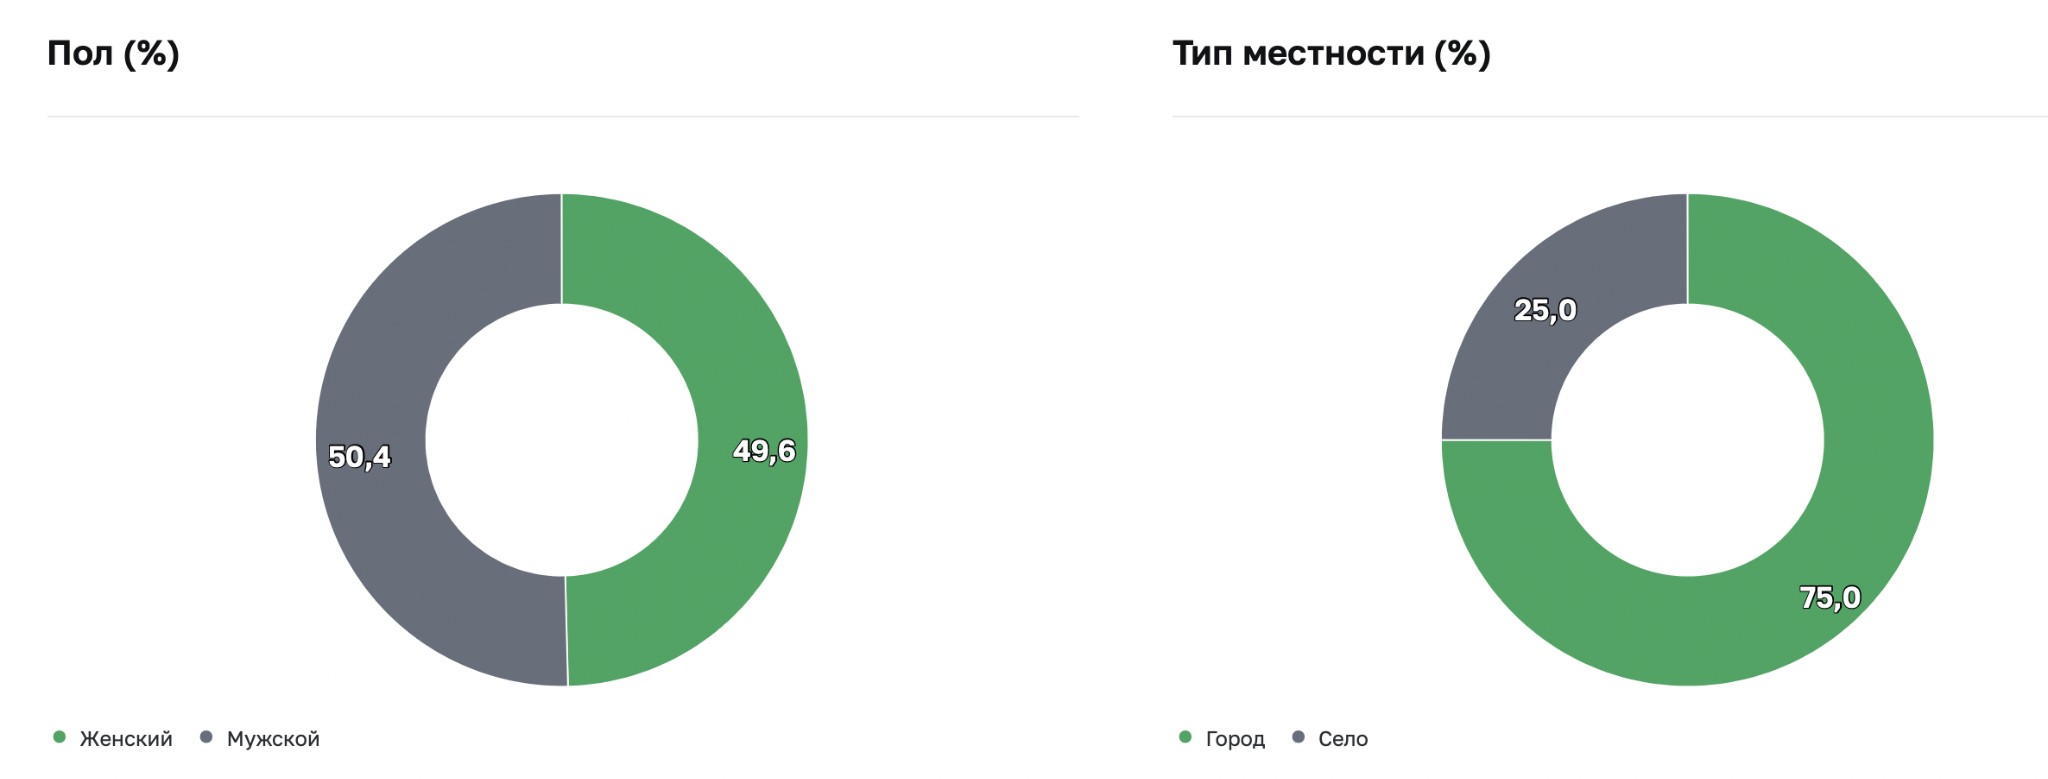
Тем не менее опрос ЦБ позволил сформировать среднестатистический портрет клиента банка, наиболее уязвимого для обмана:

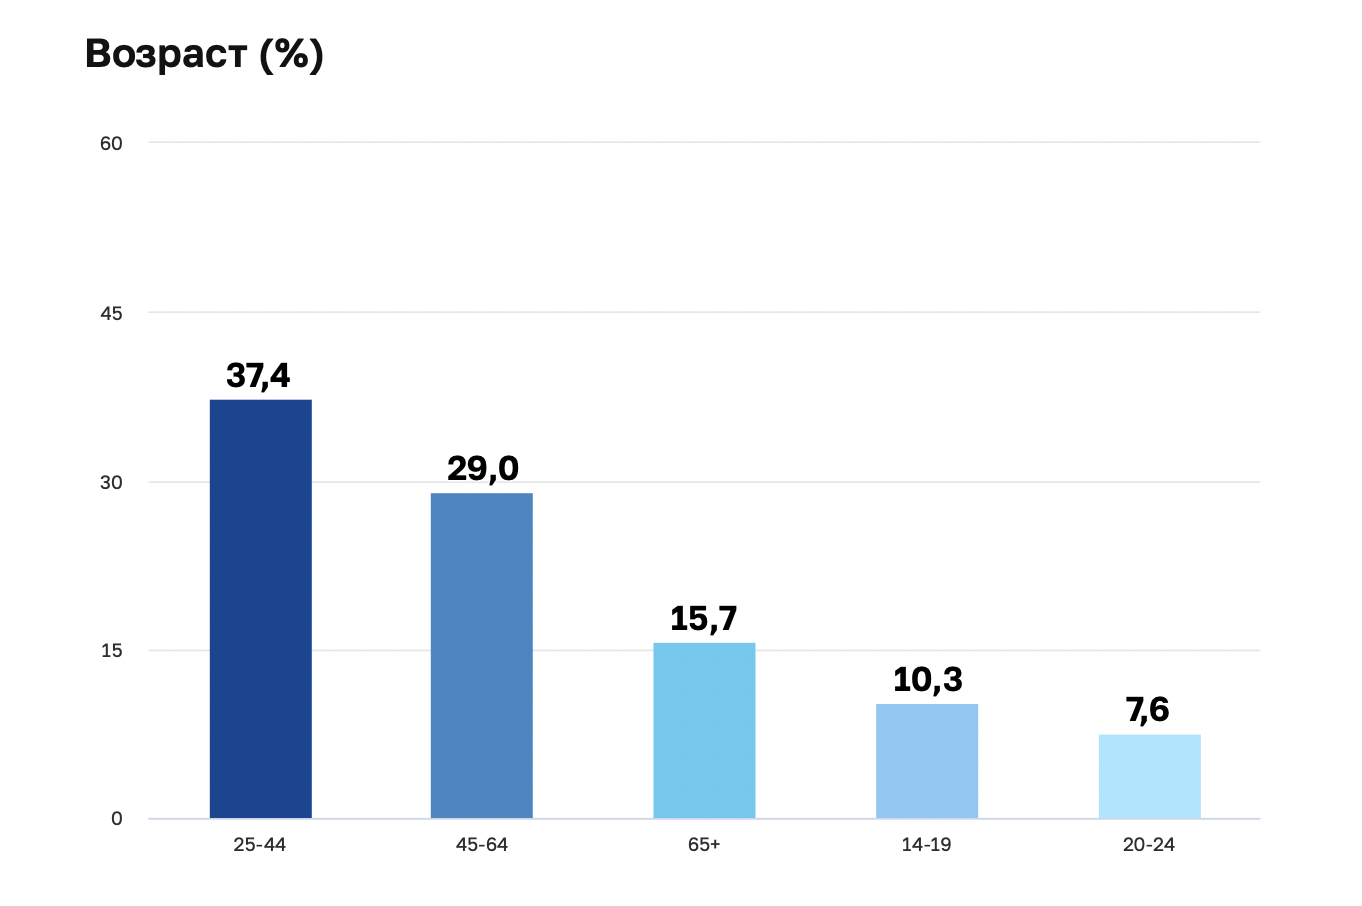
  • Возраст от 25 до 44 лет.
  • Проживает в городе.
  • Работающий мужчина со средним уровнем дохода и средним образованием.
  • Активно пользуется банковскими онлайн-сервисами.

По статистике женщины страдают от мошенников меньше всего на процент. 75% жертв живут в городе.


Вторая “незащищенная” категория — граждане 45-54 лет. Пенсионеры занимают только третью строчку среди тех, кто более других подвержен банковским аферам.


Чаще всего мошенники звонили жертвам на мобильные телефоны и рассылали СМС. Растет доля использования мессенджеров и соцсетей — 22% от всего “пирога” афер.

Эксперты советуют установить на телефон “антиспам” — приложение для определения номеров, которое предупредит о нежелательных вызовах.

“Важно помнить, что сегодня мошенники часто используют сервисы подмены номеров, — предупреждает эксперт компании “Газинформсервис” Григорий Ковшов. — Не спешите выполнять действия звонящего, даже если номер похож на официальный контакт финансового учреждения”.

Мошенника легко опознать по стилю общения, напоминают эксперты.

Чаще всего они используют стратегию запугивания. Настоящий сотрудник банка никогда не будет угрожать санкциями или требовать принятия быстрых решений.

Добавим, по свежим данным ЦБ, банки в прошлом году вернули клиентам меньше похищенных средств — 618,4 млн рублей или 4,4% от всего объема краж. Отказы в выплатах объясняются как раз высокой долей социальной инженерии, когда граждане сами переводят деньги злоумышленникам или раскрывают банковские данные.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru