



Новый Windows-зловред Beep очень старается избежать обнаружения

Новый Windows-зловред Beep очень старается избежать обнаружения

Новый Windows-зловред Beep очень старается избежать обнаружения

Проведенный в Minerva Labs анализ одного из семплов, загруженных на VirusTotal, показал, что вредонос до зубов вооружен средствами противодействия анализу. Новобранец также умеет загружать и исполнять дополнительные файлы.

Исследователей поразило количество техник, позволяющих определить запуск в песочнице, виртуальной машине или из-под отладчика: их оказалось полтора десятка. Реализации проверок на наличие антивирусов в коде не обнаружено.

Вредонос также проверяет дефолтный язык системы, используя Windows-функцию GetUserDefaultLangID (winnls.h). Если это русский, украинский, белорусский, таджикский, словенский, грузинский, казахский или узбекский (кириллица), исполнение откатывается.

Больше всего экспертов заинтересовало использование API-функции Beep (utilapiset.h) для задержки исполнения: с этой целью зловреды обычно используют Sleep API. Характерное отличие подсказало кодовое имя для новой угрозы — в Minerva ее нарекли Beep.

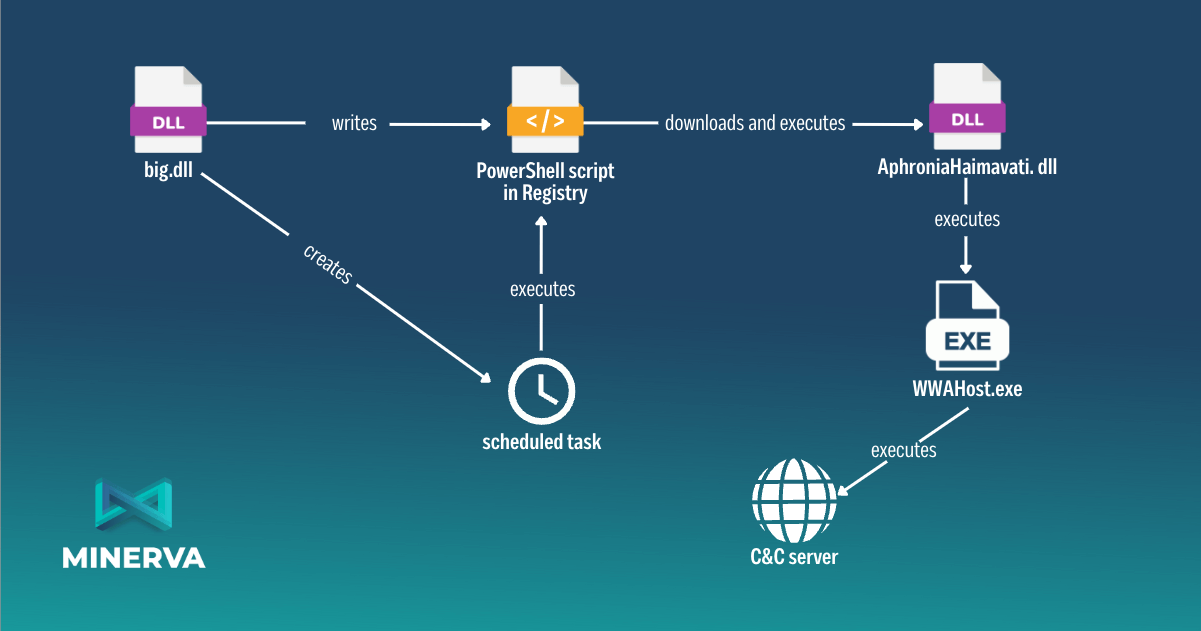
Вредоносная программа состоит из трех компонентов:

  • дроппер (big.dll, детектируют 55 из 70 антивирусов VirusTotal, результат на 15 февраля);
  • инжектор (AphroniaHaimavati.dll, 48 из 70);
  • полезная нагрузка.

Первый отвечает за создание нового ключа реестра и исполнение PowerShell-загрузчика. Сценарий при этом запускается каждые 13 минут (для этого в Windows создается новое запланированное задание), чтобы получить с удаленного сервера инжектор.

Этот модуль сначала проверяет окружение. Не найдя признаков враждебной среды, он извлекает и запускает полезную нагрузку, внедряя ее в легитимный процесс WWAHost.exe по методу process hollowing.


Пейлоад-компонент собирает и сливает на сторону системные данные. По команде с C2-сервера (расположен в США, адрес вшит в код) он может составить список запущенных процессов, собрать дополнительную информацию, запустить исполнение шелл-кода, DLL или файла EXE.

Список команд Beep включает 10 наименований, однако некоторые из них не реализованы. Исследователи пришли к выводу, что зловред находится на ранней стадии разработки.

Подпишитесь на новости

На Redmi запустили iOS 16, но без связи, камер и App Store

Разработчики смогли запустить iOS 16 на Redmi Note 10 Pro и Redmi Note 12 4G. Это нативная зуагрузка системных компонентов Apple на чужом железе, без Android под ними и без эмуляции. Правда, список неработающих функций впечатляет сильнее списка работающих.

Подробности команда dipa-studio опубликовала в репозитории ios-sweet. Основой стали адаптированное ядро Apple XNU и системные компоненты iOS 16.7.16 из прошивки iPhone X.

На Redmi Note 10 Pro работают сенсор и физические кнопки, открываются настройки, пункт управления и центр уведомлений. Но выйти из приложения привычным жестом нельзя, переход на главный экран ещё не реализован.

Графического драйвера тоже нет: интерфейс рисует процессор, выдавая примерно 20-30 кадров в секунду. Не работают Wi‑Fi, Bluetooth, сотовая связь, звук, камеры и GPS. App Store и вход в Apple ID недоступны, загрузка занимает около четырёх минут.

Порт ios-topaz для Redmi Note 12 4G пока добирается только до экрана блокировки: сенсор не работает, поэтому разблокировать устройство не получается.

Авторы называют проект экспериментальным. Значительная часть механизмов безопасности отключена, установка стирает пользовательские данные Android.

RSS: Новости на портале Anti-Malware.ru