



Эксперты назвали Privacy Sandbox в Android и Chrome методом слежки

Эксперты назвали Privacy Sandbox в Android и Chrome методом слежки

Эксперты назвали Privacy Sandbox в Android и Chrome методом слежки

Разработчики Android давно работают над функциональностью Privacy Sandbox, которая, согласно описанию, должна повысить конфиденциальность пользователей. На деле же специалисты называют Privacy Sandbox ещё одним способом слежки за владельцами мобильных устройств.

В одном из отчётов Google упоминает Privacy Sandbox, отмечая, что нововведение пока находится в стадии бета-тестирования:

«Мы будем внедрять Privacy Sandbox постепенно, начиная с малого процента пользователей Android 13. Со временем все получат новую функцию».

Выяснилось, что Privacy Sandbox в Chrome и Android отслеживает пользователей по группам интересов, а не персонально. Такой подход, по мнению Google, способен повысить конфиденциальность владельцев мобильных девайсов.

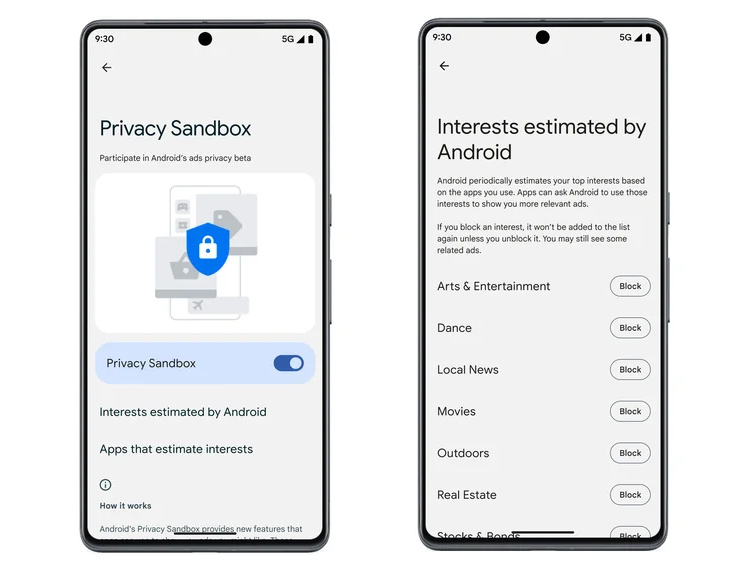
Android скоро будет формировать рекламный профиль юзера, а последний сможет заблокировать «интересы» и темы, на которые он не хочет видеть объявления. При этом есть своего рода рубильник и список приложений, подключённых к новой трекинговой системе.


Тем не менее в Ars Technica считают, что Privacy Sandbox станет просто очередной системой отслеживания от Google. Она не так страшна для пользователей Android, а вот факт её реализации в Chrome уже может куда серьёзнее ударить по конфиденциальности.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru