



С аккаунта NameCheap рассылаются фишинговые письма от имени Metamask и DHL

С аккаунта NameCheap рассылаются фишинговые письма от имени Metamask и DHL

С аккаунта NameCheap рассылаются фишинговые письма от имени Metamask и DHL

В конце прошлой недели клиентов Namecheap накрыл поток поддельных писем, нацеленных на кражу ПДн и ключей к криптокошелькам. Рассылка проводилась с платформы SendGrid (собственность Twilio), которую регистратор доменных имен использует для отправки одноразовых кодов аутентификации, нотификаций о возобновлении подписки и маркетинговых сообщений.

Фишинговые письма имитировали уведомления веб-сервисов DHL и MetaMask. После первых жалоб в Twitter компания Namecheap отключила рассылку почты с SendGrid, поставила в известность провайдера и запустила расследование.

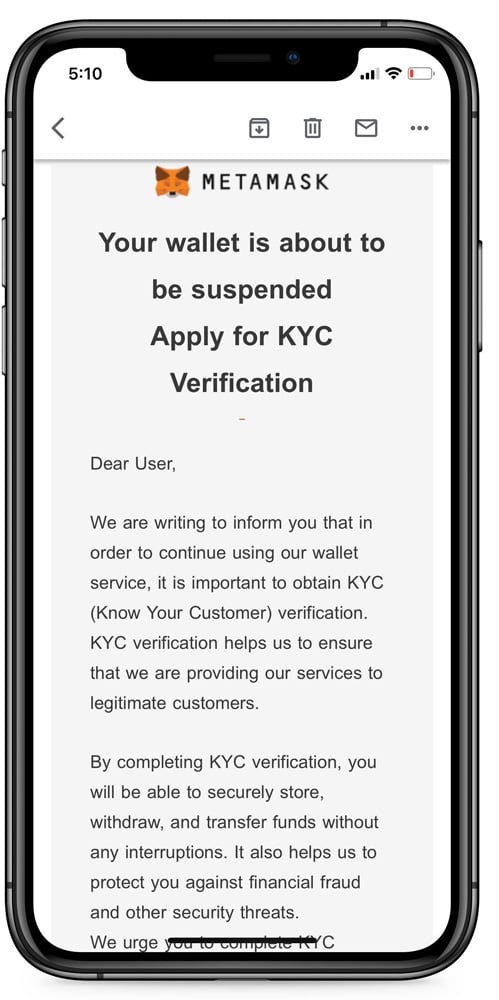
Одно из фейковых писем, якобы от MetaMask, получили и в BleepingComputer. Подписчика просят пройти проверку на благонадежность (процедуру KYC, «Знай своего клиента») во избежание блокировки криптокошелька.


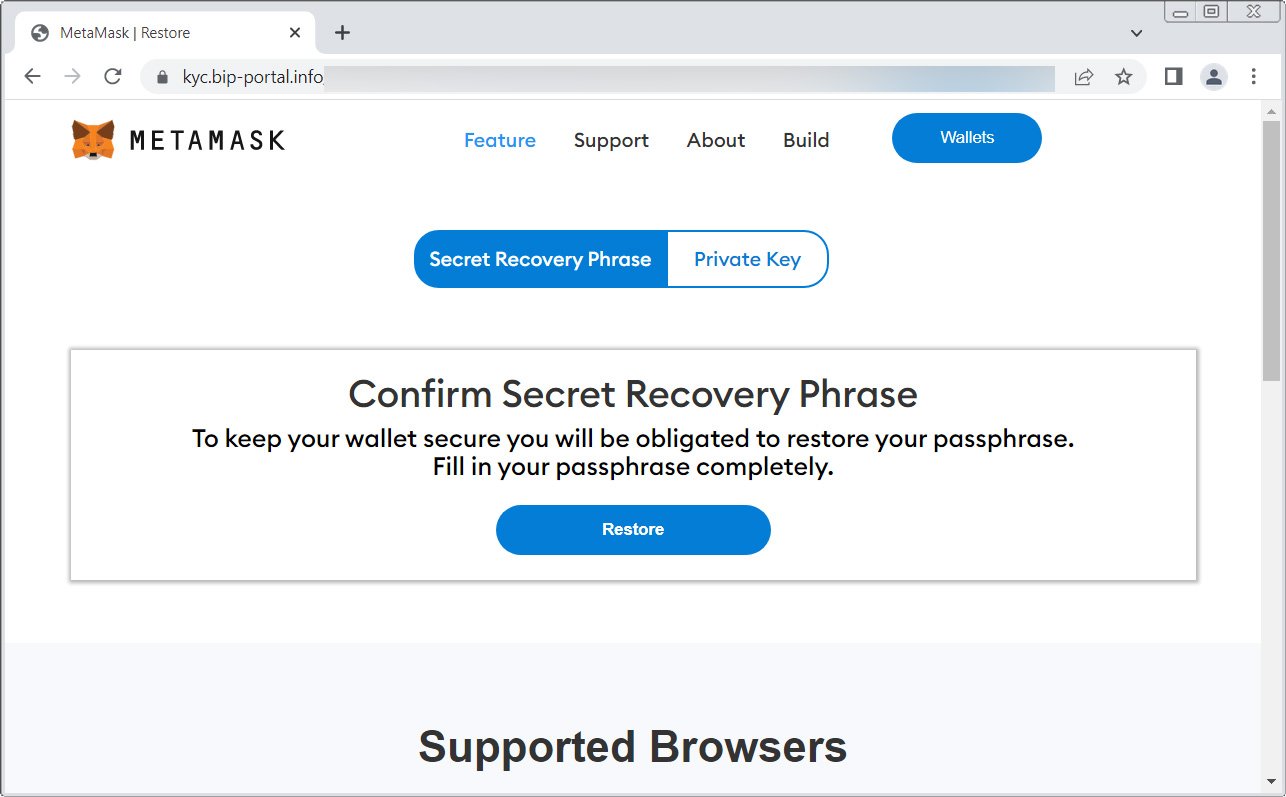
Фальшивка содержит маркетинговую ссылку Namecheap, перенаправляющую получателя на фишинговую страницу, замаскированную под сайт MetaMask. Визитеров здесь просят ввести секретный ключ или контрольную фразу для восстановления доступа:


Поддельные письма от имени DHL, как выяснили эксперты, сообщают о проблемах с доставкой посылки из-за неуплаты комиссии. Встроенная ссылка ведет на фишинговую страницу.

В воскресенье вечером, 12 февраля, Namecheap опубликовала заявление, заверив пользователей, что ее системы не скомпрометированы и клиентские аккаунты и ПДн в безопасности. К утру компания сообщила, что доставка ее писем возобновлена.

Имя провайдера почтовых услуг в анонсах не указано, но в твитах регистратор ранее указывал, что использует SendGrid, да и в заголовках фишинговых писем это имя присутствует. В ответ на запрос BleepingComputer о комментарии представитель Twilio заявил, что их ИБ-служба участвует в расследовании, но взлома или компрометации систем SendGrid они тоже не обнаружили.

Компания MetaMask, со своей стороны, предостерегла пользователей от ввода секретов на каком-либо сайте. Веб-сервис не собирает KYC-данные и не рассылает имейл-сообщения об аккаунтах. При получении подобного письма его следует немедленно удалить, а ссылки проигнорировать.

Подпишитесь на новости

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru