



Пилотные PT NAD обнаружили подозрительную сетевую активность в 93% компаний

Пилотные PT NAD обнаружили подозрительную сетевую активность в 93% компаний

Пилотные PT NAD обнаружили подозрительную сетевую активность в 93% компаний

В Positive Technologies изучили результаты пилотных проектов PT Network Attack Discovery, запущенных в 60 российских организациях в 2021-22 годах. Картина в целом оказалась неблагополучной: в 93% компаний выявлена подозрительная сетевая активность, в 70% — присутствие вредоносных программ.

Развернутые системы глубокого анализа сетевого трафика PT NAD также зафиксировали нарушения регламентов ИБ, облегчающие задачу злоумышленникам. Эта угроза обнаружена во всех организациях контрольной выборки, половину которой составили промышленные предприятия и госучреждения.

К потенциально опасным нарушениям относится, например, использование незащищенных протоколов передачи данных (97% компаний) и программ удаленного доступа (72%), таких как TeamViewer, AnyDesk и Ammyy Admin. Для минимизации рисков эксперты советуют ограничиться одним видом такого софта и разграничить права локальных и удаленных пользователей.

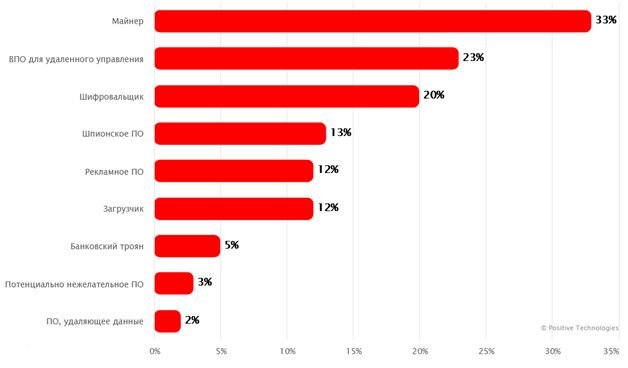
Из вредоносных программ в корпоративных сетях чаще всего всплывали майнеры, софт для удаленного управления и шифровальщики. Из последних до сих пор актуален WannaCry: признаки его присутствия были обнаружены в каждой пятой организации.


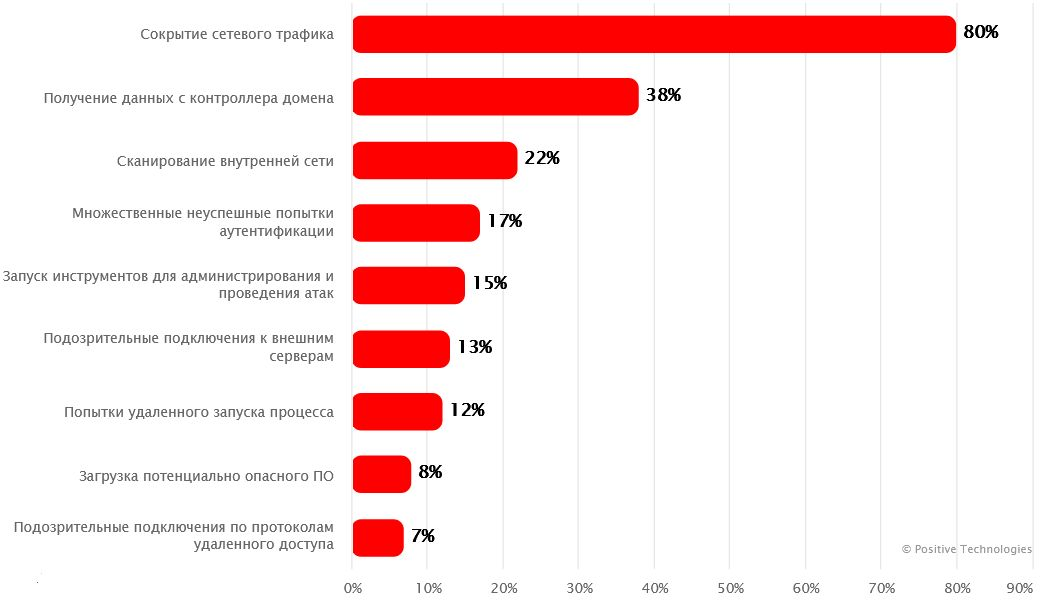
Сетевая активность классифицируется как подозрительная, когда трафик пытаются скрыть, запускают сканирование, многократно и безуспешно логинятся, пытаются удаленно запустить процесс. Из способов сокрытия трафика в 65% случаев было выявлено туннелирование, в 53% — использование прокси. В 47% компаний были зафиксированы попытки подключения к узлам Tor, в 28% — к OpenVPN, в 18% — к SSH-сервису с помощью нестандартной библиотеки.


«Разнообразие выявленных угроз говорит о том, что злоумышленники становятся изощреннее, — комментирует Олег Хныков, менеджер по продвижению PT NAD. — Злоумышленникам такое положение вещей только на руку. Проникнув в сеть и закрепившись в ней, они могут зашифровать инфраструктуру, требуя выкуп, захватить контроль над всеми активами компании, использовать инфраструктуру как плацдарм для других атак или майнинга, а также продать доступы в дарквебе. Защитить компанию в данном случае способны продукты класса NTA, в частности PT NAD».

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru