



Зловредов прячут в надстройках Office, созданных с помощью Visual Studio

Зловредов прячут в надстройках Office, созданных с помощью Visual Studio

Зловредов прячут в надстройках Office, созданных с помощью Visual Studio

Эксперты Deep Instinct зафиксировали несколько атак, авторы которых используют надстройки VSTO (Microsoft Visual Studio Tools for Office) для доставки NET-зловредов в обход защиты Windows.

Вредоносная сборка чаще всего упакована вместе с документом, реже — загружается со стороннего сервера. Исполнение кода происходит при открытии файла в соответствующем офисном приложении (Word, Excel и проч.).

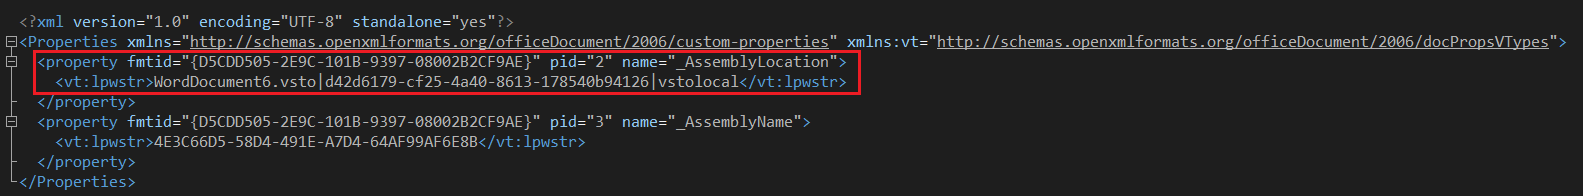
Согласно блог-записи Deep Instinct, присутствие VSTO-надстройки в файле можно определить по наличию пользовательских данных XML (custom.xml), по которым приложение находит и устанавливает целевую сборку.


Зависимости полезной нагрузки (скомпилированной в NET динамической библиотеки) хранятся вместе с документом, обычно внутри контейнера ISO. Злоумышленники задают этим файлам свойство «скрытый», чтобы создать видимость, будто архив содержит только документ Office.

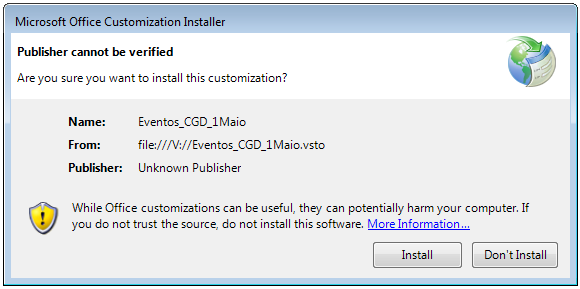
При его запуске на экране появляется предложение включить режим редактирования — как в случае с макросом, только здесь еще требуется разрешение на установку надстройки для просмотра документа. Если пользователь даст согласие, система выведет предупреждение с кнопками выбора:


Образец пейлоада, обнаруженный в ходе одной из атак, исполнял закодированный и сжатый PowerShell-код, загружающий дополнительный скрипт с C2. Другой семпл хранился отдельно от документа на удаленном сервере; в его задачи входила доставка запароленного ZIP-архива с вшитого URL, распаковка содержимого в папку %\AppData\Local\ и запуск высвобожденного conhost.exe.

Финальную полезную нагрузку в обоих случаях определить не удалось: на момент анализа C2-серверы были недоступны.

Для демонстрации VSTO как вектора атаки аналитики создали PoC-код, умышленно выбрав пейлоад с высоким уровнем детектирования. Остальные компоненты с успехом обошли Microsoft Defender.

Атаки с использованием VSTO пока редки, однако исследователи не исключают, что этот вектор возьмут на вооружение APT-группы и другие хорошо обеспеченные хакеры. Это еще одна альтернатива макросам VBA, для которых Microsoft ввела дефолтную блокировку. Злоумышленники теперь опробуют другие методы доставки вредоносов, отдавая предпочтение форматам файлов, не вызывающим подозрение у защиты — таким как ISO, VHD, RAR, XLL.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru