



Новый бэкдор IceBreaker атакует компании сферы азартных онлайн-игр

Новый бэкдор IceBreaker атакует компании сферы азартных онлайн-игр

Новый бэкдор IceBreaker атакует компании сферы азартных онлайн-игр

Киберпреступники запустили новую кампанию против сферы азартных онлайн-игр. По словам экспертов, злоумышленники используют ранее не встречавшуюся вредоносную программу — бэкдор IceBreaker.

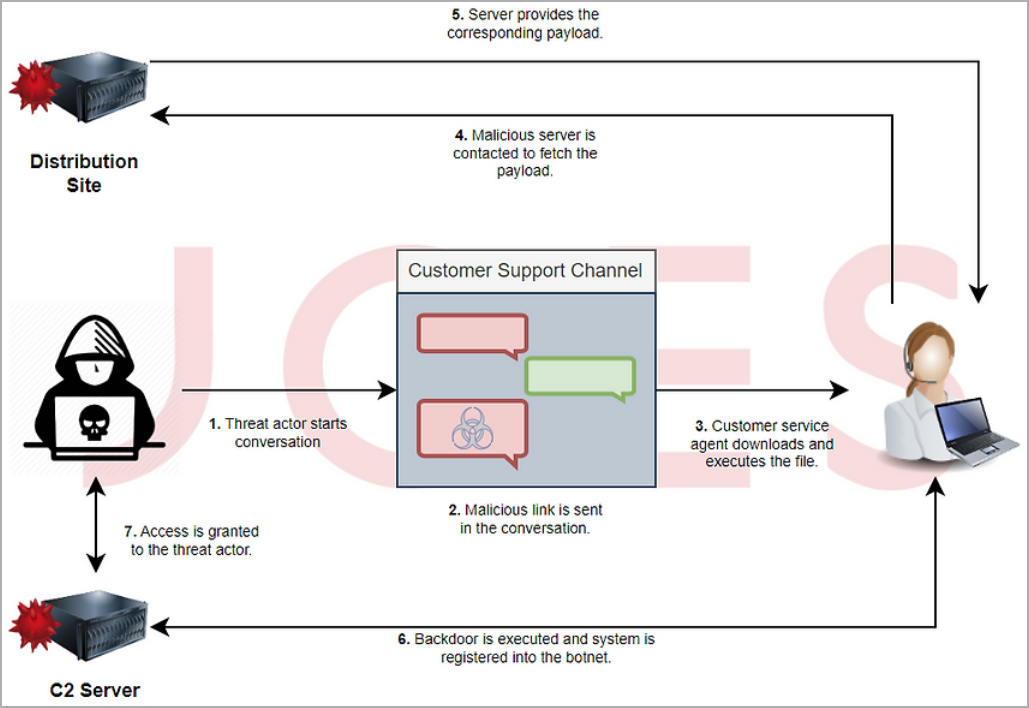
Для установки бэкдора атакующие прибегают к уловке: обманом заставляют сотрудников открыть вредоносный скриншот, отправленный якобы клиентом, который жалуется на проблему.

Эти атаки ведутся как минимум с сентября 2022 года, стоящую за ними группу пока не удалось установить. Исследователи из Security Joes считают, что IceBreaker является детищем новой киберпреступной группировки, занимающейся целевыми атаками.

Специалисты отмечают, что группа использует специфические методы социальной инженерии. Единственное публичное упоминание действий этих злоумышленников встречаются в октябрьском твите MalwareHunterTeam.

Для доставки бэкдора группировка связывается с техподдержкой атакуемой компании и представляется пользователем, столкнувшимся с проблемами входа или регистрации. Злоумышленники убеждают представителя техподдержки скачать и открыть изображение, на котором запечатлена проблема.

Физически это изображение хранится на фейковом веб-сайте, выдающем себя за легитимный сервис. Исследователи также наблюдали загрузку картинки из хранилища Dropbox.


Изображение в формате JPG скачивает MSI-пейлоад, который практически не детектируется на VirusTotal: 4 срабатывания из 60. На заключительном этапе сбрасывается архив CAB во временную папку и копируется исполняемый файл Port.exe. Бэкдор позволяет осуществлять следующие действия на устройстве:

  • зловред способен кастомизироваться плагинами, расширяя свою функциональность;
  • красть пароли и cookies из локального хранилища (в частности, Google Chrome);
  • активировать обратный прокси Socks5;
  • создавать LNK-файл (WINN.lnk) в директории автозагрузки Windows;
  • запускать кастомные VBS-скрипты;
  • снимать скриншоты;
  • генерировать удалённые сессии.
Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru