



Microsoft Defender научился изолировать взломанные Linux-устройства

Microsoft Defender научился изолировать взломанные Linux-устройства

Microsoft Defender научился изолировать взломанные Linux-устройства

В Microsoft Defender for Endpoint (MDE) добавили поддержку изоляции устройств, использующих Linux. Новая функция пока доступна в пробной версии, ее можно включить через вызов API Центра безопасности Защитника или вручную на портале Microsoft 365 Defender.

Согласно анонсу, распространенный на Linux защитный механизм MDE работает так же, как в случае с Windows: отключает атакованное устройство от сети, но при этом сохраняет его связь с ATP-сервисом Defender в целях мониторинга. Изоляция поможет предотвратить захват контроля над устройством и дальнейшие враждебные действия, такие как эксфильтрация данных и горизонтальное перемещение по сети.

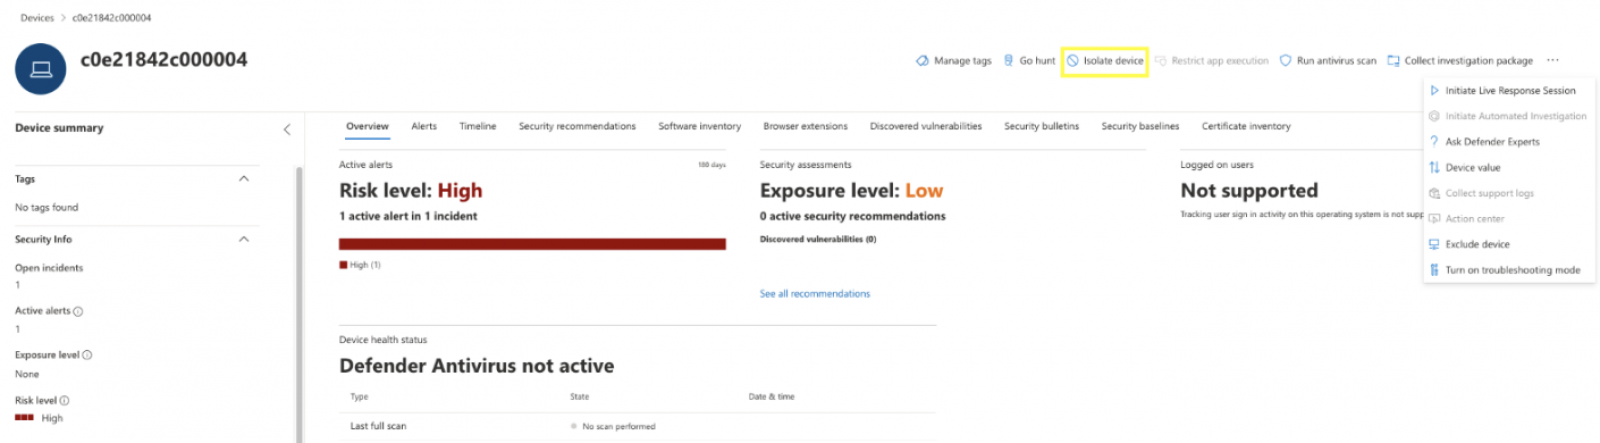
Нововведение реализовано с учетом поддерживаемых версий и дистрибутивов Linux (список приведен в документации по продукту). Функция включается отправкой соответствующего POST-запроса на API службы SecurityCenter Microsoft или с помощью опции «Изоляция устройства» (Isolate device) на портале Microsoft 365 Defender (сменная кнопка встроена в страницу устройства).


Пропускать весь трафик изолированного устройства через VPN-туннель при этом не рекомендуется: облачный сервис MDE станет недоступен. Лучше использовать раздельное туннелирование (split-tunneling) для MDE и Microsoft Defender Antivirus. Пользователей также предупреждают, что исключения Linux-изоляция не поддерживает.

После нейтрализации угрозы устройство можно вновь подключить к общей сети через API (отправка HTTP-запроса unisolate) или с помощью кнопки «Освободить от изоляции» (Release from isolation) на соответствующей странице портала.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru