



На этой неделе выйдет RCE-эксплойт для дыр в VMware vRealize Log

На этой неделе выйдет RCE-эксплойт для дыр в VMware vRealize Log

На этой неделе выйдет RCE-эксплойт для дыр в VMware vRealize Log

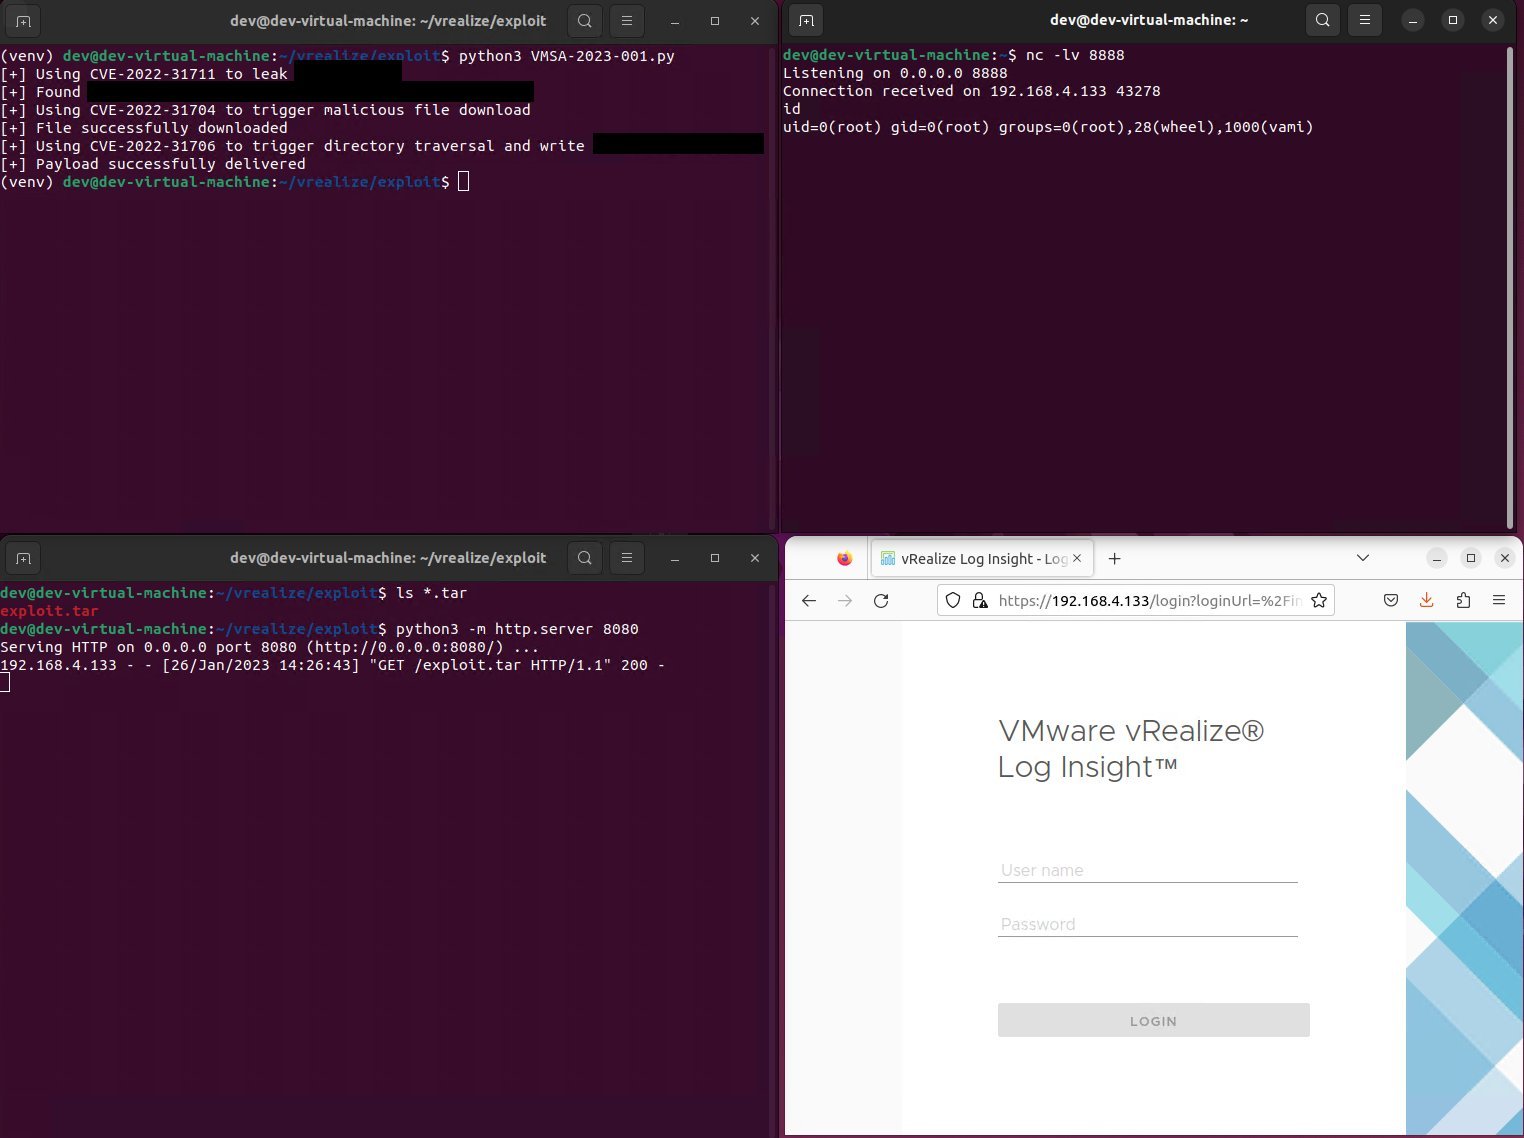
Исследователи из Horizon3 Attack Team обещают на этой неделе опубликовать эксплойт для цепочки уязвимостей, позволяющий удалённо выполнить код на непропатченных версиях VMware vRealize Log Insight.

Как известно, vRealize Log Insight облегает задачу администраторов VMware — анализировать и управлять терабайтами логов. Неделю назад разработчики выпустили патчи для четырёх дыр в vRealize Log Insight.

Две бреши из набора получили статус критических (9,8 балла из 10 по шкале CVSS), они позволяют злоумышленникам выполнить код удалённо, не проходя аутентификацию.

Первая (CVE-2022-31706) представляет собой возможность обхода каталога (Directory Traversal), атакующий может использовать её для внедрения файлов в затронутую операционную систему. Вторая (CVE-2022-31704) брешь существует из-за некорректного контроля доступа.

В прошедший четверг Horizon3 Attack Team уведомила администраторов VMware о доступности эксплойта, который связывает три уязвимости и с их помощью выполняет код под root. Эксплойт работает на дефолтных конфигурациях vRealize Log Insight и может использоваться в качестве первоначального вектора проникновения в сеть атакуемой организации.

Исследователи также опубликовали в блоге индикаторы компрометации (IOC), которые можно использовать для детектирования эксплуатации внутри сети. Стоит отметить, что атакующие могут добраться до конфиденциальной информации, включая ключи API и токены сессии.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru