



Критический баг Realtek SDK используется в атаках на миллионы устройств

Критический баг Realtek SDK используется в атаках на миллионы устройств

Критический баг Realtek SDK используется в атаках на миллионы устройств

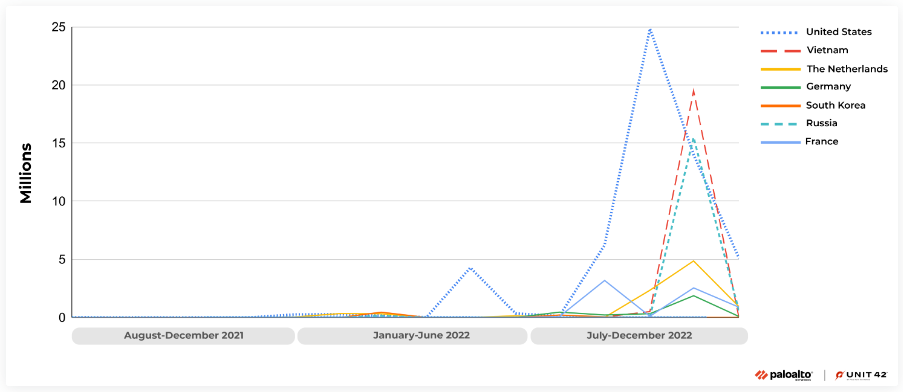
Киберпреступники эксплуатируют опасную уязвимость в Realtek Jungle SDK, позволяющую выполнить вредоносный код удалённо. Всего специалисты насчитали 134 миллиона атак, в ходе которых злоумышленники пытались заразить умные устройства.

Речь идёт об уязвимости под идентификатором CVE-2021-35394, получившей 9,8 балла по шкале CVSS (что даёт ей статус критической). Между августом и октябрём 2022 года исследователи из Palo Alto Networks фиксировали скачок активности атакующих, эксплуатирующих CVE-2021-35394.

Например, в сентябре появился новый ботнет RedGoBot, задача которого — атаковать IoT-устройства через описанную брешь. Команда Unit 42 отметила несколько пейлоадов, фигурирующих в кибератаках:

  • скрипт, выполняющий шелл-команду на целевом сервере для загрузки вредоноса;
  • внедряемая команда, записывающая бинарник пейлоада в файл и запускающая его;
  • команда, перезапускающая сервер.

RedGoBot также использует CVE-2021-35394 для запуска DDoS. Почти половина атак, выявленных Unit 42, шла из США, однако эксперты признают, что их могли ввести в заблуждение VPN и прокси.


Брешь затрагивает Realtek Jungle SDK версий с 2.x по 3.4.14B. Патчи доступны (PDF) с августа 2021 года, поэтому для защиты от атак нужно просто установить обновления (если они доступны для вашего устройства).

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru