



Критический баг Realtek SDK используется в атаках на миллионы устройств

Критический баг Realtek SDK используется в атаках на миллионы устройств

Критический баг Realtek SDK используется в атаках на миллионы устройств

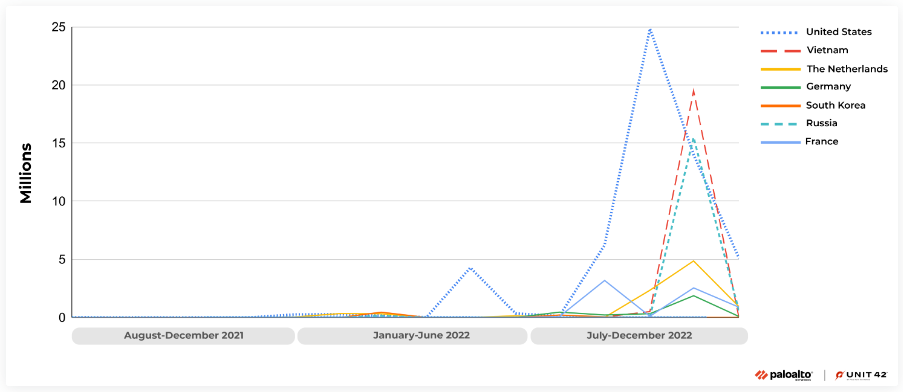
Киберпреступники эксплуатируют опасную уязвимость в Realtek Jungle SDK, позволяющую выполнить вредоносный код удалённо. Всего специалисты насчитали 134 миллиона атак, в ходе которых злоумышленники пытались заразить умные устройства.

Речь идёт об уязвимости под идентификатором CVE-2021-35394, получившей 9,8 балла по шкале CVSS (что даёт ей статус критической). Между августом и октябрём 2022 года исследователи из Palo Alto Networks фиксировали скачок активности атакующих, эксплуатирующих CVE-2021-35394.

Например, в сентябре появился новый ботнет RedGoBot, задача которого — атаковать IoT-устройства через описанную брешь. Команда Unit 42 отметила несколько пейлоадов, фигурирующих в кибератаках:

  • скрипт, выполняющий шелл-команду на целевом сервере для загрузки вредоноса;
  • внедряемая команда, записывающая бинарник пейлоада в файл и запускающая его;
  • команда, перезапускающая сервер.

RedGoBot также использует CVE-2021-35394 для запуска DDoS. Почти половина атак, выявленных Unit 42, шла из США, однако эксперты признают, что их могли ввести в заблуждение VPN и прокси.


Брешь затрагивает Realtek Jungle SDK версий с 2.x по 3.4.14B. Патчи доступны (PDF) с августа 2021 года, поэтому для защиты от атак нужно просто установить обновления (если они доступны для вашего устройства).

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru